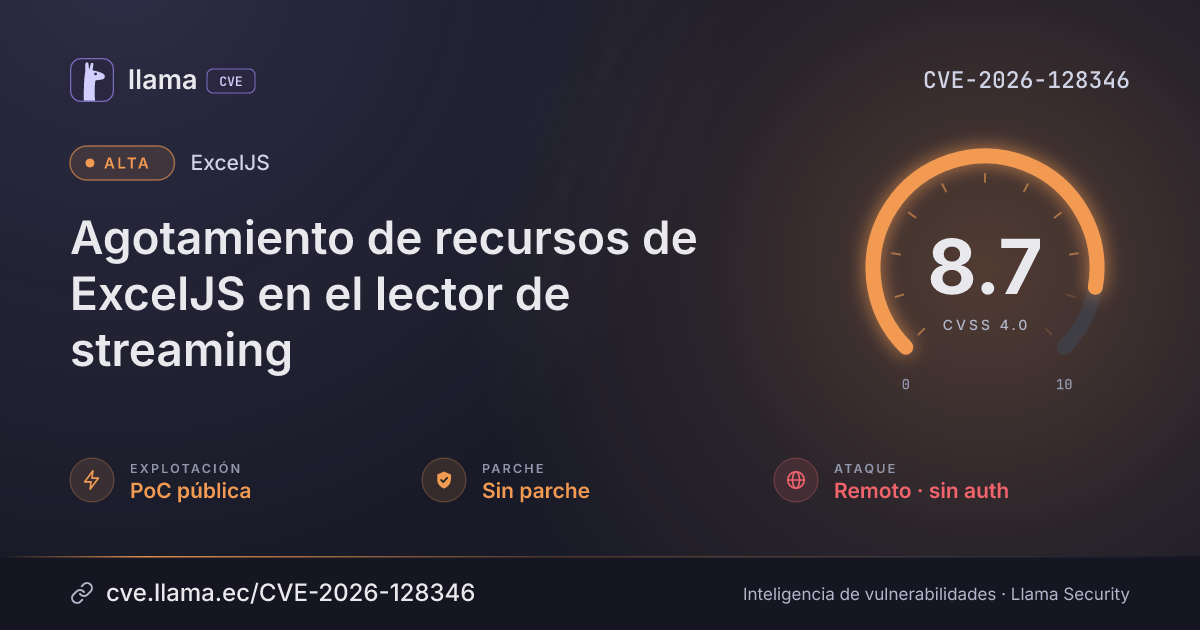
ExcelJS
CVE-2026-128346
ExcelJS resource exhaustion in streaming reader
Attackers can send crafted files to fill the temp directory and exhaust file descriptors, causing denial of service.
Texto original en inglés · Ver en español
UnclearSin parche publicadoincomplete cleanup
CVSS 4.0
8.7
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, automatizable e impacto técnico parcial. No hay versión corregida: aplique mitigaciones.
Revisa tus logs de la semana con la lupa.Que no se te pase entre tantos tickets.
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-128346 divulgada · CVSS 8.7 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Resumen
ExcelJS through 4.4.0 contains a resource leak vulnerability in the streaming WorkbookReader.parse that leaves temporary files and open descriptors when sheet parsing fails or iteration stops early. Attackers can repeatedly upload malformed multi-sheet workbooks with worksheets placed before xl/sharedStrings.xml to fill the temporary directory and exhaust file descriptors.
¿Qué significa?When a workbook places worksheets before xl/sharedStrings.xml, the streaming WorkbookReader writes temporary files and leaves them in place if sheet parsing fails or the consumer stops iterating early. Over time the temporary directory fills and file descriptors run out, so the process can no longer open files or sockets.
¿Quién está afectado?The facts list ExcelJS versions through 4.4.0 as affected, and the bug needs a workbook with worksheets placed before xl/sharedStrings.xml that is read with the streaming reader. Check the installed exceljs version in your project's package metadata and whether the streaming WorkbookReader is used on such files.
¿Qué hacer?No fixed version is named in the checked facts, so no upgrade target can be given from these sources. Watch the advisory for a patch or the vendor's patch identifiers.
no-patchNo fix is listed yet, so the checked facts give no workaround. Limiting the streaming WorkbookReader on untrusted uploads, or cleaning up temporary files after errors, are steps the facts do not confirm.
Contexto
Condiciones y alcance
Condiciones necesarias para que el fallo sea explotable
01
Workbook has worksheets placed before xl/sharedStrings.xml“When worksheets come before xl/sharedStrings.xml”
02
Sheet parsing fails or the consumer stops iterating early“An error on one sheet, or a consumer that stops iterating early, leaves every remaining file in place.”
¿Quién debe revisar?Teams running exceljs through 4.4.0 that read untrusted uploads with the streaming WorkbookReader in long-running processes.
Vector CVSS 4.0
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:N
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
≤ 4.4.0
4.4.0
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmexceljs |
Sin parche | — | — | 4.4.0 afectada |
Explotación
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
Referencias
Fabricante
https://github.com/mateocallec/exceljs-hardened/security/advisories/GHSA-mp7v-gxhv-42h2Otra
https://github.com/exceljs/exceljsOtra
https://github.com/exceljs/exceljs/blob/v4.4.0/lib/stream/xlsx/workbook-reader.js#L111-L128Otra
https://github.com/exceljs/exceljs/blob/v4.4.0/lib/stream/xlsx/workbook-reader.js#L140-L149Otra
https://www.vulncheck.com/advisories/exceljs-through-4.4.0-resource-exhaustion-via-streaming-workbookreader-temporary-filesLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.