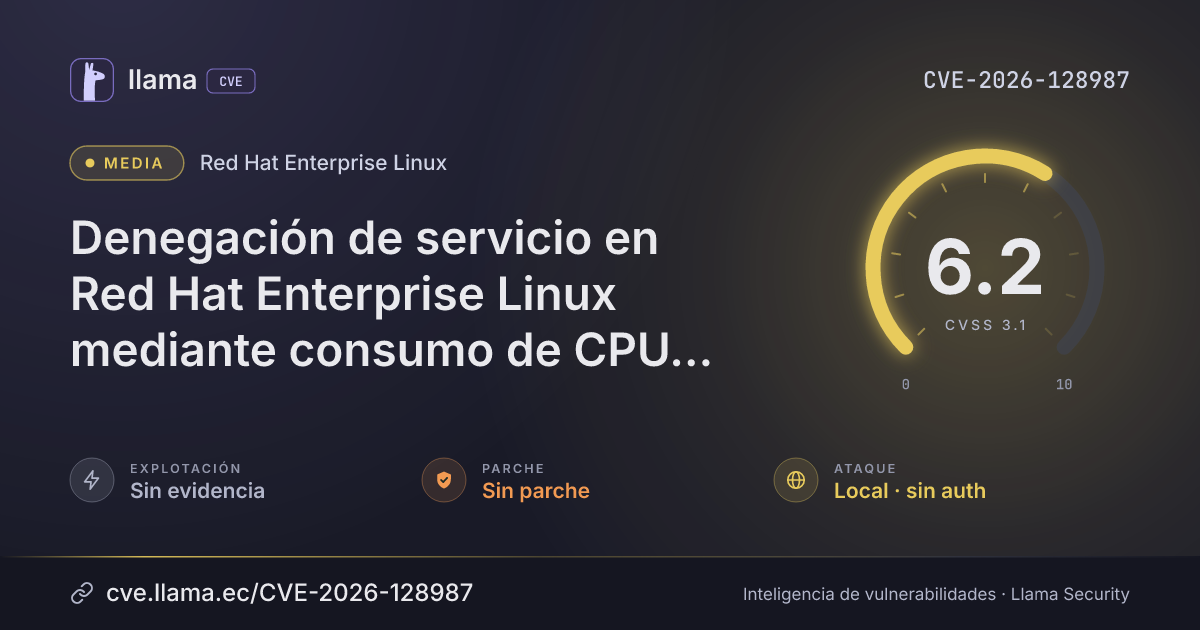
CVE-2026-128987
Denegación de servicio en Red Hat Enterprise Linux mediante consumo de CPU en el transporte por socket de libdbus
Un usuario local sin inicio de sesión puede detener las lecturas del socket de un servicio, saturando su CPU y bloqueando el proceso.
CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-128987 divulgada · CVSS 6.2 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Un atacante local sin necesidad de iniciar sesión puede activar la falla en dbus de Red Hat Enterprise Linux 10 conectándose a un servicio, solicitando una respuesta y dejando de leer del socket mientras mantiene la conexión abierta. Esto provoca que el transporte por socket reintente de forma indefinida los errores de escritura por tubería rota (broken pipe), consumiendo CPU en exceso y denegando el servicio al proceso objetivo.
Descripción original del registro (redhat)
Se encontró una falla en dbus. Un atacante local puede aprovechar esta vulnerabilidad conectándose a un servicio afectado, solicitando una respuesta y dejando de leer del socket mientras mantiene la conexión abierta. Debido a que el transporte por socket trata los errores de escritura por tubería rota como reintentables, la aplicación entra en un bucle continuo de reintentos. Esto puede provocar un consumo excesivo de CPU, lo que resulta en una denegación de servicio (DoS) para el proceso objetivo.
Desglose de métricas
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
dbus |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://bugzilla.redhat.com/show_bug.cgi?id=2462869https://access.redhat.com/security/cve/CVE-2026-128987Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.