llamaCVEVulnerability Intelligence
/
PHP

CVE-2026-129291

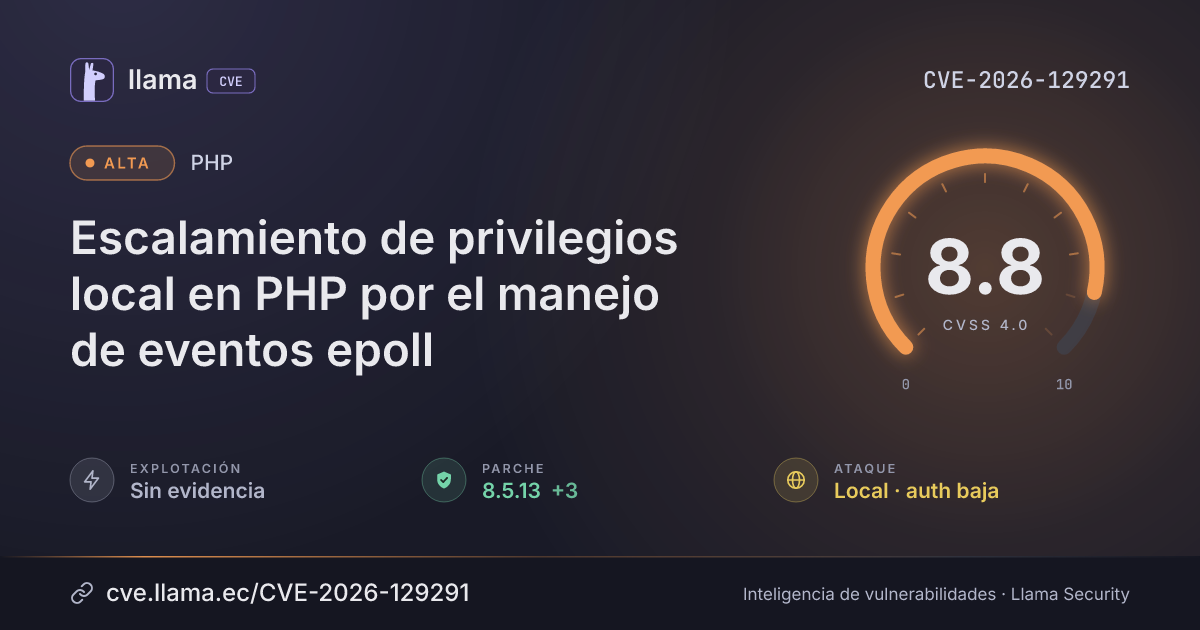
Escalamiento de privilegios local en PHP por el manejo de eventos epoll

Un usuario local con pocos privilegios puede bloquear el servicio o ejecutar código con sus privilegios, que a menudo son de root.

Solo en configuraciones específicasParche disponibleuso después de liberar
Descargar PNG JSON
CVSS 4.0
8.8
Alta
CVSS:4.0/AV:L/AC:H/AT:P/PR:L/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
Parche4 versiones8.2.36 · 8.3.37 · 8.4.28 · 8.5.13
Exposición1 dDesde la divulgación, 19 nov 2026, 9:44 a. m.
Detección7 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Sin explotación conocida, no automatizable e impacto técnico total. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Evaluación SSVC
Publicada
Modificada
Explotación
Remediación
Monitoreo
Detectada
Fuente: NIST NVD
Fuente: ENISA EUVD
Verificada
07:00 p. m.
09:44 a. m.
10:25 a. m.
12:19 p. m.
11:56 p. m.
12:07 a. m.
12:30 a. m.
07:00 p. m.
08:22 a. m.
09:45 p. m.
11:07 a. m.
12:30 a. m.
FechaFaseEventoDetalle
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Publicada CVE-2026-129291 divulgada · CVSS 8.8 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 19 nov 2026 · Traducción automática · Ver original

Un fallo de uso después de liberar (use-after-free) en el manejo de epoll de PHP-FPM, en PHP de PHP Group, puede conducir a un escalamiento de privilegios local. Un atacante local con pocos privilegios que pueda ejecutar código PHP en un proceso worker de FPM puede bloquear el proceso maestro o ejecutar código con sus privilegios, habitualmente root, cuando catch_workers_output está habilitado y se usa el backend epoll.

Afecta a los pools de PHP-FPM con catch_workers_output habilitado en el backend epoll. Corregido en PHP 8.2.36, 8.3.37, 8.4.28 y 8.5.13.

¿Qué significa?Cuando catch_workers_output está habilitado, el maestro de FPM supervisa los pipes conectados a la salida estándar y de error de los workers, y un uso después de liberar en esa ruta de epoll puede ser explotado. Un atacante que pueda ejecutar código PHP en un worker de FPM puede bloquear el maestro de FPM o ejecutar comandos con los privilegios del maestro, habitualmente root, lo que permite escalar de privilegios desde el usuario del pool hasta root.
¿Quién está afectado?Las versiones afectadas son PHP 8.1.20 a 8.1.34, 8.2.7 hasta antes de 8.2.36, 8.3.0 hasta antes de 8.3.37, 8.4.0 hasta antes de 8.4.28 y 8.5.0 hasta antes de 8.5.13. El fallo solo aplica a un pool afectado con catch_workers_output habilitado mientras se usa el backend de eventos epoll. Para comprobarlo, ejecute php -v para ver la versión y busque catch_workers_output en la configuración del pool de FPM.
¿Qué hacer?Actualice a PHP 8.2.36, 8.3.37, 8.4.28 u 8.5.13 en la rama de versión correspondiente. Los datos no indican ninguna versión corregida de la rama 8.1, ya que el rango 8.1 termina en 8.1.34 sin una corrección listada, y no se proporcionan identificadores de parches del proveedor.
Descripción original del registro (php)

Un uso después de liberar en epoll de PHP-FPM puede conducir a un escalamiento de privilegios local. Cuando catch_workers_output está habilitado y se usa el backend de eventos epoll, el proceso maestro de PHP-FPM puede cerrar el pipe de salida de un worker en fpm_child_close() sin eliminar el evento asociado, y la limpieza diferida puede liberar el registro del worker mientras su registro en epoll sigue activo. Después, un evento posterior se despacha mediante un puntero a memoria liberada. Un atacante local que pueda ejecutar código PHP en un worker de FPM puede bloquear el maestro o ejecutar código con sus privilegios, habitualmente root. catch_workers_output está deshabilitado por defecto, pero habilitado en las imágenes Docker oficiales de PHP-FPM. Este problema afecta a las versiones de PHP desde 8.1.20 hasta 8.1.34, desde 8.2.7 hasta antes de 8.2.36, 8.3.* antes de 8.3.37, 8.4.* antes de 8.4.28 y 8.5.* antes de 8.5.13.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
La opción catch_workers_output está habilitada para el pool afectado.“When catch_workers_output is enabled, the FPM master monitors pipes connected to worker stdout and stderr.”
02
Se utiliza el backend de eventos epoll.“an affected pool with catch_workers_output enabled, the epoll event backend”
03
PHP 8.1.20 a 8.1.34, 8.2.7 hasta antes de 8.2.36, 8.3.0 hasta antes de 8.3.37, 8.4.0 hasta antes de 8.4.28, o 8.5.0 hasta antes de 8.5.13.“>= 8.1.20, <= 8.1.34”
¿Quién debe revisar?Equipos que ejecutan PHP 8.1.20 a 8.5.x con PHP-FPM, catch_workers_output habilitado y el backend epoll, como los usuarios de la imagen Docker oficial de PHP-FPM.
No protegeEjecutar el maestro de FPM sin root no corrige el uso después de liberar.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:L
RedAdyacenteLocalFísica
ComplejidadAC:H
BajaAlta
Requisitos de ataqueAT:P
NingunoPresentes
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:H
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:H
AltoBajoNinguno
Integridad (posterior)SI:H
AltoBajoNinguno
Disponib. (posterior)SA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
3.3/ 10Bajo
Vector 3.3 (difícil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida
PHP≥ 8.1.20 ≤ 8.1.34
PHP≥ 8.2.7 < 8.2.36
PHP≥ 8.3.0 < 8.3.37
PHP≥ 8.4.0 < 8.4.28
PHP≥ 8.5.0 < 8.5.13
8.1.20
8.1.34
8.2.7
8.2.36
8.3.0
8.3.37
8.4.0
8.4.28
8.5.0
8.5.13
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
PHP
Corregida 8.2.36, 8.3.37, 8.4.28, 8.5.13 — —
Versiones corregidas8.2.368.3.378.4.288.5.13
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
EscenarioGENERALphp
Referencias
Fabricantehttps://github.com/php/php-src/security/advisories/GHSA-jm4m-qfqx-967m

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.