llamaCVEVulnerability Intelligence
/
Eclipse Ditto

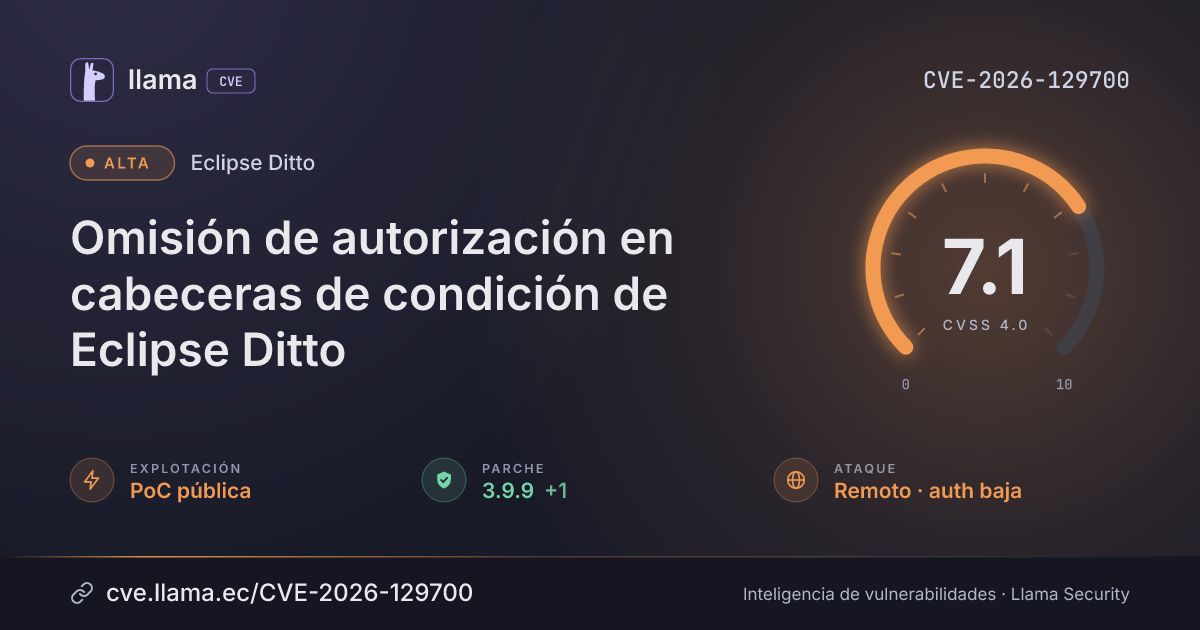
CVE-2026-129700

Omisión de autorización en cabeceras de condición de Eclipse Ditto

Un usuario autenticado puede leer campos de Things que no tiene permitido ver, a veces sin ningún permiso sobre el Thing.

Solo en configuraciones específicasParche disponibleomisión de autorización
Descargar PNG JSON
CVSS 4.0
7.1
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónPoC públicaSSVC: PoC · no figura en CISA KEV
Exploits públicos0CISA-ADP reporta PoC; aún sin enlace público
Parche2 versiones3.8.15 · 3.9.9
Exposición1 dDesde la divulgación, 19 nov 2026, 9:31 a. m.
Detección8 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, no automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada
Fuente: NIST NVD
Fuente: ENISA EUVD +1
09:31 a. m.
10:25 a. m.
03:07 p. m.
02:42 a. m.
09:31 a. m.
07:49 p. m.
06:07 a. m.
04:24 p. m.
02:42 a. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-129700 divulgada · CVSS 7.1 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Divulgación Evaluación SSVC CISA-ADP · explotación PoC pública
Divulgación Modificada Última actualización del registro
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 19 nov 2026 · Traducción automática · Ver original

Eclipse Ditto tiene un fallo en la forma en que verifica las cabeceras `condition` y `live-channel-condition`, lo que permite a un usuario autenticado leer por red campos de Things que no tiene permitido leer. En algunos casos, el atacante no necesita ningún permiso sobre el Thing.

Afecta a Eclipse Ditto 2.4.0 hasta 3.9.8 en consultas de Things con las cabeceras condition y live-channel-condition, y en solicitudes de WoT TD con el filtrado de permisos desactivado. Corregido en 3.8.15 y 3.9.9.

¿Qué significa?Los campos de Things que un solicitante no tiene permitido leer pueden divulgarse mediante el manejo de las cabeceras condition y live-channel-condition en Eclipse Ditto. En todos los casos se requiere conocer el ID del Thing.
¿Quién está afectado?El rango de productos es Eclipse Ditto 2.4.0 a 3.9.8, pero el aviso nombra configuraciones más específicas: comandos de consulta de Things con las cabeceras condition y live-channel-condition a la vez (3.0.0 a 3.9.8), y solicitudes de WoT Thing Description con el filtrado de permisos de WoT TD deshabilitado. También se mencionan los mensajes en vivo, los mensajes de reclamación y los eventos en vivo con una cabecera condition, y las consultas de Things cuyo live-channel-condition no coincide. Verifique la versión de Eclipse Ditto en uso y si el filtrado de permisos de WoT TD está deshabilitado.
¿Qué hacer?Actualice a 3.8.15 o 3.9.9, las versiones corregidas indicadas en el aviso.
Descripción original del registro (eclipse)

En las versiones de Eclipse Ditto 2.4.0 a 3.9.8, los campos de un Thing que el solicitante no tiene permitido leer pueden divulgarse mediante las cabeceras `condition` y `live-channel-condition`, que se evalúan contra el Thing completo. La verificación de LECTURA de `live-channel-condition` se omite cuando también hay una cabecera `condition` en los comandos de consulta de Things (3.0.0 a 3.9.8); ambas cabeceras se evalúan sin ninguna autorización en las solicitudes de WoT Thing Description (`Accept: application/td+json`) cuando el filtrado de permisos de WoT TD no está activo (por defecto en 3.0.0 a 3.8.14, en 2.4.x con la integración de WoT habilitada, y en 3.9.x con el filtrado deshabilitado); la `condition` de los mensajes en vivo y de los eventos en vivo se evalúa sin verificación de LECTURA, y la de los mensajes de reclamación sin ningún permiso (3.1.0 a 3.9.8); y la respuesta del twin de una consulta de Thing con un `live-channel-condition` que no coincide se devuelve sin filtrarla según la política (3.0.0 a 3.9.8). Esto permite a un usuario autenticado leer campos de Things que no tiene permitido leer, en algunos casos sin ningún permiso sobre el Thing.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Comandos de consulta de Things con las cabeceras condition y live-channel-condition a la vez (3.0.0 a 3.9.8)“when both headers are present on a Thing query command, only”
02
Solicitudes de WoT Thing Description con el filtrado de permisos de WoT TD deshabilitado“when WoT TD permission filtering is disabled, which was the only”
03
Mensajes en vivo, mensajes de reclamación y eventos en vivo con una cabecera condition“the condition header of live signals is evaluated before”
04
Consulta de Thing con un live-channel-condition que no coincide“when the live-channel-condition of a Thing query command does not match, the”
05
Se requiere conocer el ID del Thing“Knowing the ID of the Thing is required in all cases.”
¿Quién debe revisar?Equipos que ejecutan Eclipse Ditto 2.4.0 a 3.9.8 con Things cuyas políticas restringen la LECTURA de algunos campos, o que usan mensajes en vivo, mensajes de reclamación o solicitudes de WoT Thing Description.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:N
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 8.3 (muy fácil) · +1.7 por PoC pública.
Versiones

Rangos afectados

Afectada Corregida
Eclipse Ditto≥ 2.4.0 ≤ 3.9.8
2.4.0
3.9.8
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
Eclipse Ditto
Corregida 3.8.15, 3.9.9 — —
Versiones corregidas3.8.153.9.9
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
EscenarioGENERALeclipse
Referencias
Fabricantehttps://github.com/eclipse-ditto/ditto/security/advisories/GHSA-x88m-jq5c-jpcq
Fabricantehttps://gitlab.eclipse.org/security/vulnerability-reports/-/work_items/1390
Fabricantehttps://gitlab.eclipse.org/security/cve-assignment/-/work_items/587

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.