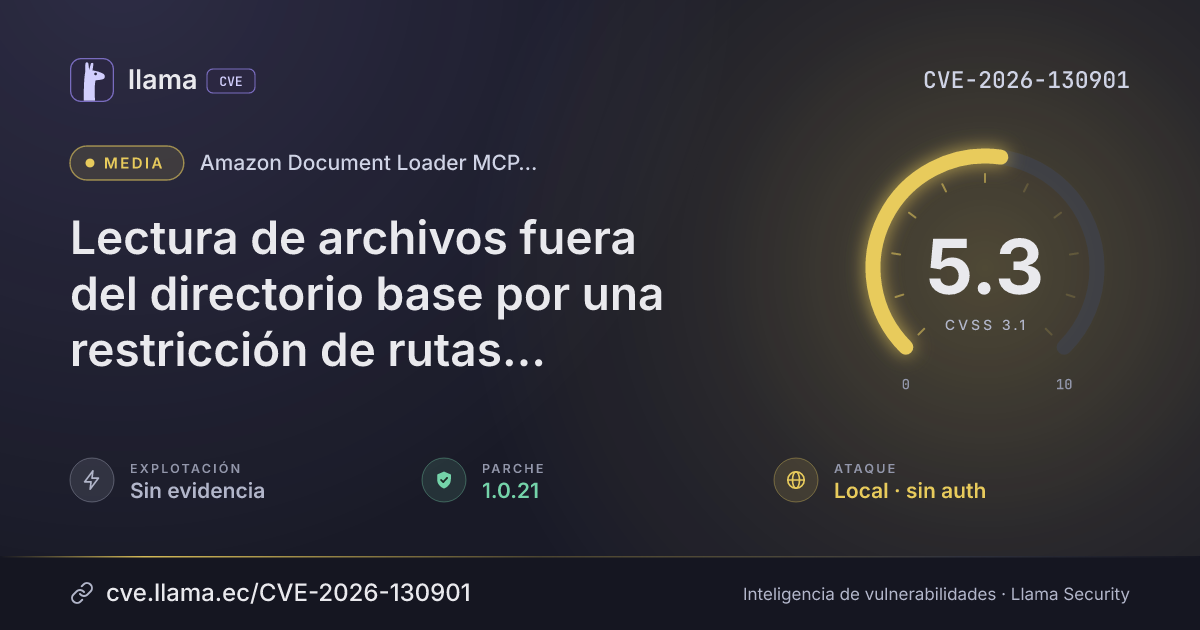
CVE-2026-130901
Lectura de archivos fuera del directorio base por una restricción de rutas insuficiente en Amazon Document Loader MCP Server
Un atacante local puede leer archivos fuera del directorio base y, en algunas versiones, escribir allí imágenes PNG de diapositivas.
CVSS:3.1/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:L/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-130901 divulgada · CVSS 5.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Amazon document-loader-mcp-server tiene un fallo en la restricción de rutas que permite a un atacante local leer archivos fuera de su directorio base previsto y, en algunas versiones, también escribir imágenes PNG de diapositivas fuera de él. El atacante no necesita iniciar sesión, pero debe lograr que un usuario procese contenido de documento manipulado mediante un cliente MCP.
Descripción original del registro (AMZN)
Una limitación inadecuada de una ruta a un directorio restringido en las comprobaciones de acceso a archivos de Amazon awslabs.document-loader-mcp-server desde la versión 1.0.10 hasta la 1.0.20 podría permitir a un actor dependiente del contexto, mediante contenido de documento manipulado procesado por un cliente MCP, leer archivos fuera del directorio base previsto y, en las versiones 1.0.12 a 1.0.20, escribir imágenes PNG de diapositivas fuera de él. Esto ocurre cuando la variable DOCUMENT_BASE_DIR no está definida o está vacía y está presente la variable de entorno CI, GITHUB_ACTIONS o PYTEST_CURRENT_TEST. Las versiones anteriores a la 1.0.10 no restringen el acceso a archivos a un directorio base. Para corregir este problema, los usuarios deben actualizar a la versión 1.0.21 o posterior. Los usuarios que no puedan actualizar de inmediato pueden definir DOCUMENT_BASE_DIR con el directorio que contiene sus documentos. No la configuren con el valor /, ya que eso elimina la restricción.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
document-loader-mcp-server |
Corregida | 1.0.21 | — | — |
1.0.21Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://aws.amazon.com/security/security-bulletins/2026-195-aws/https://pypi.org/project/awslabs.document-loader-mcp-server/1.0.21/Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.