llamaCVEVulnerability Intelligence
/
Splunk SOAR

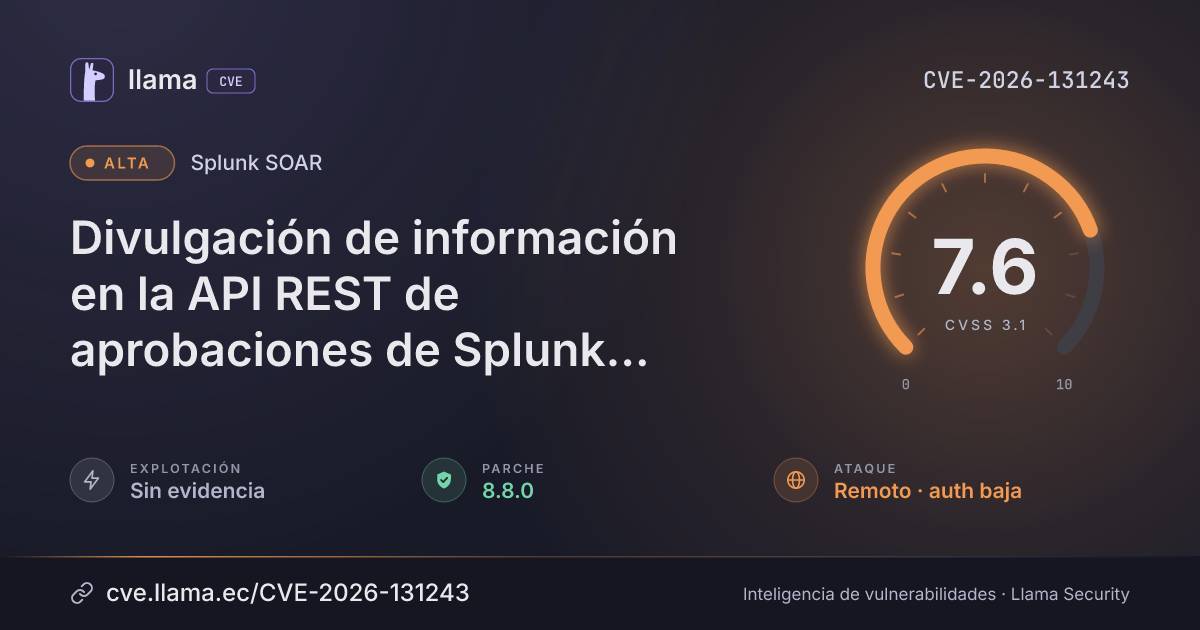
CVE-2026-131243

Divulgación de información en la API REST de aprobaciones de Splunk SOAR

Un usuario puede leer la solicitud de aprobación de otro usuario sin iniciar sesión y enviar una respuesta que altera el flujo de trabajo.

Solo en configuraciones específicasParche disponibledivulgación de información
Descargar PNG JSON
CVSS 3.1
7.6
Alta
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:L/A:L Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
Parche1 versión8.8.0
Exposición1 dDesde la divulgación, 19 nov 2026, 2:56 p. m.
Detección9 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir
Remediar en la ventana regular de mantenimiento
Sin explotación conocida, no automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada +1
Verificada
02:56 p. m.
03:05 p. m.
02:19 p. m.
03:24 a. m.
02:56 p. m.
12:03 a. m.
09:10 a. m.
06:17 p. m.
03:24 a. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-131243 divulgada · CVSS 7.6 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Traducción automática · Ver original

En las versiones de Splunk SOAR anteriores a 8.8.0, un usuario autenticado con permiso para ver un contenedor afectado podía consultar la API de Transferencia de Estado Representacional (REST) de aprobaciones para obtener un enlace externo activo de solicitud perteneciente a otro usuario. Mediante este enlace, el usuario podía leer la solicitud de aprobación sin autenticación y enviar una respuesta, lo que podía interrumpir o alterar el flujo de trabajo automatizado regido por esa aprobación. La vulnerabilidad es posible porque la API REST de aprobaciones expone el enlace externo activo de la solicitud sin verificar que quien hace la consulta sea propietario de la aprobación.

Solo afecta a las versiones de Splunk SOAR anteriores a 8.8.0 para usuarios con permiso para ver un contenedor afectado. Corregido en 8.8.0.

¿Qué significa?Un atacante puede obtener el enlace externo activo de la solicitud de aprobación de otro usuario mediante la API REST de aprobaciones. El atacante puede leer la solicitud sin autenticación y enviar una respuesta que puede interrumpir o alterar el flujo de trabajo automatizado.
¿Quién está afectado?Las versiones de Splunk SOAR anteriores a 8.8.0 están afectadas, y el atacante necesita permiso para ver un contenedor afectado. Verifique la versión instalada de Splunk SOAR para saber si una implementación está por debajo o por encima de 8.8.0.
¿Qué hacer?Actualice Splunk SOAR a la versión 8.8.0 o superior. En los hechos verificados no se mencionan identificadores de parches ni soluciones alternativas.
disagreeLa descripción indica que la solicitud de aprobación puede leerse sin autenticación, lo que apunta a un vector no autenticado. El vector CVSS indica que los privilegios requeridos son bajos (PR:L), lo que significa que se necesita algún privilegio. Las fuentes no concilian estos dos puntos.
Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Versiones de Splunk SOAR anteriores a 8.8.0“In Splunk SOAR versions below 8.8.0”
02
El atacante tiene permiso para ver un contenedor afectado“with permission to view an affected container”
¿Quién debe revisar?Equipos que ejecutan versiones de Splunk SOAR anteriores a 8.8.0 con flujos de trabajo de aprobación, y usuarios que pueden ver contenedores afectados
Discrepancias entre fuentesdescription-says-unauthenticated-vector-says-PR:L
Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:L
AltoBajoNinguno
DisponibilidadA:L
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
8.3/ 10Alto
Vector 8.3 (muy fácil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida
Splunk SOAR< 8.8.0
8.8.0
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
Splunk SOAR
Corregida 8.8.0 — —
Versiones corregidas8.8.0
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
EscenarioGENERALcisco
solutionUpgrade Splunk SOAR to version 8.8.0 or higher.cisco
Referencias
Fabricantehttps://advisory.splunk.com/advisories/SVD-2026-1108

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.