llamaCVEVulnerability Intelligence
/
Red Hat Enterprise Linux

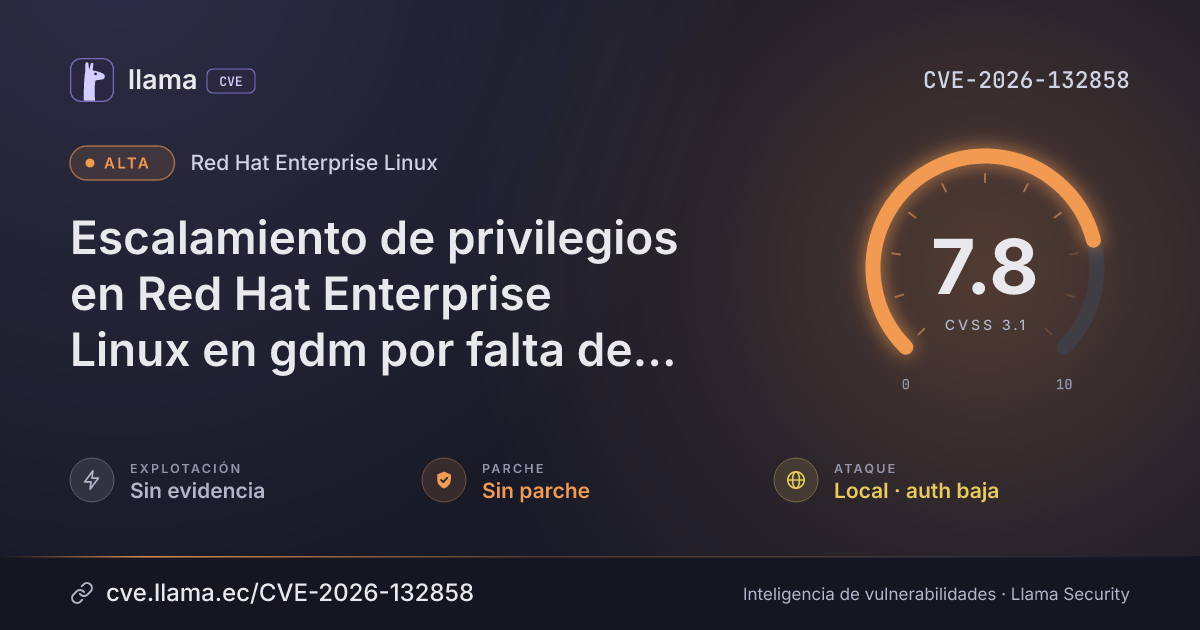
CVE-2026-132858

Escalamiento de privilegios en Red Hat Enterprise Linux en gdm por falta de autorización

Un usuario local con pocos privilegios puede iniciar una sesión como cualquier cuenta, incluida root.

Solo en configuraciones específicasSin parche publicadoautorización faltante
Descargar PNG JSON
CVSS 3.1
7.8
Alta
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
ParcheSin parcheEl fabricante no ha publicado corrección
Exposición1 dDesde la divulgación, 19 nov 2026, 8:42 a. m.
Detección4 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Sin explotación conocida, no automatizable e impacto técnico total. No hay versión corregida: aplique mitigaciones.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada
Fuente: NIST NVD
Verificada
08:42 a. m.
09:20 a. m.
12:21 p. m.
02:35 a. m.
08:42 a. m.
07:11 p. m.
05:39 a. m.
04:07 p. m.
02:35 a. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-132858 divulgada · CVSS 7.8 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 19 nov 2026 · Traducción automática · Ver original

En Red Hat Enterprise Linux, el método D-Bus CreateRemoteDisplay del paquete gdm no verifica correctamente la autorización. Un atacante local con acceso de bajo privilegio al entorno de la pantalla de inicio de sesión puede invocarlo con cualquier nombre de usuario para iniciar una sesión no autorizada como cualquier cuenta, incluida root, lo que permite el escalamiento de privilegios.

¿Qué significa?La función CreateRemoteDisplay del gestor de inicio de sesión gdm carece de una comprobación de autorización. El código que se ejecuta en la sesión del saludo de inicio de sesión puede iniciar una sesión no autorizada como cualquier usuario del sistema, incluido root, lo que otorga acceso con privilegios de root.
¿Quién está afectado?El registro describe gdm 51, la compilación que incluye la función CreateRemoteDisplay, y requiere que el código del atacante se ejecute en la sesión del saludo, que pertenece al grupo gdm. Verifique la versión de gdm instalada con una consulta de paquetes como rpm -q gdm. El registro también indica que las versiones compatibles de Red Hat Enterprise Linux no están afectadas, lo que difiere de la lista de productos que menciona RHEL 6 a 10.
¿Qué hacer?El registro no indica ninguna versión corregida ni identificadores de parches, por lo que no se puede dar un destino de actualización con estos datos. Consulte el aviso del proveedor para ver los paquetes actualizados.
no-patchDeshabilite el servicio GDM y arranque en el modo de destino multiusuario en los sistemas que no necesitan un inicio de sesión gráfico, como los servidores sin interfaz gráfica.
Descripción original del registro (redhat)

Se encontró una falla en gdm. El método D-Bus CreateRemoteDisplay no realiza las comprobaciones de autorización adecuadas al iniciar una sesión de pantalla remota. Un atacante local con acceso al entorno de la pantalla de inicio de sesión puede invocar este método con un nombre de usuario arbitrario para eludir las verificaciones estándar de inicio de sesión automático. Esta vulnerabilidad permite al atacante lograr el escalamiento de privilegios e iniciar una sesión no autorizada como cualquier usuario del sistema, incluido root.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Compilación de gdm afectada (gdm 51) que incluye la función de pantalla remota CreateRemoteDisplay“A flaw was found in gdm 51.”
02
El código del atacante debe ejecutarse en la sesión del saludo de inicio de sesión, que pertenece al grupo gdm“Code running in the greeter, whose dynamic user carries the gdm group”
03
Se indica que las versiones compatibles de Red Hat Enterprise Linux no están afectadas“Supported Red Hat Enterprise Linux releases are not affected”
¿Quién debe revisar?Equipos que ejecutan gdm 51 con un saludo de inicio de sesión gráfico; Red Hat indica que las versiones compatibles de RHEL no están afectadas.
MitigaciónDeshabilitar el servicio GDM y arrancar en el modo de destino multiusuario en los sistemas que no necesitan un inicio de sesión gráfico.
Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:L
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:H
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
6.4/ 10Medio
Vector 6.4 (fácil) · sin evidencia de explotación.
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
gdm
Sin parche — — —
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
MitigaciónOn systems where a graphical login interface is not required (such as headless servers), disable the GDM service and configure the system to boot into multi-user target mode: systemctl set-default multi-user.target systemctl stop gdm.service Warning: Stopping gdm.service immediately terminates any active graphical desktop sessions. Systems remain accessible via SSH and text-based virtual consoles. For systems requiring a graphical desktop environment, no supported configuration workaround exists to disable this interface without impacting display manager functionality.redhat
Referencias
Análisishttps://bugzilla.redhat.com/show_bug.cgi?id=2576292
Otrahttps://access.redhat.com/security/cve/CVE-2026-132858

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.