llamaCVEVulnerability Intelligence
/
Red Hat build of Keycloak

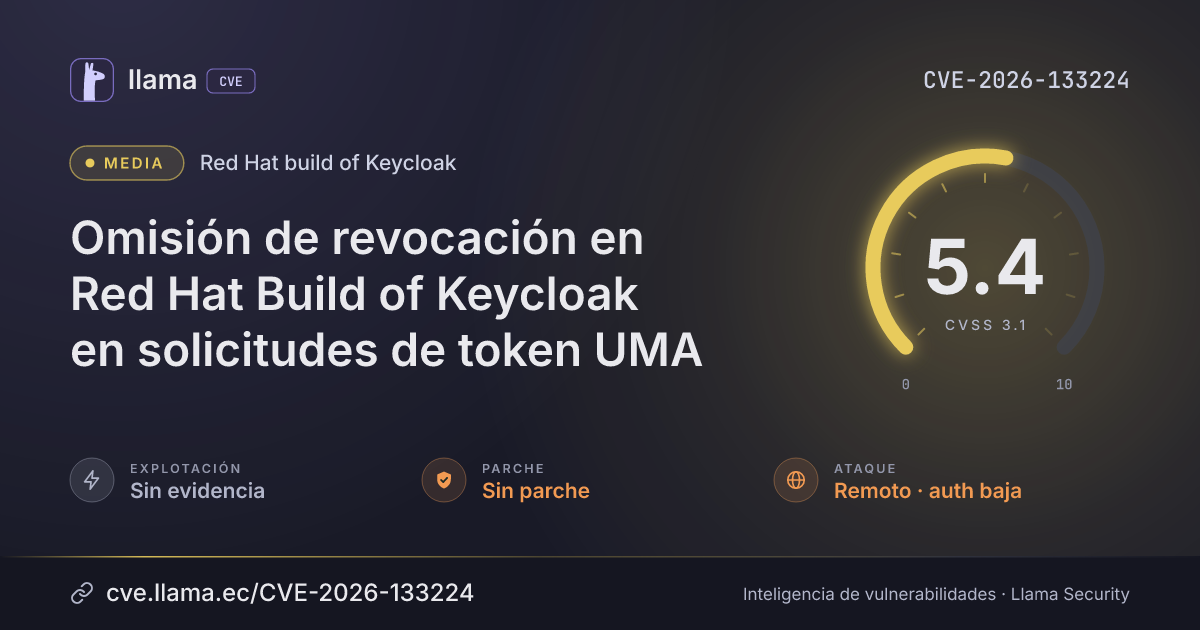
CVE-2026-133224

Red Hat Build of Keycloak revocation bypass in UMA token requests

A low-privilege user can reuse a revoked ID token to get a fresh UMA token and keep access to protected resources.

Texto original en inglés · Ver en español

Sin parche publicadosecurity flaw
Descargar PNG JSON
CVSS 3.1
5.4
Media
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:L/A:N Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
ParcheSin parcheEl fabricante no ha publicado corrección
Exposición1 dDesde la divulgación, 19 nov 2026, 8:41 p. m.
Detección10 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir
Remediar en la ventana regular de mantenimiento
Sin explotación conocida, no automatizable e impacto técnico parcial. No hay versión corregida: aplique mitigaciones.
Nivel de alerta: llama mascando hierba.Si haces parches mensuales, ya estás cubierto.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC
Modificada
Explotación
Remediación
Monitoreo
Detectada
Fuente: NIST NVD
Verificada
08:41 p. m.
09:22 p. m.
11:01 a. m.
12:52 p. m.
01:22 p. m.
03:44 p. m.
08:41 p. m.
07:27 a. m.
06:12 p. m.
04:58 a. m.
03:44 p. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-133224 divulgada · CVSS 5.4 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 19 nov 2026

Red Hat Build of Keycloak and Red Hat Single Sign-On 7 fail to enforce a token revocation cutoff when processing User-Managed Access (UMA) requests that use ID token claims. A remote attacker with a low-privilege login and an active session can submit a previously revoked ID token to get a fresh Requesting Party Token, which lets them keep unauthorized access to protected resources.

Descripción original del registro (redhat)

A flaw was found in Keycloak. When an administrator revokes tokens by setting a not-before revocation cutoff, Keycloak fails to enforce this boundary when processing User-Managed Access (UMA) grant requests using ID token claims. An authenticated remote user with an active session can submit a previously revoked ID token to receive a fresh Requesting Party Token (RPT). This flaw allows an attacker to bypass token revocation and retain unauthorized access to protected resources.

Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:L
AltoBajoNinguno
IntegridadI:L
AltoBajoNinguno
DisponibilidadA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
8.3/ 10Alto
Vector 8.3 (muy fácil) · sin evidencia de explotación.
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
keycloak-services
Sin parche — — —
rhbk/keycloak-rhel9
Sin parche — — —
rh-sso7-keycloak
Sin parche — — —
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
MitigaciónExplicitly terminate active user sessions when revoking tokens, or disable User-Managed Access (UMA) authorization on clients where fine-grained authorization is not needed. To reduce exposure: - In the Keycloak Administration Console, navigate to the target realm, select 'Sessions', and explicitly terminate active sessions for the relevant user or realm rather than relying solely on the not-before timestamp cutoff. - For OpenID Connect clients that do not require fine-grained resource permissions, ensure that 'Authorization Enabled' is set to 'OFF' in the client settings. Caveats: Terminating active user sessions will immediately disconnect active sessions and require users to re-authenticate. Disabling authorization services on a client disables the issuance of Requesting Party Tokens (RPTs) for that client. These configuration changes take effect immediately and do not require restarting the Keycloak service.redhat
Referencias
Análisishttps://bugzilla.redhat.com/show_bug.cgi?id=2577140
Otrahttps://access.redhat.com/security/cve/CVE-2026-133224

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.