llamaCVEVulnerability Intelligence
/
Red Hat Enterprise Linux

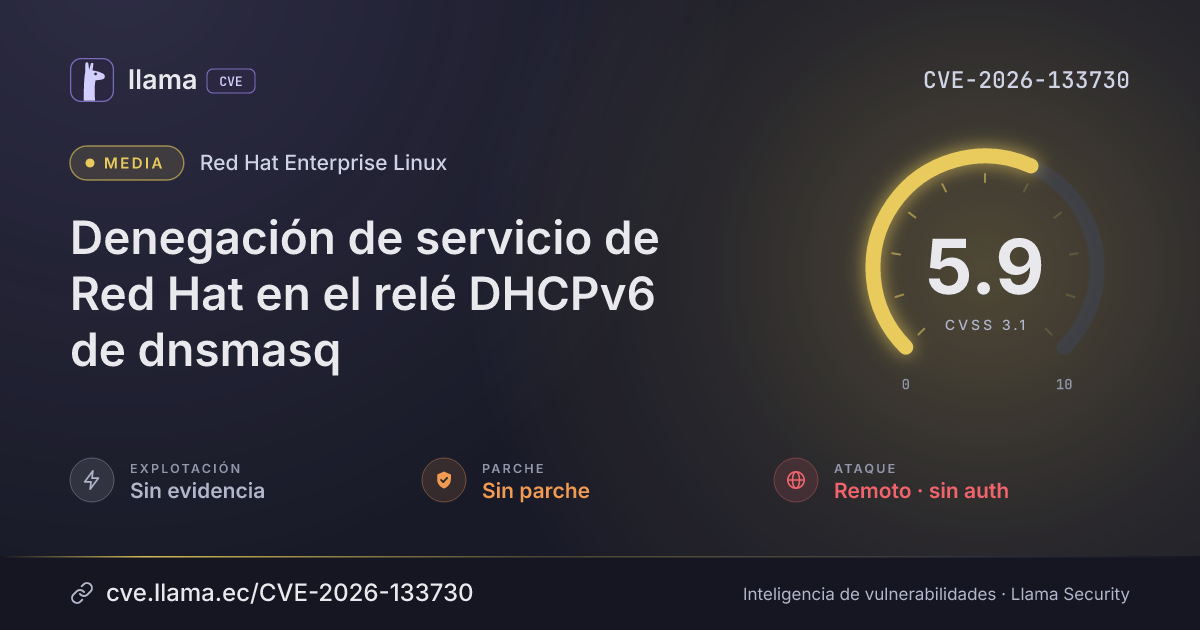
CVE-2026-133730

Red Hat denial of service in dnsmasq DHCPv6 relay

A remote attacker with no login can send a sequence of network packets that crashes the DHCPv6 relay service.

Texto original en inglés · Ver en español

Sin parche publicadouse-after-free
Descargar PNG JSON
CVSS 3.1
5.9
Media
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:N/A:H Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
ParcheSin parcheEl fabricante no ha publicado corrección
Exposición1 dDesde la divulgación, 20 nov 2026, 12:47 p. m.
Detección6 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir
Remediar en la ventana regular de mantenimiento
Sin explotación conocida, no automatizable e impacto técnico parcial. No hay versión corregida: aplique mitigaciones.
Sin prisa pero sin pausa, como yo en el páramo.Para el próximo sprint, sin estrés.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada
Fuente: NIST NVD
Fuente: ENISA EUVD +1
12:47 p. m.
01:22 p. m.
04:47 p. m.
05:14 p. m.
12:47 p. m.
07:54 p. m.
03:01 a. m.
10:07 a. m.
05:14 p. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-133730 divulgada · CVSS 5.9 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 20 nov 2026

Dnsmasq, the lightweight DNS and DHCP server, has a memory handling flaw in its DHCPv6 relay processing. A remote attacker without logging in can send a sequence of network packets to a system configured as a DHCPv6 relay, causing the service to crash and denying service to legitimate users.

Descripción original del registro (redhat)

A flaw was found in dnsmasq, where a memory handling issue exists in its Dynamic Host Configuration Protocol for IPv6 (DHCPv6) relay processing. A remote attacker can exploit this vulnerability by sending a sequence of network packets to a system configured as a DHCPv6 relay. This causes the service to write data to previously freed memory and crash, resulting in a Denial of Service (DoS).

Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:H
BajaAlta
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:U
CambiadoSin cambio
ConfidencialidadC:N
AltoBajoNinguno
IntegridadI:N
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
7.1/ 10Alto
Vector 7.1 (fácil) · sin evidencia de explotación.
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
dnsmasq
Sin parche — — —
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
MitigaciónDisable the DHCPv6 relay feature if it is not required, or restrict network access to the DHCPv6 relay port. 1. If DHCPv6 relay capability is not needed: Remove or comment out all `dhcp-relay` entries in `/etc/dnsmasq.conf` or in configuration files under `/etc/dnsmasq.d/`, then restart the service: ``` systemctl restart dnsmasq ``` 2. If DHCPv6 relay is required, restrict incoming traffic on UDP port 547 to trusted network interfaces or subnets using firewalld: ``` firewall-cmd --remove-port=547/udp --permanent firewall-cmd --reload ``` Alternatively, configure rich rules in firewalld to permit UDP port 547 only from designated DHCPv6 clients and relay sources. Caveats: Disabling the relay configuration or restricting UDP port 547 prevents clients on blocked interfaces or subnets from forwarding DHCPv6 requests. Warning: Restarting or reloading the dnsmasq service will momentarily interrupt active DNS resolution and DHCP operations.redhat
Referencias
Análisishttps://bugzilla.redhat.com/show_bug.cgi?id=2578196
Otrahttps://access.redhat.com/security/cve/CVE-2026-133730

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.