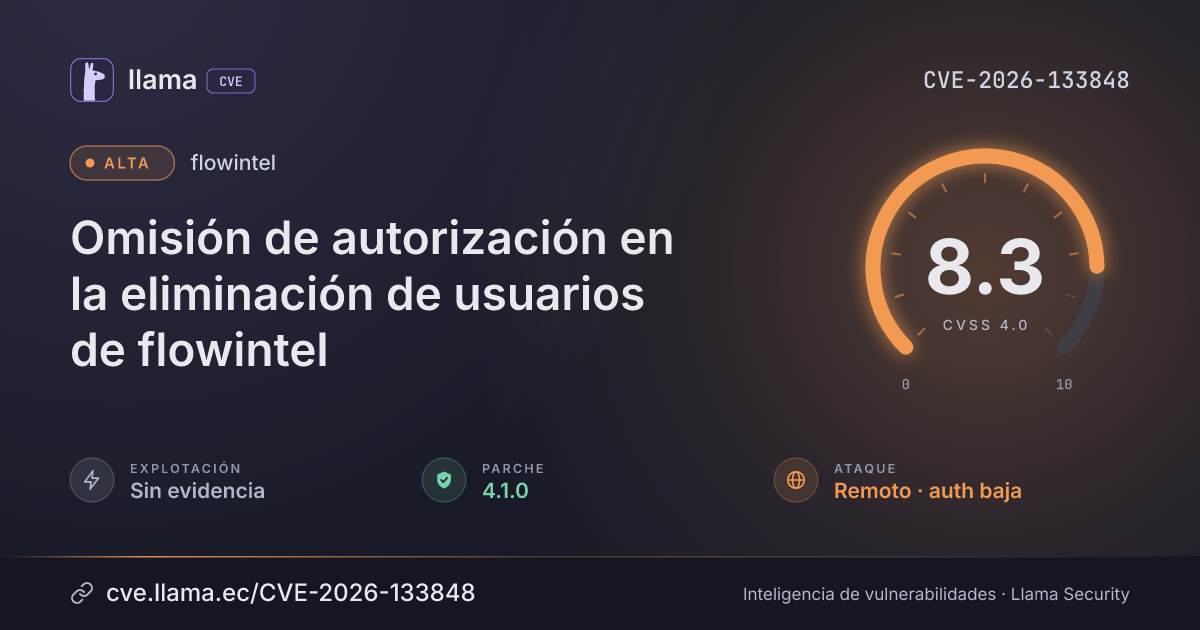
CVE-2026-133848
flowintel authorization bypass in user deletion
An organization admin can delete platform admin accounts along with their sessions and related records.
Texto original en inglés · Ver en español
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-133848 divulgada · CVSS 8.3 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Flowintel contains a flaw in its user deletion feature that lets an organization-level admin delete platform-level administrator accounts, along with their sessions and related records. An attacker with a low-privilege organization admin login can do this remotely through the web interface or the REST API.
Descripción original del registro (CIRCL)
flowintel contains an authorization flaw in its user deletion functionality. Organization-scoped administrators (org admins) are able to delete platform-level administrator accounts through both the browser-based admin interface and the REST API. The existing authorization logic verified that an org admin could only target users within their own organization, but it did not enforce the privilege hierarchy between organization admins and platform admins. As a result, an authenticated org admin could issue a deletion request against any platform-admin account belonging to the same organization, causing the target account, its sessions, and related records to be permanently removed. Impact: - Loss of platform-level administrative oversight - Potential disruption of platform-wide management functions - Removal of higher-privilege accounts that should be protected from lower-privilege roles Affected versions: flowintel prior to 4.1.0
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
flowintel |
Corregida | 4.1.0 | — | — |
4.1.0Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/flowintel/flowintel/commit/e3d0b2ab153d74df72a1f0c417dc2eef74554bcbLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.