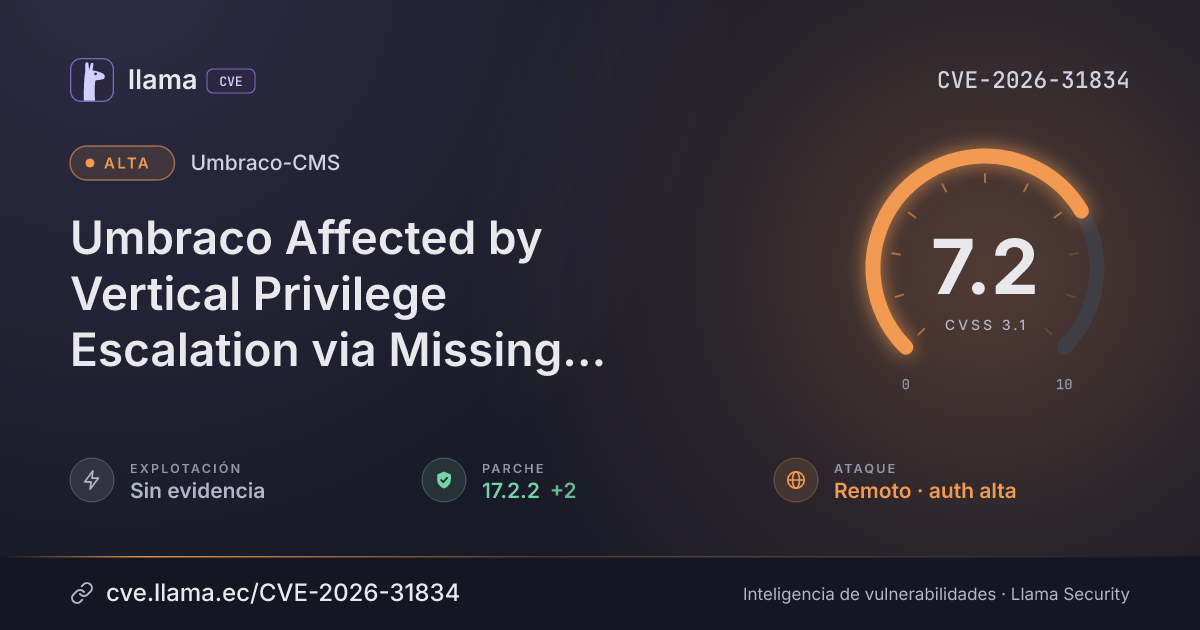
CVE-2026-31834
Umbraco Affected by Vertical Privilege Escalation via Missing Authorization Checks
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-31834 divulgada · CVSS 7.2 (CNA) | |
| Remediación | Parche 16.5.1 | Umbraco.Cms · 0 d desde divulgación | |
| Remediación | Parche 17.2.2 | Umbraco.Cms · 0 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Umbraco is an ASP.NET CMS. From 15.3.1 to before 16.5.1 and 17.2.2, A privilege escalation vulnerability has been identified in Umbraco CMS. Under certain conditions, authenticated backoffice users with permission to manage users, may be able to elevate their privileges due to insufficient authorization enforcement when modifying user group memberships. The affected functionality does not properly validate whether a user has sufficient privileges to assign highly privileged roles. This vulnerability is fixed in 16.5.1 and 17.2.2.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
nugetUmbraco.Cms |
Corregida | 16.5.1, 17.2.2 | 0 d · 0 d | 18.3.1 no afectada |
16.5.117.2.117.2.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/umbraco/Umbraco-CMS/security/advisories/GHSA-rhcg-3h8r-v6vpLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.