llamaCVEVulnerability Intelligence
/
Netty

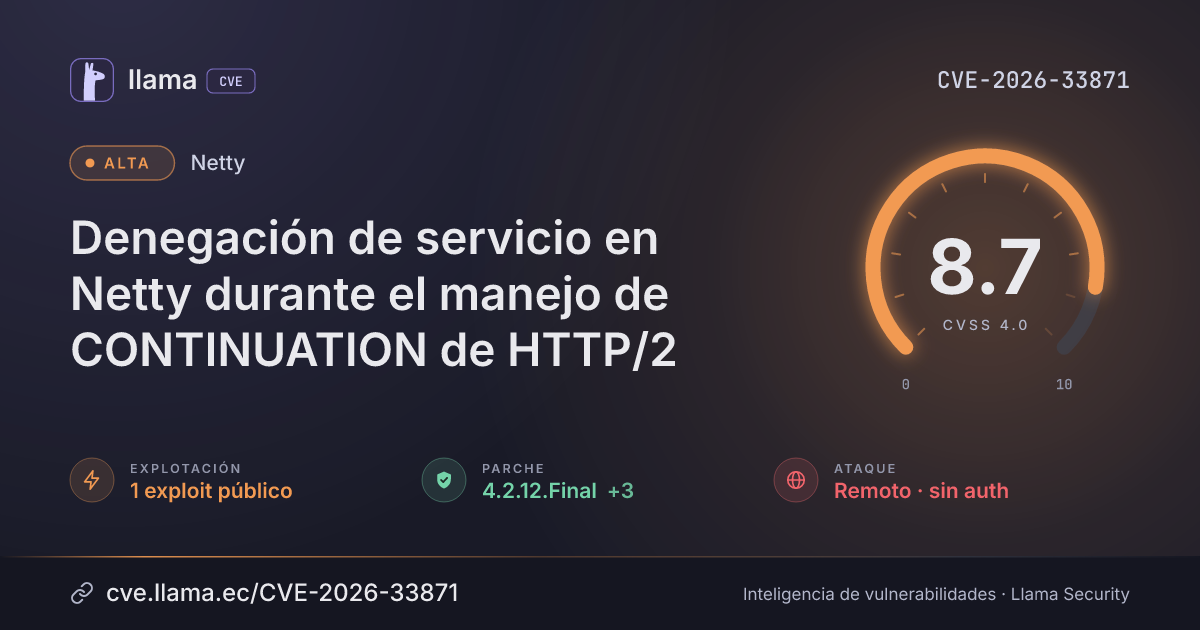
CVE-2026-33871

Netty denial of service in HTTP/2 CONTINUATION handling

A remote attacker can send CONTINUATION frame floods that max out CPU and leave the server unresponsive.

Afecta la configuración por defectoParche disponibledenial of service
Descargar PNG JSON
CVSS 4.0
8.7
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónExploit públicoSSVC de CISA-ADP decía «ninguna» · ajustado por exploit detectado
Exploits públicos11 fuente · 1 confirmado en GitHub
Parche4 versionesPrimer parche a -3 d de la divulgación
Exposición238 dDesde la divulgación, 27 mar 2026, 2:55 p. m.
Detección220 dDesde la divulgación hasta su ingreso al índice
Decisión SSVC · ajustadaSeguir de cerca
Monitorear y programar la remediación
Exploit público disponible (1), automatizable e impacto técnico parcial. Decisión recalculada: la evaluación SSVC original indicaba explotación «ninguna». Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC
Modificada
Explotación
Exploit en GitHub
Remediación
Parche 4.1.132.Final +1
Monitoreo
Detectada
Fuente: PoC-in-GitHub
24 mar 26
27 mar 26
31 mar 26
15 sept 26
3 nov 26
6 nov 26
21 nov 26
24 mar 26
24 may 26
23 jul 26
21 sept 26
21 nov 26
FechaFaseEventoDetalle
Remediación Parche 4.1.132.Final io.netty:netty-codec-http2 · -3 d desde divulgación
Remediación Parche 4.2.11.Final io.netty:netty-codec-http2 · -3 d desde divulgación
Divulgación Publicada CVE-2026-33871 divulgada · CVSS 8.7 (CNA)
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Detectada Ingresó al índice
Explotación Exploit en GitHub iam-s21-caece/PoC-CVE-2026-33871
Monitoreo Fuente: PoC-in-GitHub Registro visto por primera vez en PoC-in-GitHub
Resumen

Netty is an asynchronous, event-driven network application framework. In versions prior to 4.1.132.Final and 4.2.10.Final, a remote user can trigger a Denial of Service (DoS) against a Netty HTTP/2 server by sending a flood of `CONTINUATION` frames. The server's lack of a limit on the number of `CONTINUATION` frames, combined with a bypass of existing size-based mitigations using zero-byte frames, allows an user to cause excessive CPU consumption with minimal bandwidth, rendering the server unresponsive. Versions 4.1.132.Final and 4.2.10.Final fix the issue.

¿Qué significa?A remote client can send a flood of zero-byte CONTINUATION frames. Each frame uses very little bandwidth but makes the server spend excessive CPU time, which can leave the HTTP/2 server unresponsive (denial of service).
¿Quién está afectado?Affected versions are Netty up to 4.1.131.Final and up to 4.2.10.Final, for services using Netty's default HTTP/2 server implementation from the io.netty:netty-codec-http2 package. To check, look at the Netty version declared in the project's dependencies or build file, such as the netty-codec-http2 artifact version.
Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Affected Netty versions are prior to 4.1.132.Final and 4.2.10.Final (GitHub advisory lists affected <= 4.1.131.Final and <= 4.2.10.Final).“Affected versions <= 4.1.131.Final, <= 4.2.10.Final”
02
Netty HTTP/2 server using the io.netty:netty-codec-http2 package (DefaultHttp2FrameReader) is affected.“Any service using Netty's default HTTP/2 server implementation is impacted.”
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:N
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 10.0 (muy fácil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida Última
netty · io.netty:netty-codec-http2< 4.1.132.Final
netty≥ 4.2.0.Alpha1 < 4.2.10.Final
io.netty:netty-codec-http2≥ 4.2.0.Alpha1 < 4.2.11.Final
4.1.132.Final
4.2.0.Alpha1
4.2.10.Final
4.2.11.Final
4.2.20.Final
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
mavenio.netty:netty-codec-http2
Corregida 4.1.132.Final, 4.2.11.Final -3 d · -3 d 4.2.20.Final no afectada
Versiones corregidas4.1.132.Final4.2.10.Final4.2.11.Final4.2.12.Final
Explotación

Arsenal público

Exploit-DB
—
0
Metasploit
—
0
Nuclei
—
0
PoC en GitHub
iam-s21-caece/PoC-CVE-2026-33871
1
Ver los 1 repositorios de GitHub (1 con exploit confirmado)
iam-s21-caece/PoC-CVE-2026-33871exploit

Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.

Registro
solutionRHSA-2026:18054: Red Hat JBoss EAP 8.1 for RHEL 8redhat-SADP
solutionRHSA-2026:17789: Cryostat 4 on RHEL 9redhat-SADP
solutionRHSA-2026:18055: Red Hat JBoss EAP 8.1 for RHEL 9redhat-SADP
solutionRHSA-2026:14276: Red Hat AMQ Broker 7.12.7redhat-SADP
solutionRHSA-2026:14272: Red Hat AMQ Broker 7.13.5redhat-SADP
solutionRHSA-2026:8509: Red Hat AMQ Broker 7.14.0redhat-SADP
solutionRHSA-2026:8159: Red Hat Build of Apache Camel 4.14 for Quarkus 3.27redhat-SADP
solutionRHSA-2026:22619: Red Hat Data Grid 8.6.1redhat-SADP
solutionRHSA-2026:18059: Red Hat JBoss Enterprise Application Platform 8.1.7.GAredhat-SADP
solutionRHSA-2026:10184: Red Hat OpenShift AI 2.25redhat-SADP
solutionRHSA-2026:65126: Red Hat OpenShift AI 2.25redhat-SADP
solutionRHSA-2026:10175: Red Hat OpenShift Dev Spaces 3.27redhat-SADP
Referencias
Advisoryhttps://access.redhat.com/errata/RHSA-2026:18054
Advisoryhttps://access.redhat.com/errata/RHSA-2026:17789
Advisoryhttps://access.redhat.com/errata/RHSA-2026:18055
Advisoryhttps://access.redhat.com/errata/RHSA-2026:14276
Advisoryhttps://access.redhat.com/errata/RHSA-2026:14272
Advisoryhttps://access.redhat.com/errata/RHSA-2026:8509
Advisoryhttps://access.redhat.com/errata/RHSA-2026:8159
Fabricantehttps://github.com/netty/netty/security/advisories/GHSA-w9fj-cfpg-grvv
Análisishttps://bugzilla.redhat.com/show_bug.cgi?id=2452456
Exploithttps://github.com/iam-s21-caece/PoC-CVE-2026-33871
Otrahttps://access.redhat.com/security/cve/CVE-2026-33871
Otrahttps://security.access.redhat.com/data/csaf/v2/vex/2026/cve-2026-33871.json

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.