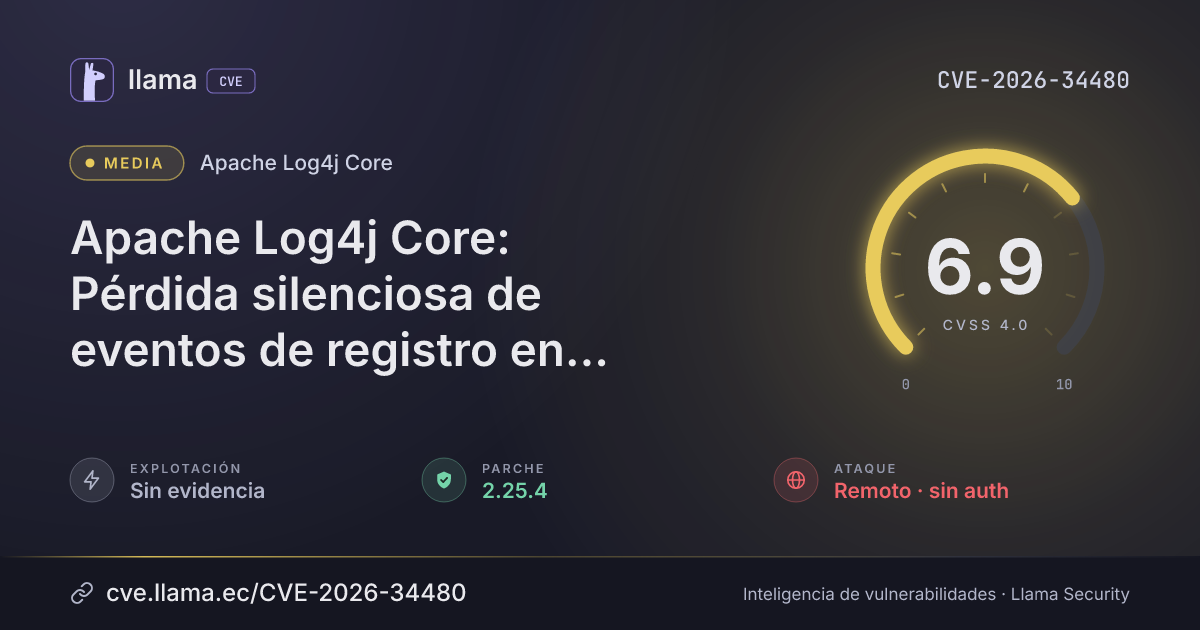
CVE-2026-34480
Apache Log4j Core: Pérdida silenciosa de eventos de registro en XmlLayout debido a caracteres prohibidos de XML 1.0 sin escapar
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:N/SC:N/SI:L/SA:N
Fuente: CNA
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:NCiclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 2.25.4 | org.apache.logging.log4j:log4j-core · -16 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-34480 divulgada · CVSS 6.9 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
XmlLayout de Apache Log4j Core https://logging.apache.org/log4j/2.x/manual/layouts.html#XmlLayout, en las versiones hasta la 2.25.3 inclusive, no sanitiza los caracteres prohibidos por la especificación XML 1.0 https://www.w3.org/TR/xml/#charsets, lo que genera una salida XML no válida siempre que un mensaje de registro o un valor de MDC contenga dichos caracteres. El impacto depende de la implementación de StAX en uso: * StAX integrado en el JRE: los caracteres prohibidos se escriben silenciosamente en la salida, produciendo XML malformado. Los analizadores conformes deben rechazar estos documentos con un error fatal, lo que puede provocar que los sistemas de procesamiento de registros posteriores descarten los registros afectados. * Implementaciones alternativas de StAX (por ejemplo, Woodstox https://github.com/FasterXML/woodstox, dependencia transitiva del módulo Jackson XML Dataformat): se lanza una excepción durante la llamada de registro, y el evento de registro nunca llega a su appender previsto, solo al registrador de estado interno de Log4j. Se recomienda a los usuarios actualizar a Apache Log4j Core 2.25.4, que corrige este problema al sanitizar los caracteres prohibidos antes de la salida XML.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavenorg.apache.logging.log4j:log4j-core |
Corregida | 2.25.4 | -16 d | 2.26.1 no afectada |
2.25.4Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://logging.apache.org/security.html#CVE-2026-34480https://logging.apache.org/cyclonedx/vdr.xmlhttps://logging.apache.org/log4j/2.x/manual/layouts.html#XmlLayouthttps://lists.apache.org/thread/5x0hcnng0chhghp6jgjdp3qmbbhfjzhbhttps://github.com/apache/logging-log4j2/pull/4077http://www.openwall.com/lists/oss-security/2026/04/10/9Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.