CVE-2026-35002
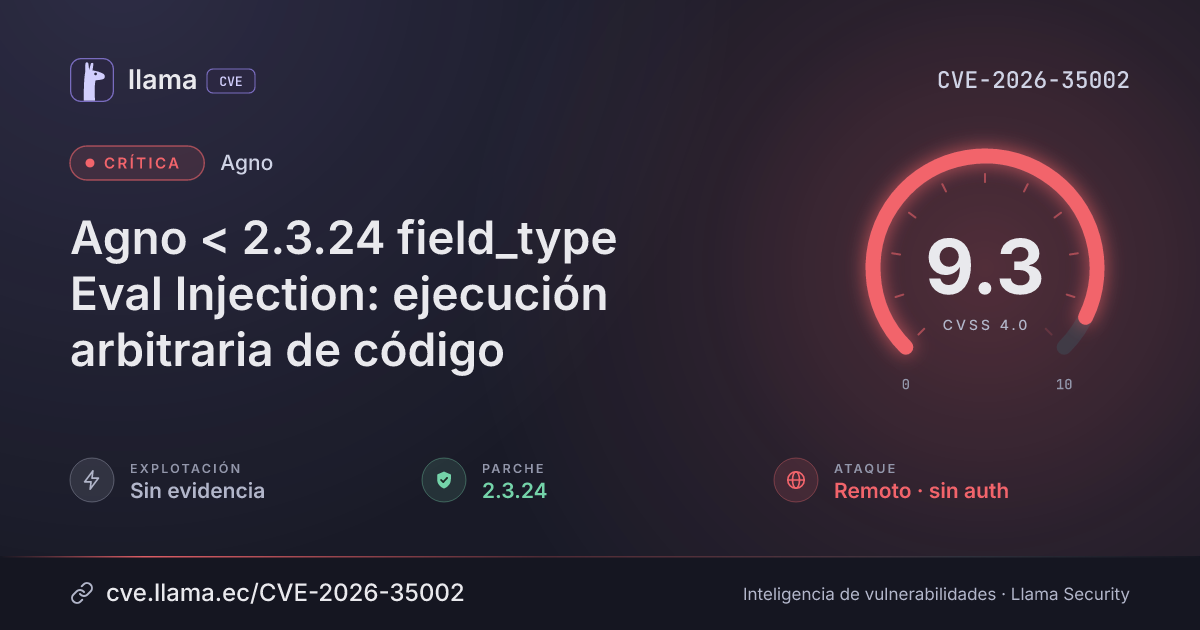
Agno < 2.3.24 field_type Eval Injection: ejecución arbitraria de código
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 2.3.24 | agno · -84 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-35002 divulgada · CVSS 9.3 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Monitoreo | Detectada | Ingresó al índice | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Las versiones de Agno anteriores a 2.3.24 contienen una vulnerabilidad de ejecución arbitraria de código en el componente de ejecución de modelos que permite a los atacantes ejecutar código Python arbitrario mediante la manipulación del parámetro field_type pasado a eval(). Los atacantes pueden influir en el valor de field_type en un FunctionCall para lograr la ejecución remota de código.
Las versiones de Agno anteriores a 2.3.24 se ven afectadas cuando un atacante puede influir en el valor de field_type en un FunctionCall. CVSS la clasifica como crítica (9.3). Corregida en 2.3.24.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
pypiagno |
Corregida | 2.3.24 | -84 d | 3.2.0 no afectada |
2.3.24Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/agno-agi/agno/commit/cbf675521d4d2281925a051784a3b94172e56416https://github.com/agno-agi/agno/releases/tag/v2.3.24https://www.vulncheck.com/advisories/agno-field-type-eval-injection-arbitrary-code-executionLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.