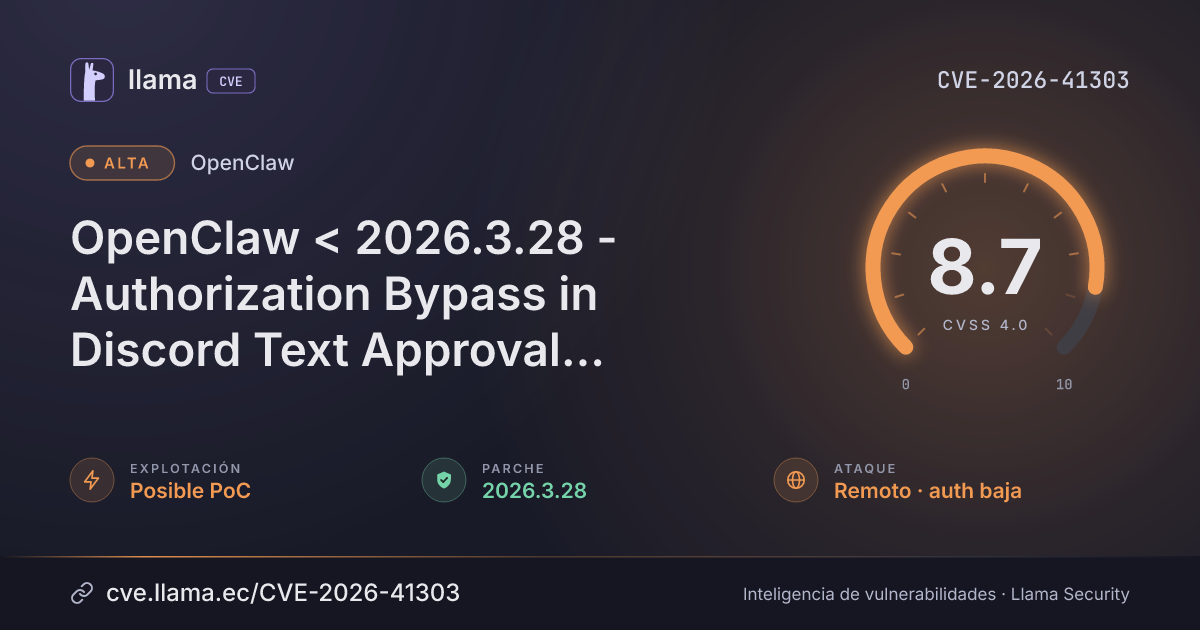
OpenClaw
CVE-2026-41303
OpenClaw < 2026.3.28 - Authorization Bypass in Discord Text Approval Commands
Parche disponibleauthorization bypass
CVSS 4.0
8.7
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Decisión SSVC · ajustadaSeguir de cerca
Monitorear y programar la remediación
Posible PoC pública sin verificar, no automatizable e impacto técnico total. Decisión recalculada: la evaluación SSVC original indicaba explotación «ninguna». Hay versiones corregidas disponibles.
Hoy es tranquila, pero podría madrugarte.Sospechosa como un adjunto llamado factura_final2.exe.
Timeline
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 2026.3.28 | openclaw · -22 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-41303 divulgada · CVSS 8.7 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Resumen
OpenClaw before 2026.3.28 contains an authorization bypass vulnerability in Discord text approval commands that allows non-approvers to resolve pending exec approvals. Attackers can send Discord text commands to bypass the channels.discord.execApprovals.approvers allowlist and approve pending host execution requests.
Vector CVSS 4.0
Desglose de métricas
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:H
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Versiones
Rangos afectados
Afectada
Corregida
Última
< 2026.3.28
2026.3.28
2026.11.3
Remediación
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmopenclaw |
Corregida | 2026.3.28 | -22 d | 2026.11.3 no afectada |
Versiones corregidas
2026.3.28Explotación
Arsenal público
Exploit-DB
0
Metasploit
0
Nuclei
0
PoC en GitHub
1
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
Registro
EscenarioGENERALVulnCheck
Referencias
Fabricante
https://github.com/openclaw/openclaw/security/advisories/GHSA-98hh-7ghg-x6rqExploit
https://github.com/kaleth4/CVE-2026-41303Otra
https://www.vulncheck.com/advisories/openclaw-authorization-bypass-in-discord-text-approval-commandsLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.