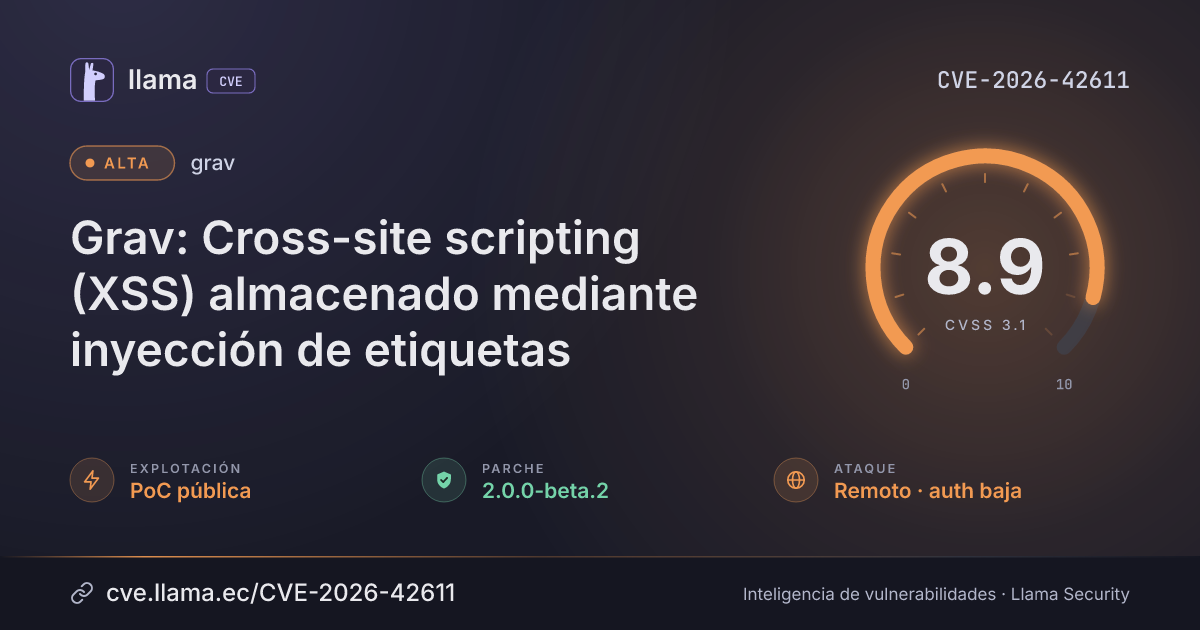
CVE-2026-42611
Grav: Cross-site scripting (XSS) almacenado mediante inyección de etiquetas
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:H/I:L/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-42611 divulgada · CVSS 8.9 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Grav es una plataforma web basada en archivos. Antes de la versión 2.0.0-beta.2, un usuario con pocos privilegios (con la capacidad de crear una página) puede provocar un XSS mediante la inyección de un elemento svg. El XSS puede escalarse además para volcar toda la información del sistema disponible en /admin/config/info cada vez que un Super Admin visita la página; lo cual puede encadenarse con el uso de admin-nonce para lograr un compromiso completo del servidor (RCE). Esta vulnerabilidad está corregida en la versión 2.0.0-beta.2.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
grav |
Corregida | 2.0.0-beta.2 | — | — |
2.0.0-beta.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/getgrav/grav/security/advisories/GHSA-w8cg-7jcj-4vv2https://github.com/getgrav/grav/commit/5a12f9be8314682c8713e569e330f11805d0a663Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.