llamaCVEVulnerability Intelligence
/
penpot

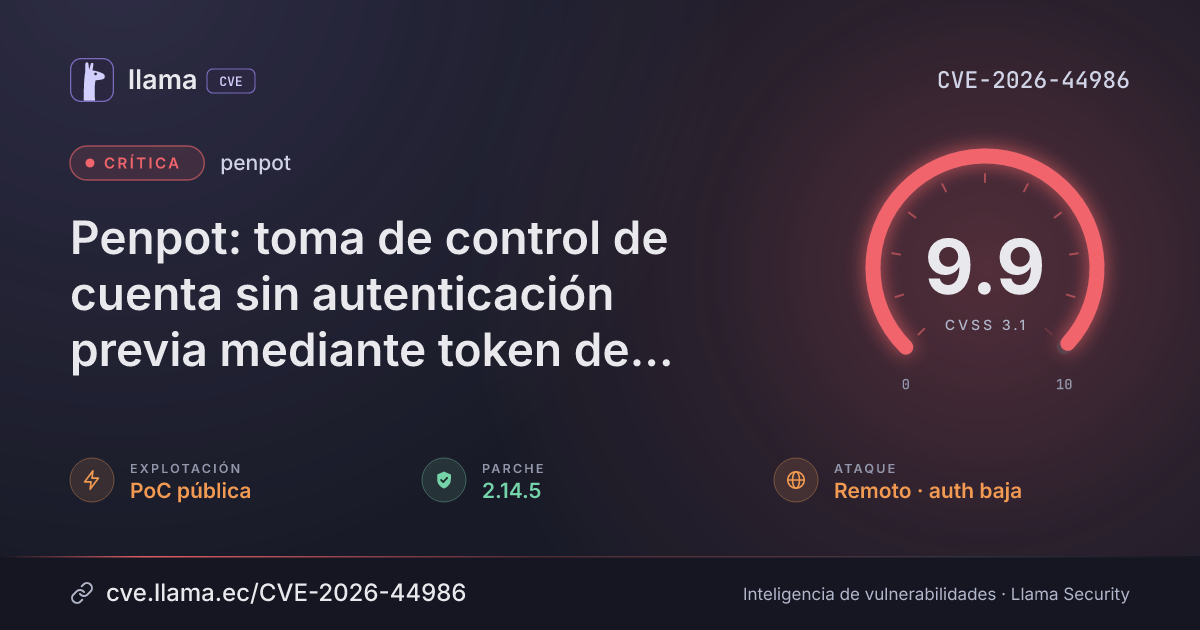
CVE-2026-44986

Penpot: toma de control de cuenta sin autenticación previa mediante token de invitación de equipo y prepare-register-profile

Solo en configuraciones específicasParche disponibleomisión de autenticación
Descargar PNG JSON
CVSS 3.1
9.9
Crítica
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H Fuente: CNA
ExplotaciónPoC públicaSSVC: PoC · no figura en CISA KEV
Exploits públicos0CISA-ADP reporta PoC; aún sin enlace público
Parche1 versión2.14.5
Exposición128 dDesde la divulgación, 15 jul 2026, 10:08 a. m.
Detección124 dDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, no automatizable e impacto técnico total. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada +2
Explotación
Remediación
Monitoreo
Detectada
Fuente: OSV +1
15 jul 26
17 nov 26
19 nov 26
21 nov 26
15 jul 26
16 ago 26
17 sept 26
20 oct 26
21 nov 26
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-44986 divulgada · CVSS 9.9 (CNA)
Divulgación Evaluación SSVC CISA-ADP · explotación PoC pública
Divulgación Modificada Última actualización del registro
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: OSV Registro visto por primera vez en OSV
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Traducción automática · Ver original

Penpot es una herramienta de diseño de código abierto para la colaboración en diseño y código. Antes de la versión 2.14.5, Penpot exponía tokens de invitación de teams_invitations.clj generados por create-team-invitations, incrustaba el id de un perfil existente en prepare-register-profile de auth.clj, y hacía que register-profile de auth.clj emitiera una sesión basándose en la coincidencia del correo de la invitación, sin verificar la contraseña. Esto permitía que un usuario registrado tomara el control de cualquier perfil no bloqueado. Este problema está corregido en la versión 2.14.5.

Afecta a las instancias de Penpot anteriores a la 2.14.5; el atacante necesita una cuenta registrada normal que pueda crear equipos y enviar invitaciones. Corregido en Penpot 2.14.5.

¿Qué significa?Un usuario registrado de Penpot puede tomar el control de cualquier perfil no bloqueado de la instancia, incluidos los administradores, sin conocer la contraseña de la víctima. El ataque utiliza un token de invitación de equipo junto con el flujo prepare-register-profile.
¿Qué hacer?Actualice Penpot a la versión 2.14.5. El aviso no menciona identificadores de parche del proveedor más allá de esta versión.
Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Versiones de Penpot anteriores a la 2.14.5 (el aviso indica como afectadas las <=2.15.0, con parche en la 2.14.5).“Affected versions <=2.15.0 Patched versions 2.14.5”
02
El atacante debe ser un usuario registrado capaz de crear un equipo y enviar invitaciones a equipos.“Attacker logs in with their own normal account.”
¿Quién debe revisar?Equipos que usan Penpot autoalojado o design.penpot.app con versiones anteriores a la 2.14.5, especialmente instancias con registro, inicio de sesión con contraseña y verificación por correo electrónico habilitados.
Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:C
CambiadoSin cambio
ConfidencialidadC:H
AltoBajoNinguno
IntegridadI:H
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 8.7 (muy fácil) · +1.3 por PoC pública.
Versiones

Rangos afectados

Afectada Corregida
penpot< 2.14.5
2.14.5
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
penpot
Corregida 2.14.5 — —
Versiones corregidas2.14.5
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Fabricantehttps://github.com/penpot/penpot/security/advisories/GHSA-4937-35vc-hqjj
Otrahttps://github.com/penpot/penpot/pull/9380
Otrahttps://github.com/penpot/penpot/commit/9e681260ccc4feb6c564ff0773fb9594b462c574
Otrahttps://github.com/penpot/penpot/releases/tag/2.14.5

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.