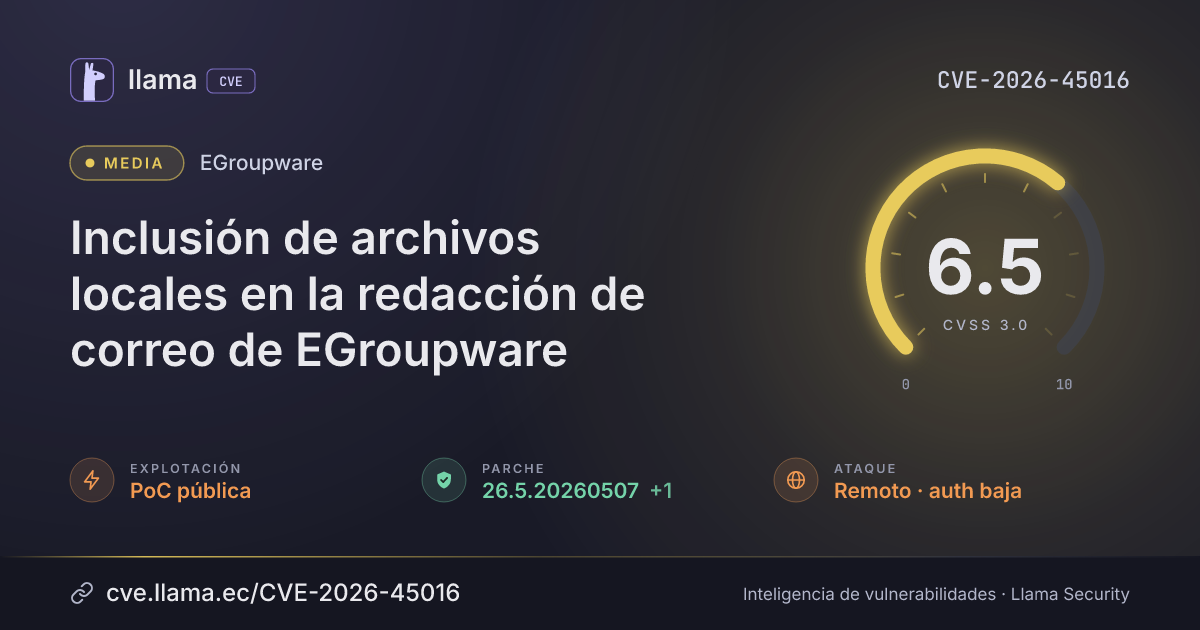
CVE-2026-45016
EGroupware local file inclusion in mail compose
A logged-in user can attach server files, including configuration files and private keys, to outgoing email.
Texto original en inglés · Ver en español
CVSS:3.0/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-45016 divulgada · CVSS 6.5 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
EGroupware, a web-based groupware server, has a flaw in its mail compose feature. A logged-in user with mail access can remotely make server files readable by the web server get embedded as attachments in outgoing email, exposing local configuration files, credentials, private keys, and other server files.
Descripción original del registro (GitHub_M)
EGroupware is a web-based groupware server written in PHP. Prior to 23.1.20260601 and 26.5.20260507, the processURL2InlineImages logic in api/src/Mail.php treats non-HTTP image sources in an HTML mail body as local paths and passes a decoded attacker-controlled file:// URI to file_get_contents. Any authenticated user with mail access can cause files readable by the web server process to be embedded as inline MIME attachments in outgoing email, exposing local configuration, credentials, private keys, or other server files. This issue is fixed in versions 23.1.20260601 and 26.5.20260507.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
egroupware |
Corregida | 23.1.20260601, 26.5.20260507 | — | — |
23.1.2026060126.5.20260507Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/EGroupware/egroupware/security/advisories/GHSA-c8m7-r2jv-rw63https://github.com/EGroupware/egroupware/commit/38a0277fc1a4b55125a4e133fc9579efb462a573https://github.com/EGroupware/egroupware/commit/7ae1cdff681f8b39fe274f65d9259cb5c83ada56https://github.com/EGroupware/egroupware/releases/tag/23.1.20260601https://github.com/EGroupware/egroupware/releases/tag/26.5.20260507Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.