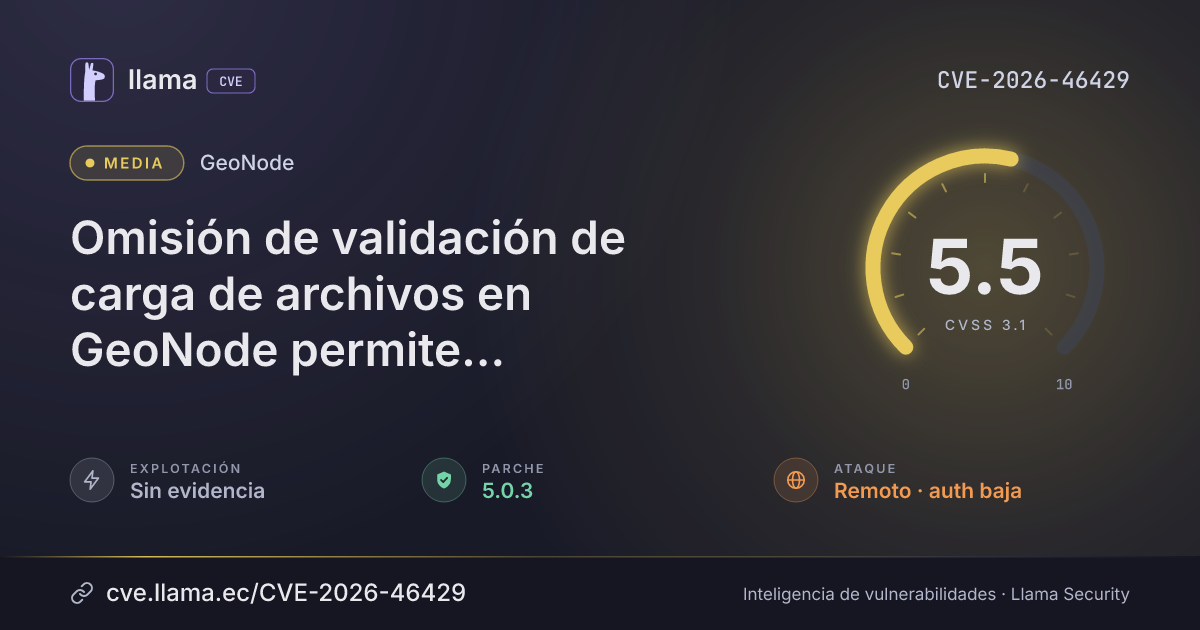
CVE-2026-46429
GeoNode upload validation bypass allows malicious file storage
An attacker with a low-privilege account can bypass upload checks to store and serve malicious files.
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:L/I:L/A:L
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 5.0.3 | geonode · -130 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-46429 divulgada · CVSS 5.5 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
GeoNode, a geospatial content management and data publishing platform, has an unrestricted file upload flaw that lets a remote attacker with low-privileged access get around upload validation and store and serve malicious files. The attack can be carried out over the network, but it requires a logged-in low-privilege account and some action from a user.
Descripción original del registro (GitHub_M)
GeoNode is a geospatial content management system, a platform for the management and publication of geospatial data. Prior to 5.0.3, specially crafted requests can circumvent GeoNode upload service validation, allowing a low-privileged remote user to store and serve malicious files. This issue is fixed in version 5.0.3.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
pypigeonode |
Corregida | 5.0.3 | -130 d | 5.1.1 no afectada |
5.0.3Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/GeoNode/geonode/security/advisories/GHSA-fqpv-mq26-pr4jhttps://github.com/GeoNode/geonode/pull/14223https://github.com/GeoNode/geonode/pull/14224https://github.com/GeoNode/geonode/commit/16ec8b3914fe87d0a258c14cf73b0a4295bb072fhttps://github.com/GeoNode/geonode/commit/239a6b49c925957197033831df5f20c4c13a14dahttps://github.com/GeoNode/geonode/releases/tag/5.0.3Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.