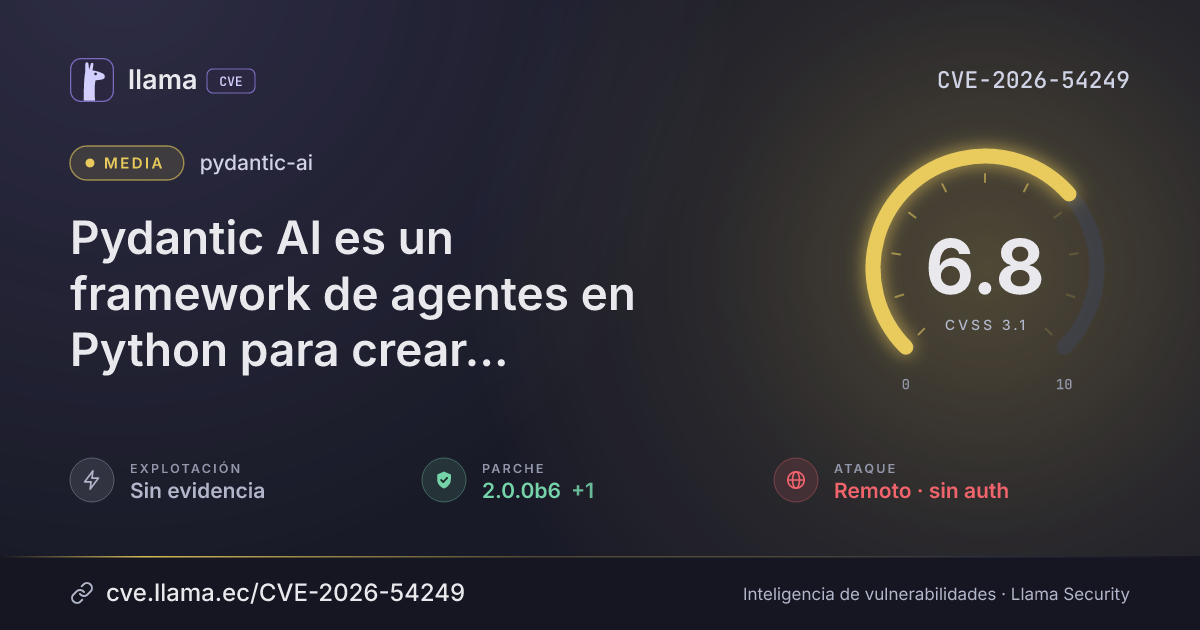
CVE-2026-54249
Pydantic AI es un framework de agentes en Python para crear aplicaciones de IA generativa
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:N/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 1.106.0 | pydantic-ai-slim · -54 d desde divulgación | |
| Remediación | Parche 2.0.0b6 | pydantic-ai-slim · -54 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-54249 divulgada · CVSS 6.8 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Pydantic AI es un framework de agentes en Python para crear aplicaciones de IA generativa. En las versiones 1.65.0 a 1.105.0 y 2.0.0b1 a 2.0.0b5, un cliente que envía el historial de mensajes a un adaptador de interfaz de Pydantic AI (como el adaptador de Vercel AI) puede hacer referencia a archivos arbitrarios en la cuenta del proveedor de modelos o del almacenamiento en la nube de la aplicación. Mientras que las partes de tipo URL de archivo se validan con una lista de esquemas permitidos, las referencias UploadedFile, que apuntan a un archivo mediante el ID de archivo del proveedor o un URI de almacenamiento en la nube (por ejemplo, s3://… o gs://…), se reenviaban sin validación. Debido a que el proveedor resuelve un UploadedFile usando la identidad del lado del servidor (rol de IAM, cuenta de servicio o clave de API del proveedor) en lugar de la del cliente, un atacante puede elaborar el historial de mensajes para que el servidor lea objetos de su propia cuenta o de otros inquilinos, siempre que disponga de un identificador referenciable. La explotación requiere un identificador de archivo válido, que no siempre es impredecible según cómo la aplicación nombre los objetos. Este problema se ha corregido en las versiones 1.106.0 y 2.0.0b6.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
pypipydantic-ai-slim |
Corregida | 1.106.0, 2.0.0b6 | -54 d · -54 d | 2.71.0 no afectada |
pypipydantic-ai |
Corregida | 1.106.0, 2.0.0b6 | -54 d · -54 d | 2.68.0 no afectada |
1.106.02.0.0b6Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/pydantic/pydantic-ai/security/advisories/GHSA-h7p7-w5gc-xj3wLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.