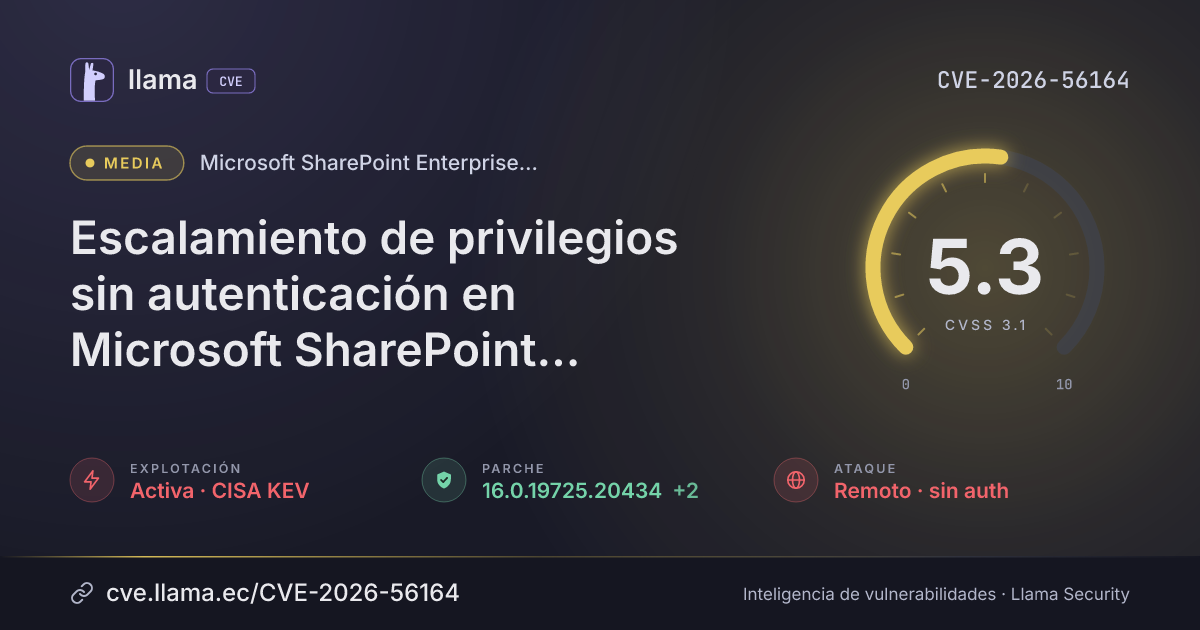
CVE-2026-56164
Escalamiento de privilegios sin autenticación en Microsoft SharePoint Enterprise Server 2016 en el servidor
Un atacante no autenticado en la red podría obtener privilegios más altos de los que debería tener en el servidor.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:N/E:F/RL:O/RC:C
Fuente: CNA
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HCiclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Explotación | CISA KEV | Agregada al catálogo de vulnerabilidades explotadas | |
| Divulgación | Publicada | CVE-2026-56164 divulgada · CVSS 5.3 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación activa | |
| Remediación | Plazo KEV | Fecha límite de remediación para agencias federales (EE. UU.) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: PoC-in-GitHub | Registro visto por primera vez en PoC-in-GitHub | |
| Explotación | Umbral EPSS | La probabilidad de explotación supera el 10 % | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Microsoft SharePoint Server (incluidas las versiones 2016 Enterprise, 2019 y Subscription Edition) no verifica la autenticación en una función crítica, lo que permite a un atacante obtener privilegios más altos. El atacante puede acceder a ella de forma remota a través de la red sin iniciar sesión, y la vulnerabilidad se está explotando en ataques.
Afecta a Microsoft SharePoint Enterprise Server 2016, Server 2019 y Server Subscription Edition. Las compilaciones anteriores a 16.0.5561.1001, 16.0.10417.20175 y 16.0.19725.20434, respectivamente, figuran como afectadas.
Descripción original del registro (microsoft)
Falta de autenticación para una función crítica en Microsoft Office SharePoint permite que un atacante no autorizado eleve privilegios a través de la red.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Microsoft SharePoint Enterprise Server |
Corregida | 16.0.5561.1001 | — | — |
Microsoft SharePoint Server |
Corregida | 16.0.10417.20175 | — | — |
Microsoft SharePoint Server Subscription Edition |
Corregida | 16.0.19725.20434 | — | — |
16.0.5561.100116.0.10417.2017516.0.19725.20434Arsenal público
Ver los 1 repositorios de GitHub
Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-56164https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-56164https://github.com/sam00/POC-CVE-2026-56164-exploithttps://github.com/sentinel-aidefense/CVE-2026-56164-EXPLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.