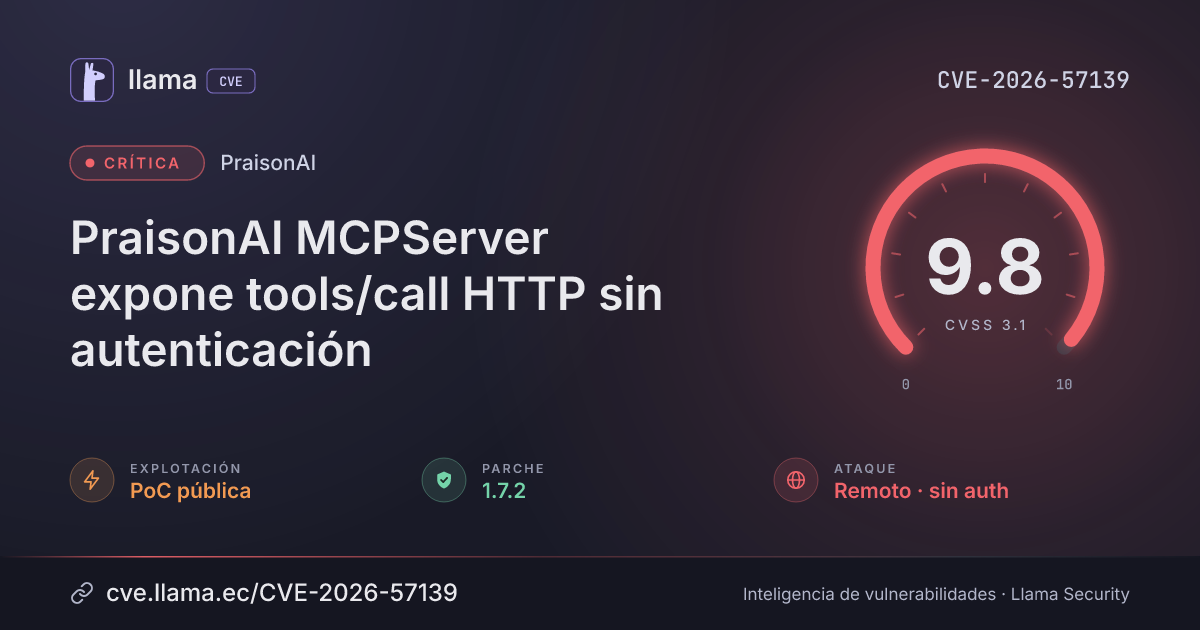
CVE-2026-57139
PraisonAI MCPServer exposes unauthenticated HTTP tools/call
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 1.7.2 | praisonai · -90 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-57139 divulgada · CVSS 9.8 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
PraisonAI is a multi-agent teams system. From 1.5.0 until 1.7.2, MCPServer.startHttp() in src/praisonai-ts/src/mcp/server.ts binds without a host restriction and forwards every HTTP POST request to handleRequest() without authentication or authorization. Any network client that can reach the port can call tools/list, tools/call, resources/read, or prompts/get, causing registered handlers to run with server-side credentials and process privileges or disclose registered data. An initial remediation was released in version 1.7.2.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
npmpraisonai |
Corregida | 1.7.2 | -90 d | 1.7.4 no afectada |
1.7.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/MervinPraison/PraisonAI/security/advisories/GHSA-j4f3-55x4-r6q2https://github.com/MervinPraison/PraisonAI/commit/709a0387853709a5e2f2c34680fa64cada252c27https://github.com/MervinPraison/PraisonAI/releases/tag/v4.6.60Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.