llamaCVEVulnerability Intelligence
/
openremote

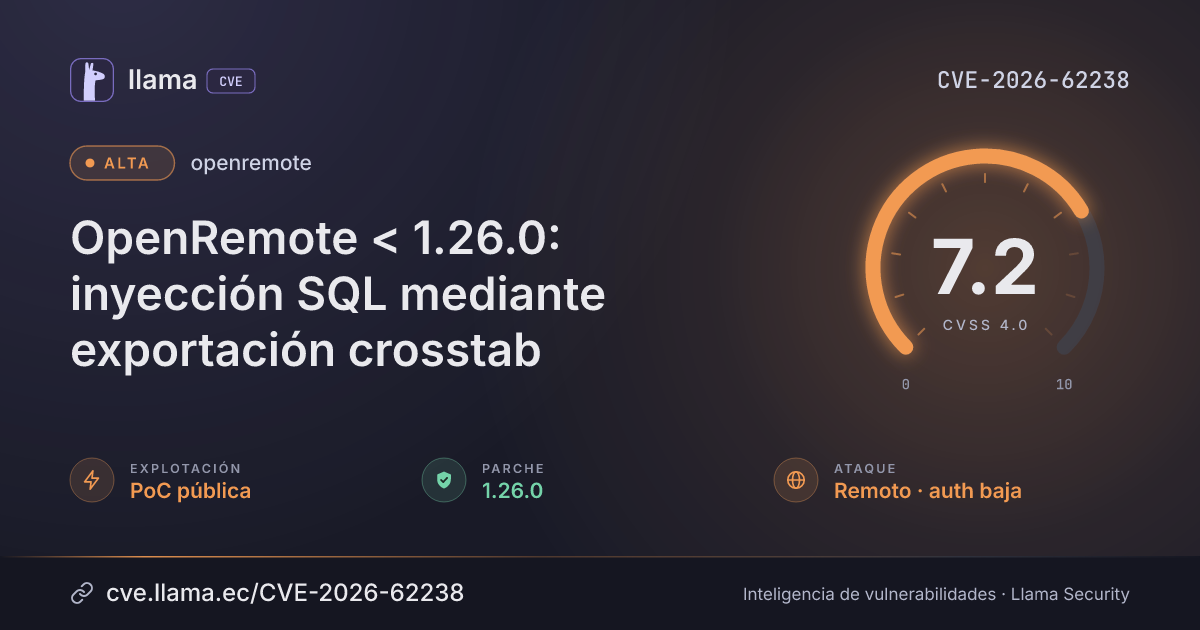
CVE-2026-62238

OpenRemote < 1.26.0 SQL Injection via Crosstab Export

Solo en configuraciones específicasParche disponible
Descargar PNG JSON
CVSS 4.0
7.2
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:L/VA:L/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónPoC públicaSSVC: PoC · no figura en CISA KEV
Exploits públicos0CISA-ADP reporta PoC; aún sin enlace público
Parche1 versiónPrimer parche a -17 d de la divulgación
Exposición127 dDesde la divulgación, 16 jul 2026, 7:07 p. m.
Detección97 dDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, no automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada +1
Modificada
Explotación
Remediación
Parche 1.26.0
Monitoreo
Detectada
Verificada
30 jun 26
17 jul 26
8 oct 26
22 oct 26
19 nov 26
21 nov 26
30 jun 26
5 ago 26
10 sept 26
16 oct 26
21 nov 26
FechaFaseEventoDetalle
Remediación Parche 1.26.0 io.openremote:openremote-manager · -17 d desde divulgación
Divulgación Publicada CVE-2026-62238 divulgada · CVSS 7.2 (CNA)
Divulgación Evaluación SSVC CISA-ADP · explotación PoC pública
Divulgación Modificada Última actualización del registro
Monitoreo Detectada Ingresó al índice
Monitoreo Verificada Última verificación contra las fuentes
Resumen

OpenRemote before 1.26.0 contain an authenticated SQL injection vulnerability in the datapoint crosstab export endpoint that constructs PostgreSQL queries by concatenating asset display names into raw SQL. An authenticated attacker with asset creation or rename permissions can inject SQL through the asset name parameter and receive query results in the exported CSV response, enabling database data exfiltration.

Only affects OpenRemote 1.25.0 and earlier for accounts that can create or rename assets and use the crosstab datapoint export. Fixed in 1.26.0.

¿Qué significa?A logged-in user with the right permissions can inject SQL that the OpenRemote manager service runs through its PostgreSQL connection. Database data the application role can read, including other tables, can appear in the exported CSV, and in multi-tenant deployments this can reach data outside the attacker's tenant.
¿Quién está afectado?Versions before 1.26.0 are affected, which the advisory lists as 1.25.0 and earlier. The setup also needs an authenticated session with permission to create or rename at least one asset, and permission to read or export datapoints for an attribute on that asset with access to a crosstab datapoint export format. To check a version, look at the installed OpenRemote release.
¿Qué hacer?Upgrade to OpenRemote 1.26.0 or later, which is the fixed version in the product range. The sources name no separate patch identifiers.
Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
OpenRemote version before 1.26.0 (affected versions <=1.25.0).“Affected versions <=1.25.0”
02
Attacker needs a valid authenticated session with permission to create or rename an asset.“Permission to create or rename at least one asset.”
03
Attacker needs permission to read/export datapoints for an attribute on that asset and access to a crosstab datapoint export format.“Access to a crosstab datapoint export format.”
¿Quién debe revisar?Teams running OpenRemote before 1.26.0 with datapoint crosstab CSV export, especially multi-tenant deployments where asset creation or rename is granted to users.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:L
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:L
AltoBajoNinguno
Disponib. (sistema)VA:L
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 8.3 (muy fácil) · +1.7 por PoC pública.
Versiones

Rangos afectados

Afectada Corregida Última
openremote · io.openremote:openremote-manager< 1.26.0
1.26.0
1.34.1
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
mavenio.openremote:openremote-manager
Corregida 1.26.0 -17 d 1.34.1 no afectada
Versiones corregidas1.26.0
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Fabricantehttps://github.com/openremote/openremote/security/advisories/GHSA-cgfv-jrfp-2r7v
Otrahttps://www.vulncheck.com/advisories/openremote-sql-injection-via-crosstab-export

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.