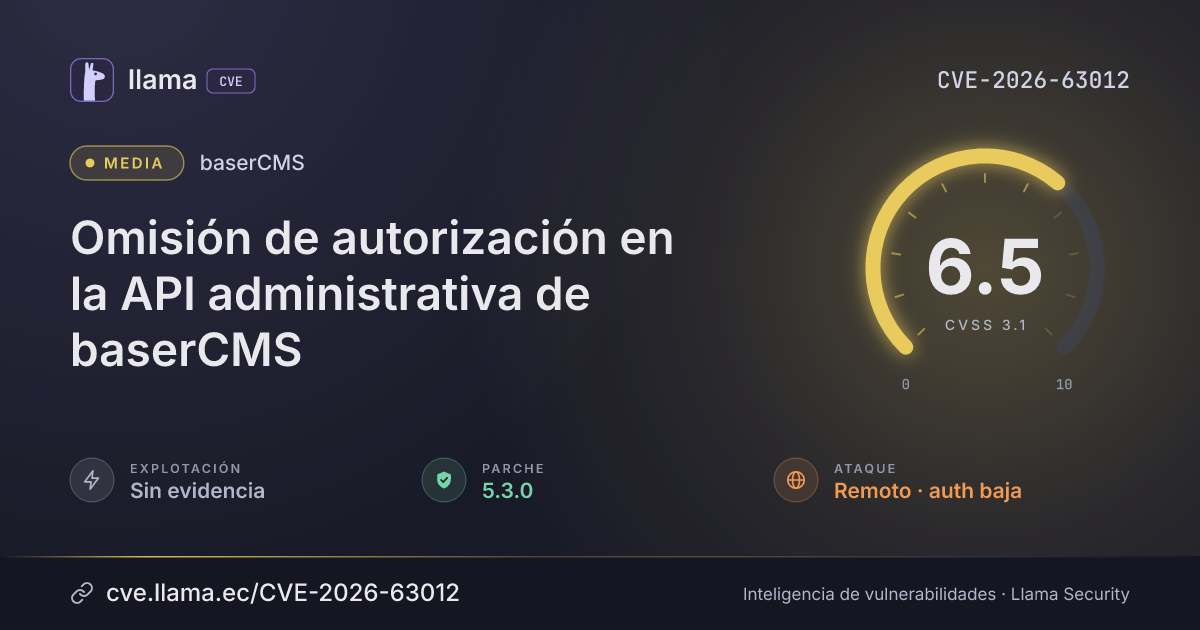
CVE-2026-63012
baserCMS authorization bypass in administrative API
An attacker with a logged-in operator account can remotely view administrator-restricted configuration information.
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-63012 divulgada · CVSS 6.5 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
baserCMS has an authorization flaw that lets a logged-in operator account, reached remotely over the network, access administrative API endpoints that should be restricted. An attacker can use this to view administrator-restricted configuration information.
Descripción original del registro (GitHub_M)
baserCMS is a website development framework. Prior to 5.3.0, getAuthenticationService permits an Api/Admin session authentication fallback based on the Referer header, although operator accounts have an Admin auth prefix and cannot obtain an Api/Admin JWT. An authenticated operator can therefore access /baser/api/admin/ endpoints whose permission.php entries have auth => true, including /baser/api/admin/baser-core/site_configs/view.json, even when the corresponding administrative functionality is restricted. This can disclose administrator-restricted configuration information. This issue is fixed in 5.3.0.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
basercms |
Corregida | 5.3.0 | — | — |
5.3.0Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/baserproject/basercms/security/advisories/GHSA-wgvx-x5g3-9v29https://github.com/baserproject/basercms/commit/2d7f74d3d5d584b9478c210016b81a1b7c30e9fbhttps://github.com/baserproject/basercms/commit/464227b8770704076ee6eddd4bd464c184786ecahttps://github.com/baserproject/basercms/releases/tag/5.3.0Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.