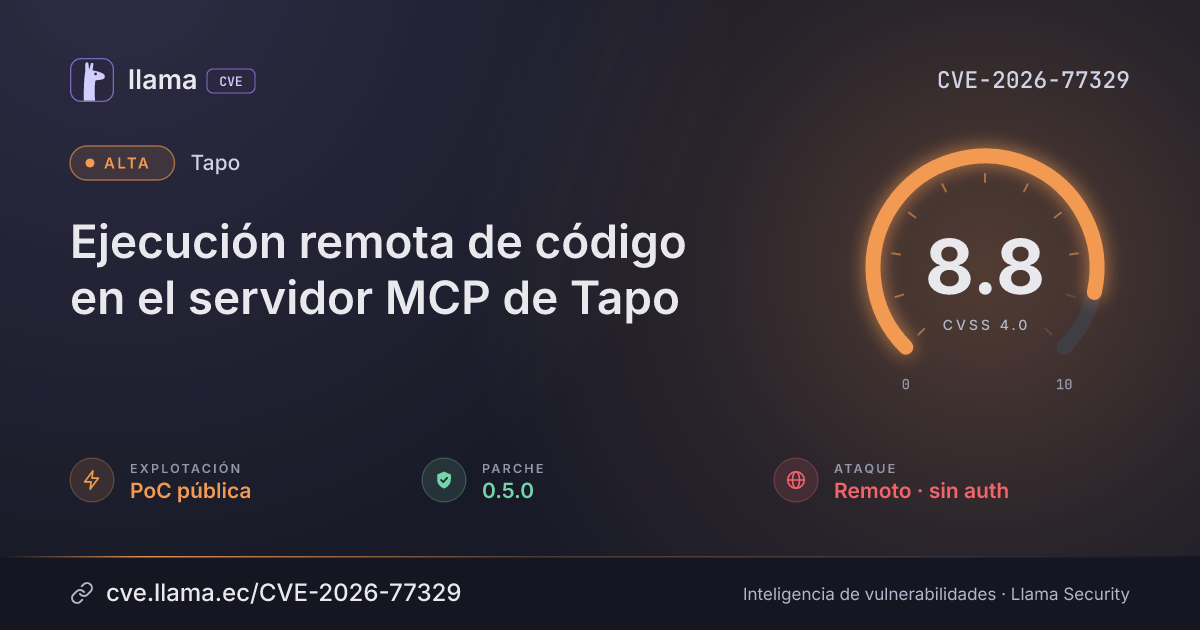
CVE-2026-77329
Ejecución remota de código en el servidor MCP de Tapo
Un sitio web malicioso puede usar DNS rebinding para controlar dispositivos inteligentes y tomar capturas de cámaras sin iniciar sesión.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:P/VC:H/VI:H/VA:N/SC:H/SI:H/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-77329 divulgada · CVSS 8.8 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
El servidor MCP de Tapo, cuando se ejecuta sin una clave de API, puede ser abusado por un sitio web malicioso que usa DNS rebinding para enviar solicitudes al listener local o de LAN de la víctima, sin iniciar sesión y después de que la víctima visite dicho sitio. Un atacante puede entonces controlar dispositivos inteligentes y tomar capturas de las cámaras configuradas.
Afecta al servidor MCP de Tapo desde la 0.3.1 hasta la 0.4.0 cuando TAPO_MCP_API_KEY no está definida y la lista de permitidos de cabeceras Host está deshabilitada. Corregido en la 0.5.0.
Descripción original del registro (GitHub_M)
Tapo proporciona APIs de Rust y Python y un servidor MCP para dispositivos inteligentes de TP-Link Tapo. Desde la 0.3.1 hasta la 0.5.0, la implementación de Streamable HTTP en tapo-mcp/src/server.rs llama a disable_allowed_hosts() sin reemplazarla por una validación de la cabecera Host o Origin, mientras que TAPO_MCP_API_KEY sigue siendo opcional para un listener que puede enlazarse a todas las interfaces. Un sitio web malicioso puede usar DNS rebinding para enviar solicitudes de mismo origen desde el navegador de la víctima al listener local o de LAN del servidor MCP de Tapo cuando se ejecuta sin una clave de API. El atacante puede invocar las herramientas expuestas, incluidas control_device para accionar dispositivos inteligentes y take_snapshot para las cámaras configuradas. Los despliegues con TAPO_MCP_API_KEY definida no se ven afectados por la ruta sin autenticación, y la explotación requiere un listener en ejecución configurado con credenciales y dispositivos reales de Tapo, además de la interacción de la víctima con el sitio malicioso. Este problema está corregido en la versión 0.5.0.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
tapo |
Corregida | 0.5.0 | — | — |
0.5.0Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/mihai-dinculescu/tapo/security/advisories/GHSA-2cwc-6wwp-62q6https://github.com/mihai-dinculescu/tapo/commit/cb9c5d4372bddfa11f19dc653a27c9aa4fa92833https://github.com/mihai-dinculescu/tapo/releases/tag/tapo-mcp-v0.5.0Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.