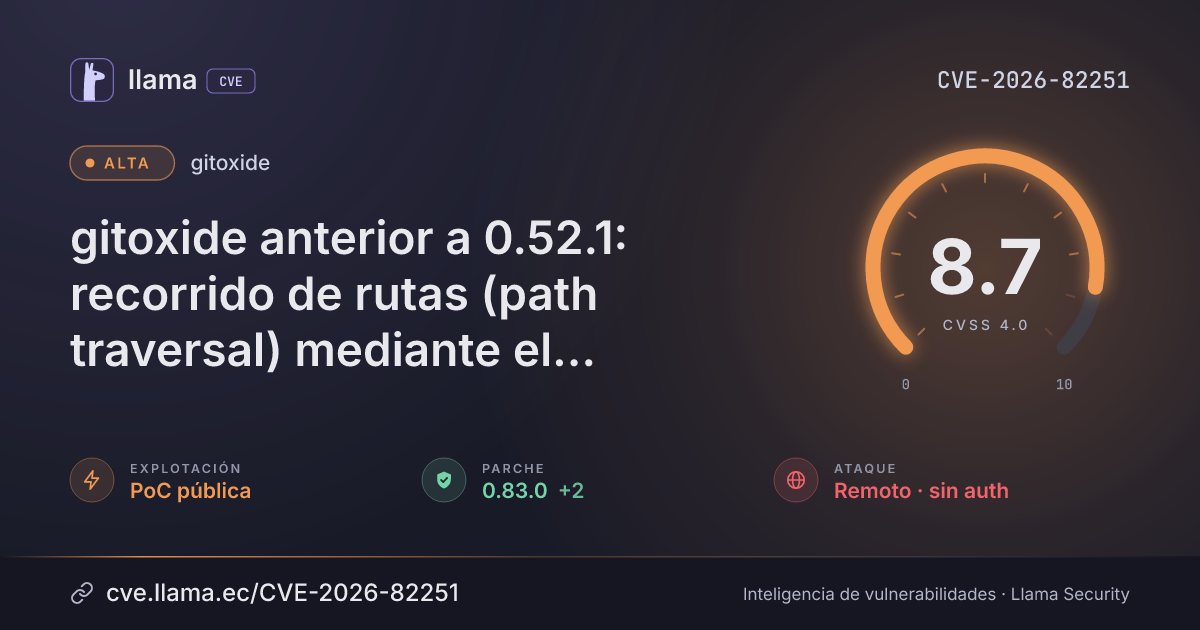
CVE-2026-82251
gitoxide anterior a 0.52.1: recorrido de rutas (path traversal) mediante el nombre de un submódulo
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 0.52.1 | gitoxide · -126 d desde divulgación | |
| Remediación | Parche 0.83.0 | gix · -123 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-82251 divulgada · CVSS 8.7 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación PoC pública | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
gitoxide anterior a 0.52.1 no valida los nombres de submódulos provenientes de la configuración .gitmodules, lo que permite un recorrido de rutas (path traversal) al derivar los directorios git de los submódulos. Los atacantes pueden elaborar nombres de submódulos maliciosos con segmentos de recorrido para redirigir las funciones state() y open() hacia repositorios situados fuera de .git/modules, provocando confusión de repositorios e inspección de repositorios controlados por el atacante.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
crates.iogitoxide |
Corregida | 0.52.1 | -126 d | 0.61.0 no afectada |
crates.iogix |
Corregida | 0.83.0 | -123 d | 0.90.0 no afectada |
0.52.10.82.00.83.0Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/GitoxideLabs/gitoxide/security/advisories/GHSA-fr8x-3vfx-f45hhttps://www.vulncheck.com/advisories/gitoxide-before-0.52.1-path-traversal-via-submodule-nameLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.