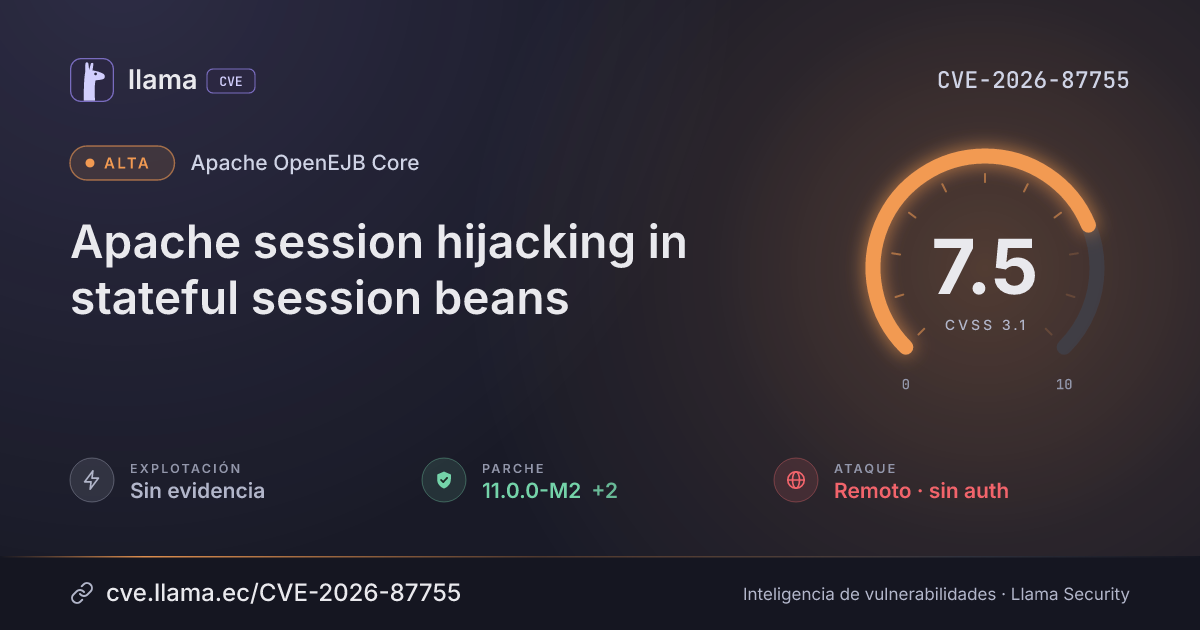
CVE-2026-87755
Apache session hijacking in stateful session beans
A remote attacker with one valid session ID can predict others' IDs and read or change their bean state.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-87755 divulgada · CVSS 7.5 (CISA-ADP) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Remediación | Parche 10.3.0 | org.apache.tomee:openejb-core · 1 d desde divulgación | |
| Remediación | Parche 11.0.0-M2 | org.apache.tomee:openejb-core · 1 d desde divulgación | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Apache TomEE's stateful session bean identifiers are generated without a cryptographically secure random source, so they can be predicted. A remote attacker who already holds one valid identifier through the EJB remote endpoint can derive other clients' session identifiers and invoke methods on their beans to read or change their session state.
Descripción original del registro (apache)
Stateful session bean identifiers are not generated from a cryptographically secure random source. A remote attacker with access to the EJB remote endpoint who holds one valid identifier can derive those of other clients' sessions and invoke methods on their beans, exposing or modifying other users' session state. Users are recommended to upgrade to version 10.3.0 or 11.0.0-M2, which fix the issue.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavenorg.apache.openejb:openejb-core |
Sin parche | — | — | 4.7.5 afectada |
mavenorg.apache.tomee:openejb-core |
Corregida | 10.3.0, 11.0.0-M2 | 1 d · 1 d | 10.3.0 no afectada |
10.0.0-M110.3.011.0.0-M2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://lists.apache.org/thread.html/srzp26oyjtb3bwgxwsyhpphv778s17m8Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.