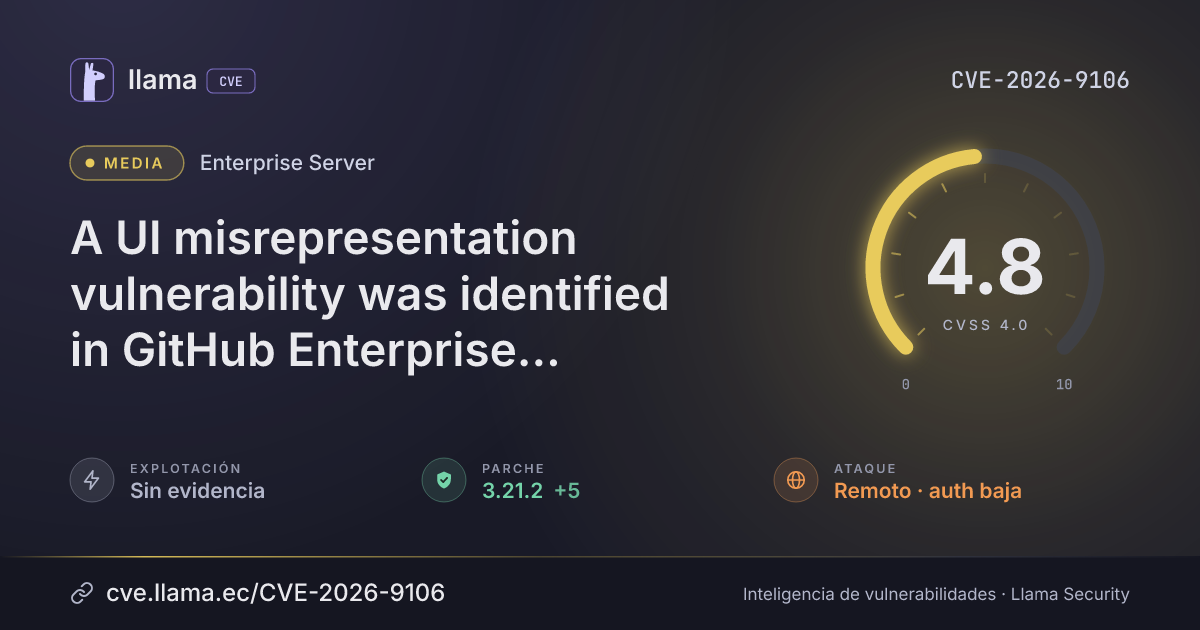
CVE-2026-9106
A UI misrepresentation vulnerability was identified in GitHub Enterprise Server that allowed an OAuth application to gain unintended access to an organization's runner management
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:A/VC:L/VI:L/VA:L/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-9106 divulgada · CVSS 4.8 (CNA) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
A UI misrepresentation vulnerability was identified in GitHub Enterprise Server that allowed an OAuth application to gain unintended access to an organization's runner management. An attacker could exploit this by creating an OAuth application requesting the manage_runners:org scope and directing a victim user to authorize it, as the scope was not displayed on the authorization consent screen. This vulnerability affected all versions of GitHub Enterprise Server prior to 3.22 and was fixed in versions 3.21.2, 3.20.4, 3.19.8, 3.18.11, 3.17.17, 3.16.20. This vulnerability was reported via the GitHub Bug Bounty program.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Enterprise Server |
Corregida | 3.16.20, 3.17.17, 3.18.11, 3.19.8, 3.20.4, 3.21.2 | — | — |
3.16.203.17.173.18.113.19.83.20.43.21.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://docs.github.com/en/enterprise-server@3.17/admin/release-notes#3.17.17https://docs.github.com/en/enterprise-server@3.18/admin/release-notes#3.18.11https://docs.github.com/en/enterprise-server@3.19/admin/release-notes#3.19.8https://docs.github.com/en/enterprise-server@3.20/admin/release-notes#3.20.4https://docs.github.com/en/enterprise-server@3.21/admin/release-notes#3.21.2https://docs.github.com/en/enterprise-server@3.16/admin/release-notes#3.16.20Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.