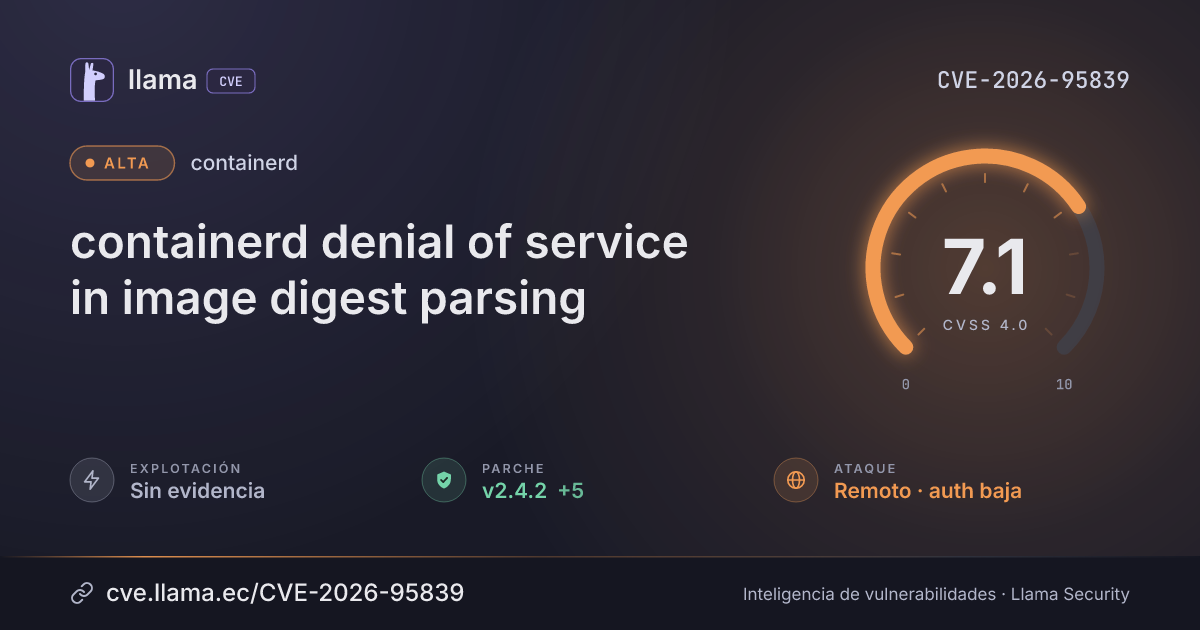
CVE-2026-95839
containerd denial of service in image digest parsing
A low-privileged attacker can crash the daemon remotely by getting it to pull a malformed image.
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche v2.4.2 | github.com/containerd/containerd/v2 · -34 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-95839 divulgada · CVSS 7.1 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
containerd, an open-source container runtime, has a flaw that lets an attacker with low privileges crash the daemon remotely, without any user action, by getting it to pull or import an image with a malformed digest. In Kubernetes, repeated kubelet retries can keep triggering the crash and disrupt container operations on the worker node.
Descripción original del registro (GitHub_M)
containerd is an open-source container runtime. From 2.2.0 until 2.2.10, 2.3.7, and 2.4.2, image manifest processing through the transfer service can encounter a child descriptor containing the io.containerd.manifest.subject annotation and a malformed digest. Pulling or importing such an image, including through a default CRI PullImage request, can trigger an unrecovered panic and crash the containerd daemon. In Kubernetes, kubelet retries can repeatedly trigger the crash and disrupt container operations on the worker node. This issue is fixed in versions 2.2.10, 2.3.7, and 2.4.2.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
gogithub.com/containerd/containerd/v2 |
Corregida | v2.4.2 | -34 d | v2.4.2 no afectada |
2.2.102.3.72.4.2v2.4.2Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/containerd/containerd/security/advisories/GHSA-vwhp-8p66-mq4fhttps://github.com/containerd/containerd/commit/20a3b31390653d7a83fdaeb0c318b01a263c9d9ahttps://github.com/containerd/containerd/commit/2181d7baa2a303ea2082e5c0f1a7697787b61ef2https://github.com/containerd/containerd/commit/2455fec2f7bfa63adb1f993c63ba0cea9cdedb8chttps://github.com/containerd/containerd/commit/a2eb01f667b320b00ec218216f26f7b79197d4cdhttps://github.com/containerd/containerd/releases/tag/v2.2.10https://github.com/containerd/containerd/releases/tag/v2.3.7https://github.com/containerd/containerd/releases/tag/v2.4.2Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.