llamaCVEVulnerability Intelligence
/
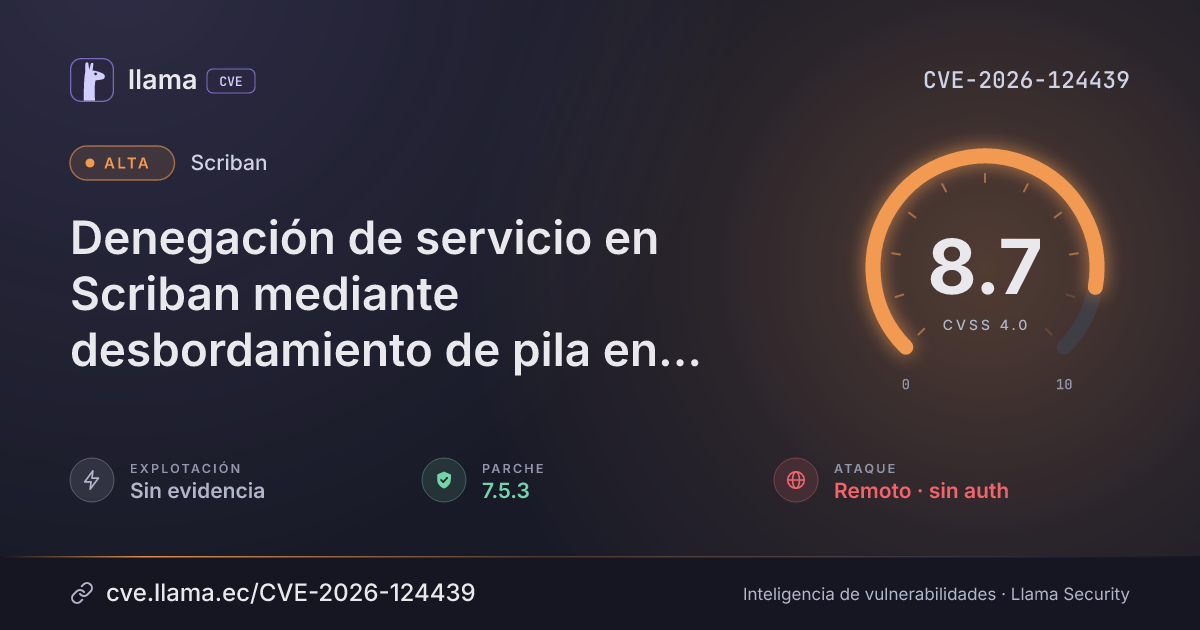
Scriban

CVE-2026-124439

Denegación de servicio en Scriban mediante desbordamiento de pila en el motor de plantillas

Un atacante remoto que pueda proporcionar una plantilla puede bloquear todo el proceso anfitrión sin iniciar sesión.

Afecta la configuración por defectoParche disponibledenegación de servicio
Descargar PNG JSON
CVSS 4.0
8.7
Alta
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
Parche1 versiónPrimer parche a -15 d de la divulgación
Exposición12 dDesde la divulgación, 8 nov 2026, 8:15 a. m.
Detección7 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir
Remediar en la ventana regular de mantenimiento
Sin explotación conocida, automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Parche 7.5.3
Monitoreo
Detectada +2
Fuente: OSV
Verificada
24 oct 26
8 nov 26
10 nov 26
16 nov 26
21 nov 26
24 oct 26
31 oct 26
7 nov 26
14 nov 26
21 nov 26
FechaFaseEventoDetalle
Remediación Parche 7.5.3 Scriban · -15 d desde divulgación
Divulgación Publicada CVE-2026-124439 divulgada · CVSS 8.7 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Fuente: OSV Registro visto por primera vez en OSV
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 8 nov 2026 · Traducción automática · Ver original

Scriban (y Scriban.Signed) anteriores a la 7.5.3 pueden bloquearse de forma remota, sin iniciar sesión, por un atacante que pueda proporcionar una plantilla, porque varias rutas de recursión omiten los límites de profundidad de la biblioteca. Un ataque exitoso termina por completo el proceso anfitrión, provocando una denegación de servicio.

Scriban y Scriban.Signed 7.5.2 y anteriores están afectados cuando un anfitrión renderiza o analiza plantillas proporcionadas por un atacante, incluso con la configuración predeterminada. Corregido en la 7.5.3.

¿Qué significa?Una sola plantilla diseñada bloquea todo el proceso anfitrión mediante una StackOverflowException no capturable. Con él se pierden todas las demás solicitudes e inquilinos atendidos por ese proceso.
¿Quién está afectado?Está afectada la versión 7.5.2 o anterior de Scriban o Scriban.Signed. La aplicación anfitriona debe renderizar o analizar plantillas que puedan proporcionarse desde el exterior; las ParserOptions predeterminadas y un TemplateContext nuevo no requieren configuración especial del anfitrión. Verifique la versión de Scriban en las referencias de paquetes del proyecto.
¿Qué hacer?Actualice Scriban o Scriban.Signed a la versión 7.5.3 o posterior, que es la versión corregida indicada.
Descripción original del registro (VulnCheck)

Scriban y Scriban.Signed anteriores a la 7.5.3 contienen fallos de recursión no controlada en los que las cadenas postfijas de miembros, indexadores y llamadas omiten ExpressionDepthLimit, la comparación de arreglos carece de comprobaciones de profundidad y de ciclos, y object.eval omite RecursiveLimit. Los atacantes que pueden proporcionar plantillas pueden provocar una StackOverflowException no capturable que termina el proceso anfitrión.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Scriban o Scriban.Signed versión 7.5.2 o anterior (antes de la 7.5.3)“Affected versions: <= 7.5.2”
02
Basta con las ParserOptions predeterminadas y un TemplateContext nuevo; no se necesita configuración especial del anfitrión“no special host configuration”
03
La aplicación anfitriona renderiza o analiza plantillas proporcionadas por un atacante“Attackers who can supply templates can trigger an uncatchable StackOverflowException”
¿Quién debe revisar?Equipos que ejecutan Scriban o Scriban.Signed (NuGet) 7.5.2 o anterior que renderizan plantillas proporcionadas por un atacante o pasan cadenas de un atacante a object.eval
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
Requisitos de ataqueAT:N
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:N
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
10.0/ 10Muy alto
Vector 10.0 (muy fácil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida Última
Scriban · Scriban.Signed< 7.5.3
7.5.3
7.6.1
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
nugetScriban
Corregida 7.5.3 -15 d 7.6.1 no afectada
nugetScriban.Signed
Corregida 7.5.3 -15 d 7.6.1 no afectada
Versiones corregidas7.5.3
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Fabricantehttps://github.com/scriban/scriban/security/advisories/GHSA-mvmw-9jxc-7pr2
Otrahttps://www.vulncheck.com/advisories/scriban-before-7.5.3-denial-of-service-via-uncatchable-stackoverflowexception

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.