llamaCVEVulnerability Intelligence
/
Elecbrakes EB2

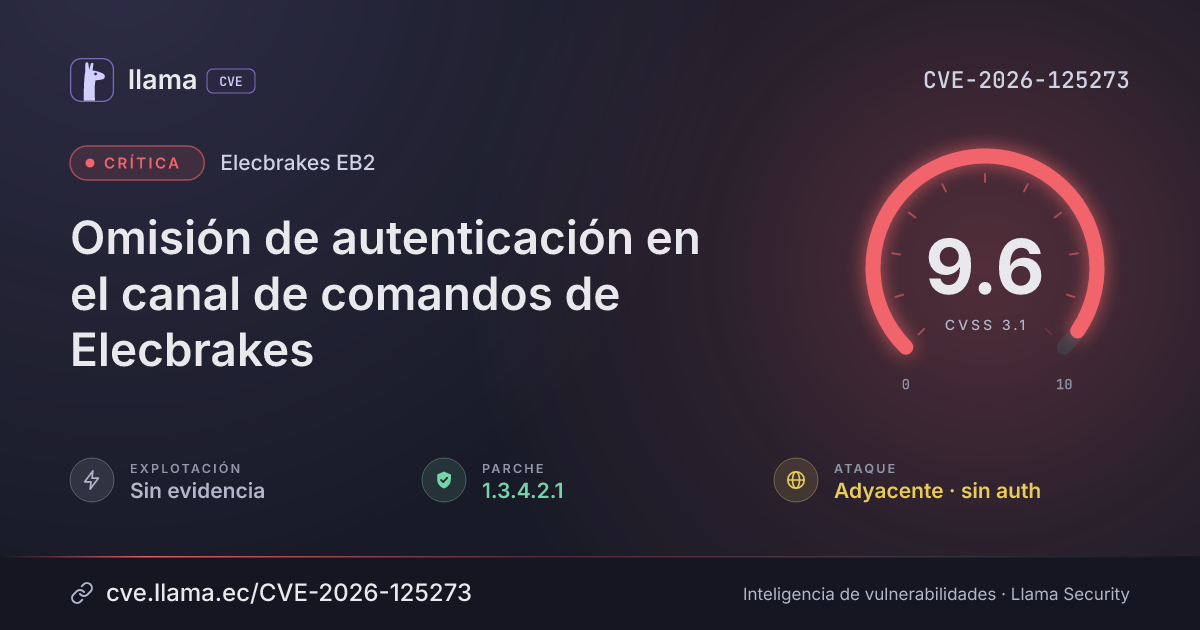
CVE-2026-125273

Omisión de autenticación en el canal de comandos de Elecbrakes

Un atacante en una red adyacente puede reproducir comandos capturados sin iniciar sesión, y podría volver a aplicarlos más adelante.

UnclearParche disponibleomisión de autenticación
Descargar PNG JSON
CVSS 3.1
9.6
Crítica
CVSS:3.1/AV:A/AC:L/PR:N/UI:N/S:C/C:L/I:H/A:H Fuente: CNA
ExplotaciónSin evidenciaSSVC: ninguna · no figura en CISA KEV
Exploits públicos0Ninguno conocido
Parche1 versión1.3.4.2.1
Exposición13 hDesde la divulgación, 20 nov 2026, 1:54 p. m.
Detección6 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir
Remediar en la ventana regular de mantenimiento
Sin explotación conocida, no automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Monitoreo
Detectada +2
01:54 p. m.
02:00 p. m.
02:50 a. m.
01:54 p. m.
05:08 p. m.
08:22 p. m.
11:36 p. m.
02:50 a. m.
FechaFaseEventoDetalle
Divulgación Publicada CVE-2026-125273 divulgada · CVSS 9.6 (CNA)
Monitoreo Detectada Ingresó al índice
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Modificada Última actualización del registro
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 20 nov 2026 · Traducción automática · Ver original

Elecbrakes EB2, ELBC2000 y VM1 no protegen los comandos contra la reproducción, por lo que un atacante en una red adyacente puede capturar comandos válidos y reenviarlos sin iniciar sesión, omitiendo la autenticación. El último comando también persiste entre sesiones, por lo que los comandos reproducidos pueden volver a surtir efecto más adelante.

Afecta a Elecbrakes EB2 en la versión 3.0.4.2.0 o anteriores, a VM1 en versiones anteriores a 1.3.4.2.1 y a todas las versiones de ELBC2000. Corregido en VM1 1.3.4.2.1.

¿Qué significa?Los comandos del dispositivo carecen de números de secuencia, nonces o tokens de sesión, por lo que los comandos capturados pueden reproducirse. El último comando persiste entre sesiones y puede afectar el control de frenos de un remolque.
¿Quién está afectado?Las versiones EB2 en 3.0.4.2.0 o anteriores, las versiones de VM1 anteriores a 1.3.4.2.1 y todas las versiones de ELBC2000 aparecen como afectadas. Compare el modelo del producto y la versión de su firmware con estos rangos.
¿Qué hacer?En el caso de VM1, actualice a la versión 1.3.4.2.1 o posterior. Elecbrakes recomienda EB2 3.0.4.4.3 e indica que la actualización de firmware se instale mediante la aplicación Elecbrakes.
Descripción original del registro (icscert)

No hay protección contra la reproducción ni de integridad de los comandos. Los comandos carecen de números de secuencia, nonces o tokens de sesión; los comandos capturados pueden reproducirse, y el último comando persiste entre sesiones.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Elecbrakes EB2 en la versión 3.0.4.2.0 o anteriores, VM1 anterior a 1.3.4.2.1, o ELBC2000 (todas las versiones) afectados.“EB2 <=3.0.4.2.0 (CVE-2026-124281, CVE-2026-125273, CVE-2026-96805)”
02
Los comandos carecen de números de secuencia, nonces o tokens de sesión, por lo que los comandos capturados pueden reproducirse.“Commands lack sequence numbers, nonces, or session tokens; captured commands can be replayed”
¿Quién debe revisar?Equipos que utilizan Elecbrakes EB2 en la versión 3.0.4.2.0 o anteriores, Elecbrakes VM1 en versiones anteriores a 1.3.4.2.1, o controladores de frenos de remolque Elecbrakes ELBC2000.
Vector CVSS 3.1

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:A
RedAdyacenteLocalFísica
ComplejidadAC:L
BajaAlta
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaRequerida
AlcanceS:C
CambiadoSin cambio
ConfidencialidadC:L
AltoBajoNinguno
IntegridadI:H
AltoBajoNinguno
DisponibilidadA:H
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
8.3/ 10Alto
Vector 8.3 (muy fácil) · sin evidencia de explotación.
Versiones

Rangos afectados

Afectada Corregida
EB2≤ 3.0.4.2.0
ELBC2000todas
VM1< 1.3.4.2.1
1.3.4.2.1
3.0.4.2.0
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
EB2
Corregida 1.3.4.2.1 — —
Versiones corregidas1.3.4.2.1
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Registro
EscenarioGENERALicscert
MitigaciónElecbrakes ELBC2000 is the predecessor to the EB2 and the VM1 and is no longer sold. The vendor is determining how to address these vulnerabilities for this particular controller.icscert
solutionElecbrakes EB2: Elecbrakes has released updated firmware (EB2 3.0.4.4.3). Users should open the Elecbrakes app and install the firmware update.icscert
solutionElecbrakes VM1: Elecbrakes has released updated firmware (VM1 1.3.4.2.1). Users should open the Elecbrakes app and install the firmware update.icscert
Referencias
Otrahttps://www.cisa.gov/news-events/ics-advisories/icsa-26-323-02
Otrahttps://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-323-02.json

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.