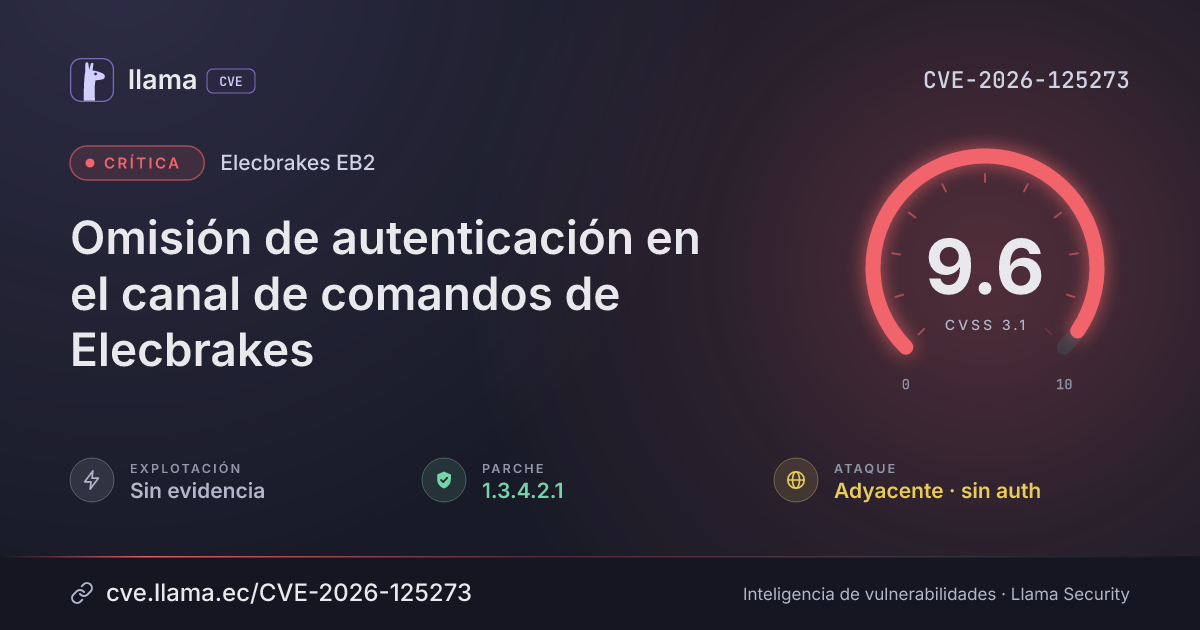
CVE-2026-125273
Elecbrakes authentication bypass in command channel
An attacker on an adjacent network can replay captured commands without logging in, and they may apply again later.
Texto original en inglés · Ver en español
CVSS:3.1/AV:A/AC:L/PR:N/UI:N/S:C/C:L/I:H/A:H
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-125273 divulgada · CVSS 9.6 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Elecbrakes EB2, ELBC2000, and VM1 do not protect commands against replay, so an attacker on an adjacent network can capture valid commands and resend them without logging in, bypassing authentication. The last command also persists across sessions, so replayed commands can take effect again later.
Affects Elecbrakes EB2 at or below 3.0.4.2.0, VM1 below 1.3.4.2.1, and all ELBC2000 versions. Fixed in VM1 1.3.4.2.1.
Descripción original del registro (icscert)
No replay or command-integrity protection. Commands lack sequence numbers, nonces, or session tokens; captured commands can be replayed, and the last command persists across sessions.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
EB2 |
Corregida | 1.3.4.2.1 | — | — |
1.3.4.2.1Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://www.cisa.gov/news-events/ics-advisories/icsa-26-323-02https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-323-02.jsonLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.