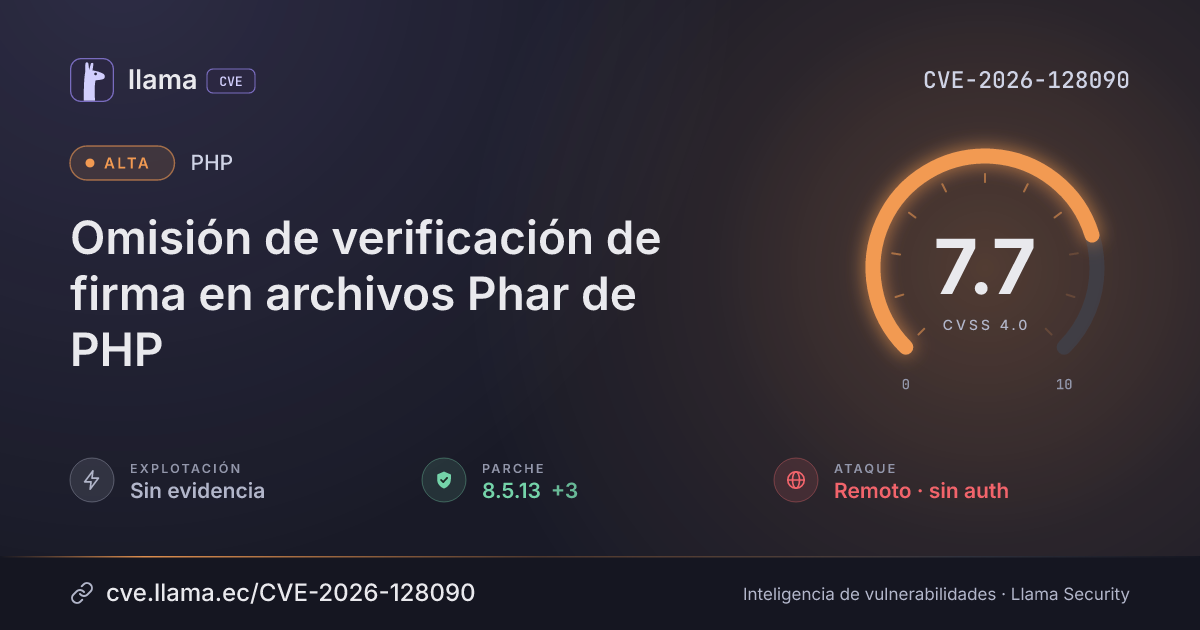
CVE-2026-128090
Omisión de verificación de firma en archivos Phar de PHP
Los atacantes pueden alterar un archivo firmado para que parezca válido y ejecutar código controlado por el atacante en las aplicaciones que lo cargan.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:P/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Publicada | CVE-2026-128090 divulgada · CVSS 7.7 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
La extensión Phar de PHP puede engañarse para que acepte como válido un archivo Phar modificado y firmado con OpenSSL, siempre que el atacante pueda cambiar el archivo, pero no su archivo de clave pública. Un atacante puede explotar esta falla de forma remota, sin iniciar sesión, aunque un usuario debe realizar una acción para que el ataque funcione. Una aplicación que cargue el archivo alterado puede entonces ejecutar código PHP controlado por el atacante.
Afecta a configuraciones de PHP que verifican archivos Phar firmados con OpenSSL frente a una clave pública instalada. Corregido en PHP 8.2.36, 8.3.37, 8.4.28 y 8.5.13.
Descripción original del registro (php)
Omisión de la firma OpenSSL de PHAR mediante degradación de algoritmo. La extensión Phar selecciona el método de verificación de firma según el tipo de firma almacenado en el archivo, y solo los tipos OpenSSL consultan el archivo .pubkey separado que contiene la clave pública de confianza. Un atacante que puede modificar un archivo Phar firmado con OpenSSL, pero no su archivo de clave pública, puede cambiar el tipo de firma a un hash sin clave, como SHA-256 con un digest recalculado, de modo que el archivo alterado supera la verificación incluso con phar.require_hash habilitado. Una aplicación que cargue el archivo puede entonces ejecutar código PHP controlado por el atacante. Se ven afectados los phars nativos, basados en tar y basados en zip. Este problema afecta a las versiones de PHP anteriores a 8.2.36, 8.3.* anteriores a 8.3.37, 8.4.* anteriores a 8.4.28 y 8.5.* anteriores a 8.5.13.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
PHP |
Corregida | 8.2.36, 8.3.37, 8.4.28, 8.5.13 | — | — |
8.2.368.3.378.4.288.5.13Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/php/php-src/security/advisories/GHSA-68fq-fh7h-f8grLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.