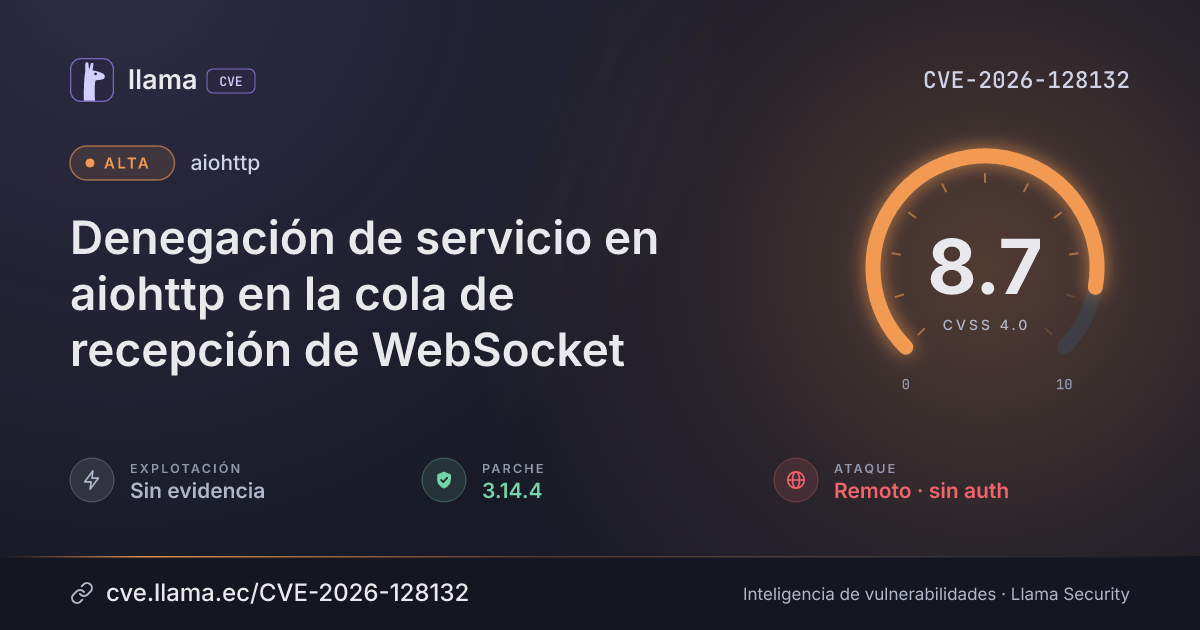
CVE-2026-128132
Denegación de servicio en aiohttp en la cola de recepción de WebSocket
Un par remoto puede enviar muchos mensajes WebSocket pequeños o comprimidos para agotar la memoria de un servidor o cliente.
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 3.14.4 | aiohttp · -39 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-128132 divulgada · CVSS 8.7 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
AIOHTTP es un framework asíncrono de cliente/servidor HTTP para asyncio y Python. Antes de la versión 3.14.4, el lector de WebSocket sigue analizando los frames ya recibidos después de que la cola de recepción pausa el transporte, y los mensajes vacíos no se cuentan en el tamaño de la cola. Con permessage-deflate, una sola lectura de frames comprimidos puede añadir muchos megabytes de mensajes descomprimidos a la cola de recepción. Un par remoto puede enviar muchos mensajes pequeños o comprimidos más rápido de lo que la aplicación los consume y causar un uso excesivo de memoria en un servidor o cliente. Este problema está corregido en la versión 3.14.4.
Afecta a los servidores y clientes WebSocket de aiohttp 3.14.3 y anteriores, donde los mensajes pequeños o comprimidos pueden eludir los límites de la cola de recepción. Corregido en 3.14.4.
Condiciones y alcance
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
pypiaiohttp |
Corregida | 3.14.4 | -39 d | 3.14.5 no afectada |
3.14.4Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/aio-libs/aiohttp/security/advisories/GHSA-5rmc-48h2-hvcmhttps://github.com/aio-libs/aiohttp/pull/13393https://github.com/aio-libs/aiohttp/pull/13545https://github.com/aio-libs/aiohttp/pull/13546https://github.com/aio-libs/aiohttp/commit/0ae507423f681161efa77d20052b4054397c7fb6https://github.com/aio-libs/aiohttp/commit/5e54037933fa8422be5fa8a2002d118ed2d4e5e0https://github.com/aio-libs/aiohttp/commit/b62321b6fa264a89f4aca084ad60fc38a59ffa51https://github.com/aio-libs/aiohttp/releases/tag/v3.14.4Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.