llamaCVEVulnerability Intelligence
/
PHP

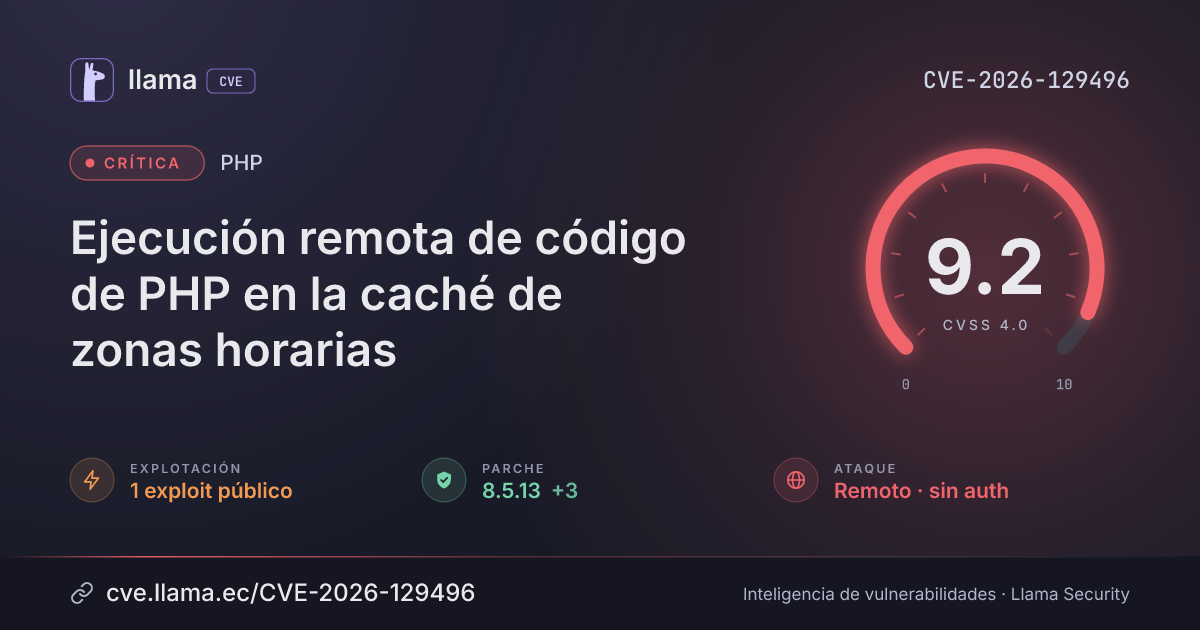
CVE-2026-129496

Ejecución remota de código de PHP en la caché de zonas horarias

Un atacante remoto sin iniciar sesión puede bloquear procesos worker con una solicitud manipulada y podría ejecutar código arbitrario.

Crítica · CVSS alto en tecnología listadaSolo en configuraciones específicasParche disponibleuso después de liberar
Descargar PNG JSON
CVSS 4.0
9.2
Crítica
CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónExploit públicoSSVC de CISA-ADP decía «ninguna» · ajustado por exploit detectado
Exploits públicos11 fuente · 1 confirmado en GitHub
Parche4 versiones8.2.36 · 8.3.37 · 8.4.28 · 8.5.13
Exposición1 dDesde la divulgación, 19 nov 2026, 9:43 a. m.
Detección7 minDesde la divulgación hasta su ingreso al índice
Decisión SSVC · ajustadaAtender
Priorizar en el próximo ciclo de cambios
Exploit público disponible (1), no automatizable e impacto técnico total. Decisión recalculada: la evaluación SSVC original indicaba explotación «ninguna». Se eleva a «Atender» por existir un exploit funcional público. Hay versiones corregidas disponibles.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Evaluación SSVC
Publicada
Modificada
Explotación
Exploit en GitHub
Remediación
Monitoreo
Detectada
Fuente: NIST NVD
Fuente: ENISA EUVD
Fuente: PoC-in-GitHub
Verificada
07:00 p. m.
09:43 a. m.
10:25 a. m.
12:19 p. m.
03:05 p. m.
11:56 p. m.
12:07 a. m.
01:34 a. m.
07:00 p. m.
08:38 a. m.
10:17 p. m.
11:55 a. m.
01:34 a. m.
FechaFaseEventoDetalle
Divulgación Evaluación SSVC CISA-ADP · explotación ninguna
Divulgación Publicada CVE-2026-129496 divulgada · CVSS 9.2 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Explotación Exploit en GitHub abraxas/php-tzcache-rce
Monitoreo Fuente: PoC-in-GitHub Registro visto por primera vez en PoC-in-GitHub
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen
Resumen generado por IA · CC-BY 4.0 · 19 nov 2026 · Traducción automática · Ver original

Un error de uso después de liberar (use-after-free) en la caché de zonas horarias de PHP (del PHP Group), en compilaciones no seguras para subprocesos donde una advertencia de inicio se escribe en un registro de errores basado en archivo, permite a un atacante bloquear los workers de PHP-FPM, Apache mod_php o CGI. También podría ser posible la ejecución arbitraria de código. El atacante puede explotarlo de forma remota, sin iniciar sesión, enviando una solicitud manipulada.

Afecta a PHP anteriores a 8.2.36, 8.3.x anteriores a 8.3.37, 8.4.x anteriores a 8.4.28 y 8.5.x anteriores a 8.5.13, cuando los diagnósticos se envían a un error_log basado en archivo. Corregido en esas versiones.

¿Qué significa?Una caché de zonas horarias en PHP puede liberarse y luego volver a usarse (un uso después de liberar (use-after-free)). Un atacante remoto no autenticado puede bloquear los workers de PHP y podría ejecutar código arbitrario con los privilegios del worker de PHP.
¿Quién está afectado?Versiones de PHP anteriores a 8.2.36, de 8.3.0 a anteriores a 8.3.37, de 8.4.0 a anteriores a 8.4.28, y de 8.5.0 a anteriores a 8.5.13. El aviso también requiere que un diagnóstico de inicio, como un date.timezone no válido o una advertencia de configuración de sesión, se escriba mediante el error_log basado en archivo de PHP. Después, un diagnóstico temprano de una solicitud posterior, como la advertencia de max_input_vars, debe producirse en la primera solicitud de un worker nuevo. Ejecutar php -v muestra la versión, y la configuración error_log indica dónde escribe PHP los diagnósticos.
¿Qué hacer?Actualice a la versión corregida de la rama en uso: 8.2.36, 8.3.37, 8.4.28 u 8.5.13 (o posterior).
Descripción original del registro (php)

El uso después de liberar (use-after-free) en la caché de zonas horarias puede conducir a la ejecución remota de código. En compilaciones no seguras para subprocesos, un diagnóstico escrito en un error_log basado en archivo durante el inicio del módulo, por ejemplo por un valor no válido de date.timezone o por una advertencia de configuración de sesión, hace que la caché de zonas horarias se asigne en la memoria de inicio, que se libera mientras se conserva una referencia a ella. Un diagnóstico generado al inicio de la primera solicitud de un worker, como la advertencia de max_input_vars, accede entonces a la caché liberada. En ese tipo de despliegue, un atacante remoto no autenticado puede bloquear los workers de PHP-FPM, Apache mod_php o CGI con una solicitud manipulada. Podría ser posible la ejecución arbitraria de código, y se ha demostrado con direcciones de memoria conocidas. Este problema afecta a las versiones de PHP anteriores a 8.2.36, 8.3.* anteriores a 8.3.37, 8.4.* anteriores a 8.4.28 y 8.5.* anteriores a 8.5.13.

Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Debe escribirse un diagnóstico de inicio (p. ej., un date.timezone no válido o una advertencia de configuración de sesión) mediante el error_log basado en archivo de PHP“The diagnostic must actually be written through PHP's file-based error_log path.”
02
Debe producirse un diagnóstico de solicitud temprana, como la advertencia de max_input_vars, en la primera solicitud de un worker nuevo“A later diagnostic during early request initialization can access the freed cache before it is reset.”
03
Las versiones de PHP afectadas son las anteriores a 8.2.36, 8.3.37, 8.4.28 y 8.5.13“< 8.2.36 >= 8.3.0, < 8.3.37 >= 8.4.0, < 8.4.28 >= 8.5.0, < 8.5.13”
¿Quién debe revisar?Equipos que ejecutan PHP 8.2-8.5 no seguro para subprocesos (PHP-FPM, Apache mod_php o CGI) que registran errores en un archivo y tienen advertencias de configuración de inicio, por ejemplo un date.timezone no válido.
No protegeCambiar la configuración de $_REQUEST o de las cookies no es una mitigación completa.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:H
BajaAlta
Requisitos de ataqueAT:P
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:H
AltoBajoNinguno
Integridad (sistema)VI:H
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
8.6/ 10Muy alto
Vector 5.1 (moderada) · +3.5 por exploit público.
Versiones

Rangos afectados

Afectada Corregida
PHP< 8.2.36
PHP≥ 8.3.0 < 8.3.37
PHP≥ 8.4.0 < 8.4.28
PHP≥ 8.5.0 < 8.5.13
8.2.36
8.3.0
8.3.37
8.4.0
8.4.28
8.5.0
8.5.13
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
PHP
Corregida 8.2.36, 8.3.37, 8.4.28, 8.5.13 — —
Versiones corregidas8.2.368.3.378.4.288.5.13
Explotación

Arsenal público

Exploit-DB
—
0
Metasploit
—
0
Nuclei
—
0
PoC en GitHub
abraxas/php-tzcache-rce
1
Ver los 1 repositorios de GitHub (1 con exploit confirmado)
abraxas/php-tzcache-rceexploit

Los repositorios públicos incluyen exploits, escáneres, laboratorios y reglas de detección. No ejecute código de terceros sin revisarlo en un entorno aislado.

Registro
EscenarioGENERALphp
Referencias
Fabricantehttps://github.com/php/php-src/security/advisories/GHSA-gr4f-wgx5-jpfv
Exploithttps://github.com/abraxas/php-tzcache-rce

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.