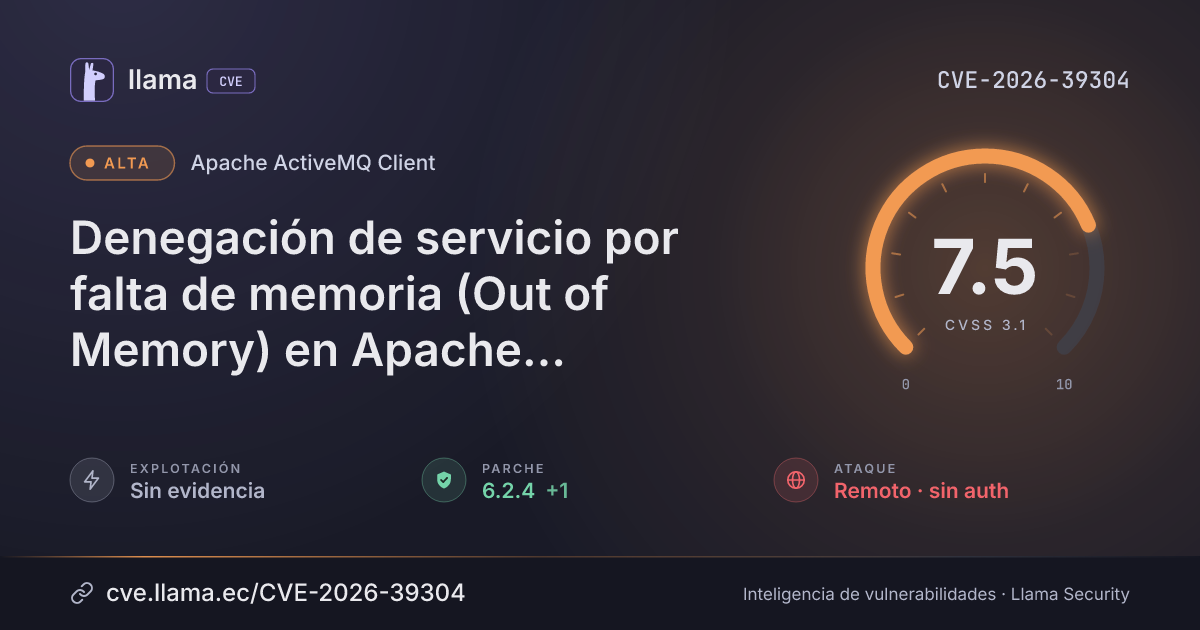
CVE-2026-39304
Denegación de servicio por falta de memoria (Out of Memory) en Apache ActiveMQ Client, Apache ActiveMQ Broker, Apache ActiveMQ
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Fuente: CISA-ADP
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:HCiclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Remediación | Parche 5.19.4 | org.apache.activemq:activemq-client · -13 d desde divulgación | |
| Remediación | Parche 6.2.4 | org.apache.activemq:activemq-client · -2 d desde divulgación | |
| Divulgación | Publicada | CVE-2026-39304 divulgada · CVSS 7.5 (CISA-ADP) | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Detectada | Ingresó al índice |
Vulnerabilidad de denegación de servicio por falta de memoria (Out of Memory) en Apache ActiveMQ Client, Apache ActiveMQ Broker, Apache ActiveMQ. Los transportes NIO SSL de ActiveMQ no manejan correctamente los KeyUpdate del handshake de TLSv1.3 iniciados por los clientes. Esto permite que un cliente active actualizaciones de forma rápida, lo que provoca que el broker agote toda su memoria en el motor SSL y derive en una denegación de servicio. Nota: las versiones de TLS anteriores a TLSv1.3 (como TLSv1.2) presentan fallos, pero no son vulnerables a OOM. Las versiones previas requieren una renegociación completa del handshake, lo que hace que una conexión se bloquee, pero no agota la memoria. Este problema también está corregido. Este problema afecta a Apache ActiveMQ Client: anteriores a 5.19.4, desde 6.0.0 hasta antes de 6.2.4; Apache ActiveMQ Broker: anteriores a 5.19.4, desde 6.0.0 hasta antes de 6.2.4; Apache ActiveMQ: anteriores a 5.19.4, desde 6.0.0 hasta antes de 6.2.4. Se recomienda a los usuarios actualizar a la versión 6.2.4 o 5.19.5, que corrige el problema.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
mavenorg.apache.activemq:activemq-client |
Corregida | 5.19.4, 6.2.4 | -13 d · -2 d | 6.4.0 no afectada |
mavenorg.apache.activemq:activemq-broker |
Corregida | 5.19.4, 6.2.4 | -13 d · -2 d | 6.4.0 no afectada |
mavenorg.apache.activemq:activemq-all |
Corregida | 5.19.4, 6.2.4 | -13 d · -2 d | 6.4.0 no afectada |
mavenorg.apache.activemq:apache-activemq |
Corregida | 5.19.4, 6.2.4 | -13 d · -2 d | 6.4.0 no afectada |
5.19.46.2.4Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://activemq.apache.org/security-advisories.data/CVE-2026-39304-announcement.txthttp://www.openwall.com/lists/oss-security/2026/04/09/17https://bugzilla.redhat.com/show_bug.cgi?id=2457275https://access.redhat.com/security/cve/CVE-2026-39304https://security.access.redhat.com/data/csaf/v2/vex/2026/cve-2026-39304.jsonLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.