llamaCVEVulnerability Intelligence
/
FrankenPHP

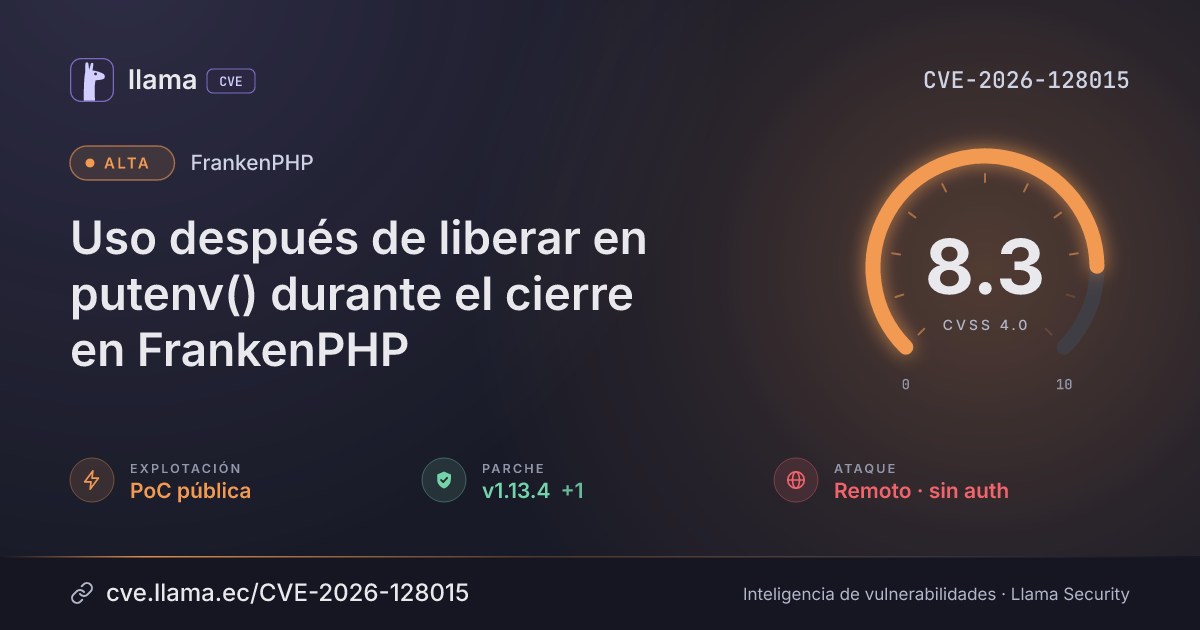
CVE-2026-128015

FrankenPHP use-after-free in putenv() during shutdown

Attackers can crash the process or read values from earlier requests by calling putenv() during shutdown.

UnclearParche disponibleuse-after-free
Descargar PNG JSON
CVSS 4.0
8.3
Alta
CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:L/VI:N/VA:H/SC:N/SI:N/SA:N Fuente: CNA
ExplotaciónPoC públicaSSVC: PoC · no figura en CISA KEV
Exploits públicos0CISA-ADP reporta PoC; aún sin enlace público
Parche2 versionesPrimer parche a -18 d de la divulgación
Exposición8 dDesde la divulgación, 13 nov 2026, 4:34 a. m.
Detección6 minDesde la divulgación hasta su ingreso al índice
Decisión SSVCSeguir de cerca
Monitorear y programar la remediación
Existe PoC pública, no automatizable e impacto técnico parcial. Hay versiones corregidas disponibles.
Más vale un parche a tiempo que un incidente de madrugada.Que no se te pase entre tantos tickets.
Timeline

Ciclo de vida de la vulnerabilidad

Hoy
Divulgación
Publicada
Evaluación SSVC +1
Explotación
Remediación
Parche v1.13.4
Monitoreo
Detectada +1
Fuente: ENISA EUVD +1
Verificada
26 oct 26
13 nov 26
15 nov 26
17 nov 26
21 nov 26
26 oct 26
1 nov 26
8 nov 26
14 nov 26
21 nov 26
FechaFaseEventoDetalle
Remediación Parche v1.13.4 github.com/dunglas/frankenphp · -18 d desde divulgación
Divulgación Publicada CVE-2026-128015 divulgada · CVSS 8.3 (CNA)
Monitoreo Detectada Ingresó al índice
Monitoreo Fuente: NIST NVD Registro visto por primera vez en NIST NVD
Monitoreo Fuente: ENISA EUVD Registro visto por primera vez en ENISA EUVD
Monitoreo Fuente: OSV Registro visto por primera vez en OSV
Divulgación Evaluación SSVC CISA-ADP · explotación PoC pública
Divulgación Modificada Última actualización del registro
Monitoreo Verificada Última verificación contra las fuentes
Resumen

FrankenPHP before 1.13.4 contains a use-after-free vulnerability that leaves a dangling pointer to a freed environment table when putenv() is called during request shutdown. Attackers triggering putenv() in shutdown functions, destructors, or session handlers can crash the process on the next getenv() call or leak previous request environment values.

Only affects FrankenPHP before 1.13.4 when an application calls putenv() during request shutdown, such as from a shutdown function, destructor, or session handler. Fixed in 1.13.4.

¿Qué significa?A use-after-free bug in FrankenPHP triggered by putenv() during request shutdown can crash the whole process with a segmentation fault on the next getenv() or putenv() call. With USE_ZEND_ALLOC=0, the next request can instead read the previous request's environment value.
¿Quién está afectado?Versions before 1.13.4 are affected, in classic mode on every thread and in worker mode when a worker script restarts. The setup needs code that calls putenv() from a shutdown function, an object destructor, or a session write/close handler; the crash case applies to a release build of PHP 8.5 with the default allocator. To check, look at the FrankenPHP version and search the application code for putenv() calls in those places.
Contexto

Condiciones y alcance

Condiciones necesarias para que el fallo sea explotable
01
Application calls putenv() during request shutdown, from a shutdown function, an object destructor, or a session write/close handler“If an application calls putenv() from code that runs during request shutdown”
02
Classic mode on every thread; worker mode when a worker script restarts“Classic mode is affected on every thread.”
03
Crash case applies to a release build of PHP 8.5 with the default allocator“On a release build of PHP 8.5 with the default allocator”
MitigaciónDon't call putenv() from shutdown functions, destructors or session handlers.
Vector CVSS 4.0

Desglose de métricas

Opción resaltada = valor del vector · izquierda = peor caso · CNA
Vector de ataqueAV:N
RedAdyacenteLocalFísica
ComplejidadAC:H
BajaAlta
Requisitos de ataqueAT:P
NingunoPresentes
PrivilegiosPR:N
NingunoBajosAltos
InteracciónUI:N
NingunaPasivaActiva
Confid. (sistema)VC:L
AltoBajoNinguno
Integridad (sistema)VI:N
AltoBajoNinguno
Disponib. (sistema)VA:H
AltoBajoNinguno
Confid. (posterior)SC:N
AltoBajoNinguno
Integridad (posterior)SI:N
AltoBajoNinguno
Disponib. (posterior)SA:N
AltoBajoNinguno
Score de explotaciónQué tan fácil y probable es que la exploten
7.1/ 10Alto
Vector 5.1 (moderada) · +2.0 por PoC pública.
Versiones

Rangos afectados

Afectada Corregida Última
github.com/dunglas/frankenphp< 1.13.4
1.13.4
v1.13.6
Remediación

Estado del parche por paquete

Paquete / productoEstadoCorregida enDesde divulgaciónÚltima versión
gogithub.com/dunglas/frankenphp
Corregida v1.13.4 -18 d v1.13.6 no afectada
Versiones corregidas1.13.4v1.13.4
Explotación

Arsenal público

Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.

Referencias
Fabricantehttps://github.com/php/frankenphp/security/advisories/GHSA-rgpj-f2qx-xwhf
Parchehttps://github.com/php/frankenphp/commit/ab174aa6c27738b9ee56c97ac276d152bfb38f5e
Otrahttps://www.vulncheck.com/advisories/frankenphp-before-1.13.4-use-after-free-via-putenv-during-request-shutdown

Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.