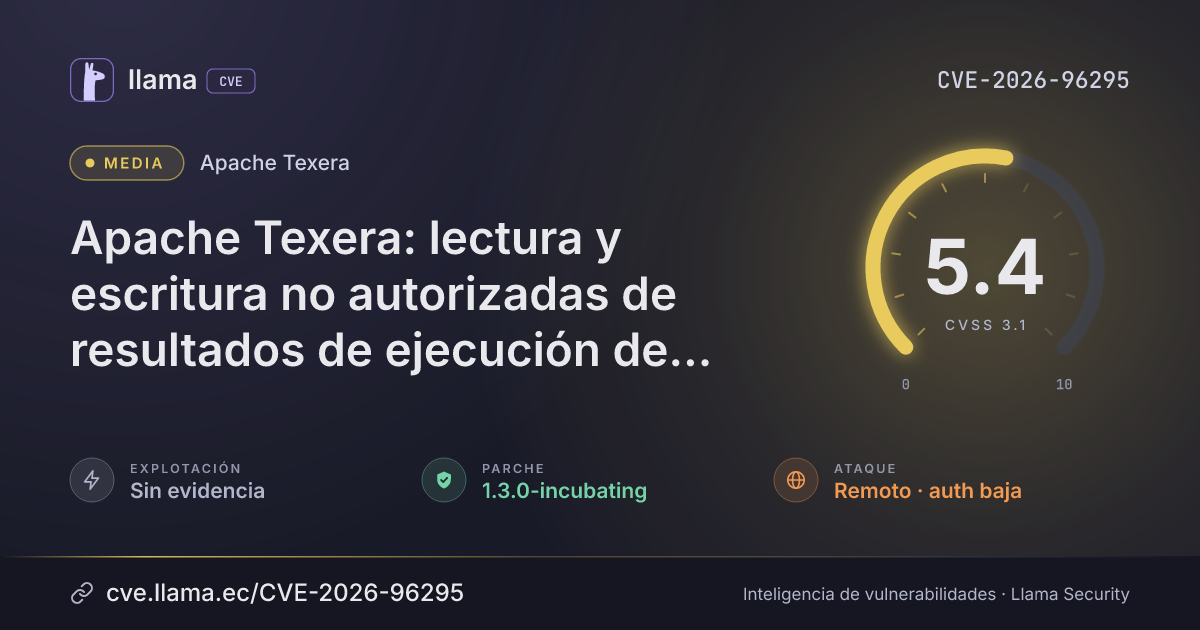
CVE-2026-96295
Apache Texera unauthorized read and write of workflow execution results
Any user with a valid login can read or modify other users' workflow execution results.
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:L/A:N
Fuente: CISA-ADP
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-96295 divulgada · CVSS 5.4 (CISA-ADP) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Apache Texera is affected: authenticated users can read or modify other users' workflow execution results. An attacker needs only a valid login to any account on the system.
Descripción original del registro (apache)
Authenticated users can bypass normal controls on the reading and writing of workflow execution results. This allows any authenticated user to read or modify any other user's workflow execution results. This issue affects Apache Texera (incubating): from 1.1.0-incubating before 1.3.0-incubating. Users are recommended to upgrade to version 1.3.0-incubating, which fixes the issue.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
Apache Texera |
Corregida | 1.3.0-incubating | — | — |
1.3.0-incubatingArsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://lists.apache.org/thread/xw55mvsfcv3md2f7fjy2b2dyx2ypkv7rhttp://www.openwall.com/lists/oss-security/2026/11/20/4Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.