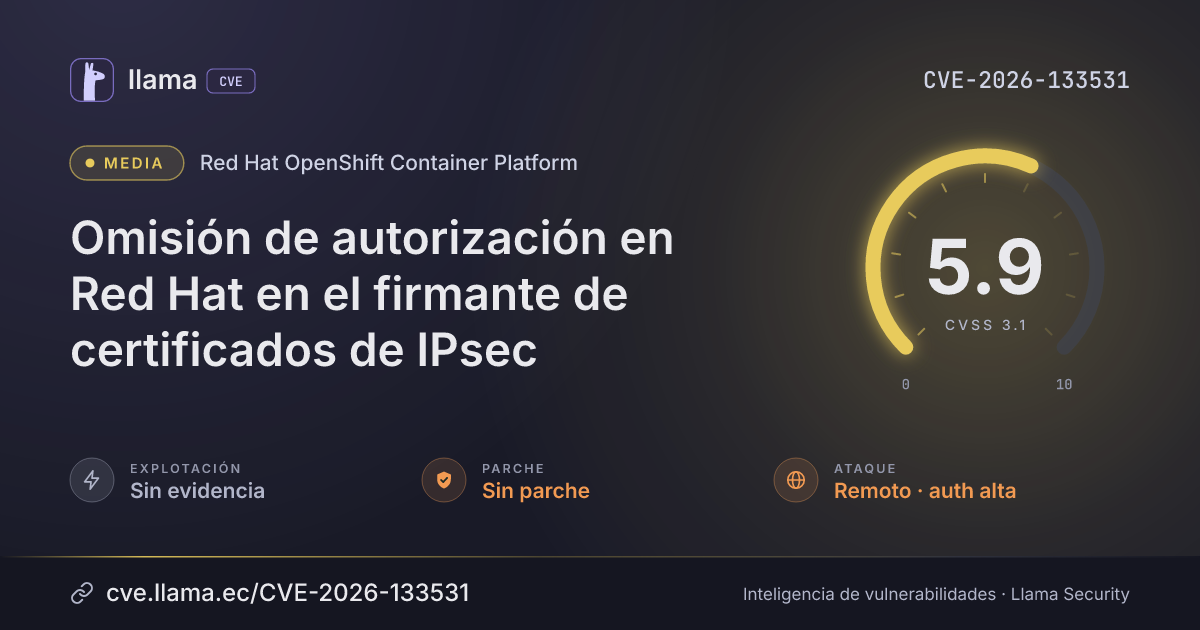
CVE-2026-133531
Red Hat authorization bypass in IPsec certificate signer
An attacker with a node credential can impersonate another node and potentially compromise its IPsec traffic.
CVSS:3.1/AV:N/AC:H/PR:H/UI:N/S:U/C:H/I:H/A:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-133531 divulgada · CVSS 5.9 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Monitoreo | Fuente: NIST NVD | Registro visto por primera vez en NIST NVD | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
Red Hat OpenShift Container Platform and Red Hat OpenShift Virtualization contain a flaw in the cluster-network-operator IPsec certificate signer, which does not check that requested certificate names belong to the requesting node. A remote attacker who already holds an OVN node credential and permission to submit certificate signing requests could obtain a certificate identifying another node, enabling peer impersonation and potentially compromising protected traffic in certificate-authenticated OVN IPsec deployments.
Descripción original del registro (redhat)
A flaw was found in cluster-network-operator. The OVN IPsec certificate signer does not verify that the requested certificate Subject and DNS names belong to the requesting node. An attacker with an accepted OVN node credential and permission to submit certificate signing requests could obtain a signed certificate identifying another node. In certificate authenticated OVN IPsec deployments, this could enable peer impersonation when the attacker can also satisfy the configured peer address check, potentially compromising protected traffic.
Desglose de métricas
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
openshift4/kubernetes-nmstate-rhel8-operator |
Sin parche | — | — | — |
openshift4/kubernetes-nmstate-rhel9-operator |
Sin parche | — | — | — |
openshift4/ose-cluster-network-operator |
Sin parche | — | — | — |
openshift4/ose-cluster-network-rhel9-operator |
Sin parche | — | — | — |
openshift4/ose-kubernetes-nmstate-handler-rhel8 |
Sin parche | — | — | — |
openshift4/ose-kubernetes-nmstate-handler-rhel9 |
Sin parche | — | — | — |
openshift5/ose-cluster-network-rhel9-operator |
Sin parche | — | — | — |
container-native-virtualization/cluster-network-addons-operator |
Sin parche | — | — | — |
container-native-virtualization/cluster-network-addons-operator-rhel9 |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://bugzilla.redhat.com/show_bug.cgi?id=2577526https://access.redhat.com/security/cve/CVE-2026-133531Las referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.