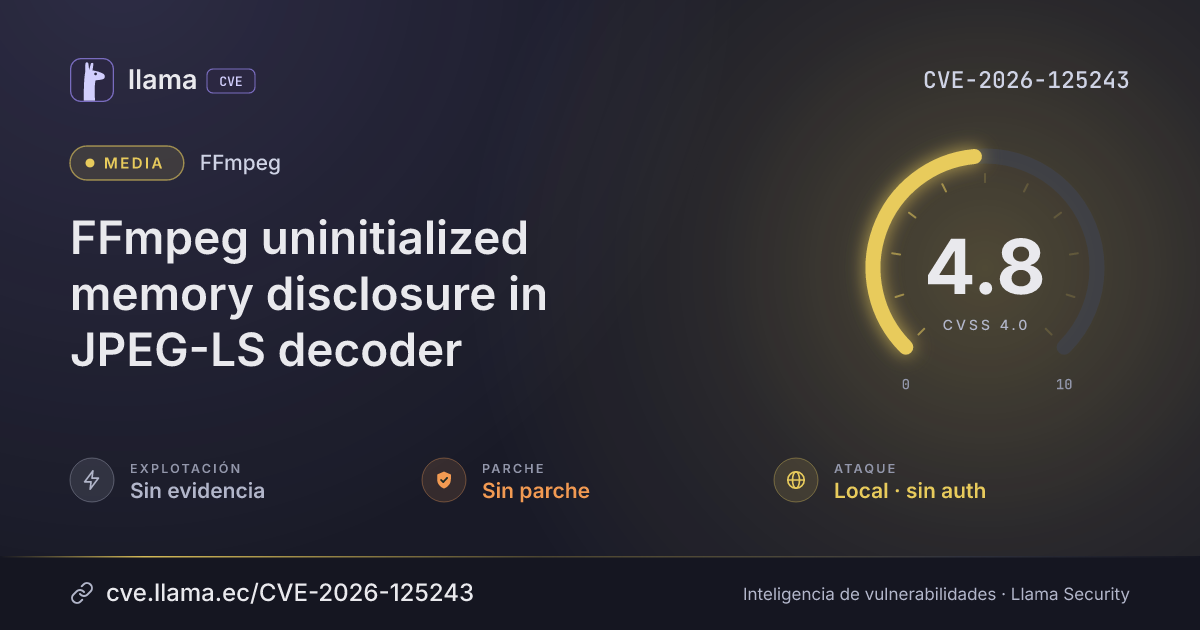
CVE-2026-125243
FFmpeg uninitialized memory disclosure in JPEG-LS decoder
Opening a crafted JPEG-LS image leaks leftover heap memory, letting an attacker read some memory contents.
CVSS:4.0/AV:L/AC:L/AT:N/PR:N/UI:P/VC:L/VI:N/VA:N/SC:N/SI:N/SA:N
Fuente: CNA
Ciclo de vida de la vulnerabilidad
| Fecha | Fase | Evento | Detalle |
|---|---|---|---|
| Divulgación | Publicada | CVE-2026-125243 divulgada · CVSS 4.8 (CNA) | |
| Monitoreo | Detectada | Ingresó al índice | |
| Divulgación | Evaluación SSVC | CISA-ADP · explotación ninguna | |
| Divulgación | Modificada | Última actualización del registro | |
| Monitoreo | Fuente: ENISA EUVD | Registro visto por primera vez en ENISA EUVD | |
| Monitoreo | Fuente: OSV | Registro visto por primera vez en OSV | |
| Monitoreo | Verificada | Última verificación contra las fuentes |
FFmpeg through version 9.0.2 is affected, and the bug is local but needs no login; it requires the user to open a crafted JPEG-LS image, which causes decoded 16-bit grayscale frames to leak leftover heap memory contents. The attacker gains read access to some memory information, not code execution or modification of data.
Descripción original del registro (VulnCheck)
FFmpeg through 9.0.2 contains an uninitialized memory disclosure vulnerability in ff_jpegls_decode_picture() in libavcodec/jpeglsdec.c, which decodes 16-bit line-interleaved JPEG-LS scans as 8-bit samples. Attackers can supply a crafted single-component JPEG-LS image with the ILV byte set to 1, causing decoded GRAY16 frames to expose leftover heap memory.
Desglose de métricas
Rangos afectados
Estado del parche por paquete
| Paquete / producto | Estado | Corregida en | Desde divulgación | Última versión |
|---|---|---|---|---|
FFmpeg |
Sin parche | — | — | — |
Arsenal público
Sin exploits, módulos ni PoC públicos conocidos a la fecha de verificación.
https://github.com/FFmpeg/FFmpeg/commit/60bc31fcf6543505e6d2fc1a9399cca95f54ba4dhttps://code.ffmpeg.org/FFmpeg/FFmpeg/pulls/25303https://github.com/FFmpeg/FFmpeg/blob/n9.0.2/libavcodec/jpeglsdec.c#L483https://github.com/FFmpeg/FFmpeghttps://www.vulncheck.com/advisories/ffmpeg-through-9.0.2-uninitialized-memory-disclosure-via-jpeg-ls-decoderLas referencias externas se muestran para copiar: cve.llama.ec no lo redirige a otros sitios.